

あなただけのWindscribe入口
自分のサーバーに、プライベートな入口を。 Hydraは、パブリックIPを持つ任意のサーバーを、Windscribeへのあなた専用の入口に変える、小さなオープンソースのLinuxツールです。
経路
仕組み
Hydraサーバーは、WindscribeアプリとWindscribeの間で、暗号化されたトラフィックを復号せずに中継します。鍵も設定も不要で、WireGuardとAmneziaWGに対応しています。
- あなたのWindscribeアプリHydraプロファイルをインポート済み
- あなたのHydraサーバーバイトをそのまま転送
- Windscribe復号してトラフィックを送り出す
- インターネットあなたが訪問するサイト
使う理由
- ブロック回避
ブロックされた場所でもWindscribeにつながる
一部のネットワークや国では、既知のVPNサーバーのアドレスがブロックされています。Hydraサーバーのアドレスはどの公開リストにも載っていないため、通常はそのまま使い続けられます。ブロックされても、数分で新しいサーバーを立ち上げられます。 - プライバシー
誰が何を知るかを分ける
HydraサーバーにはあなたのIPアドレスは見えますが、トラフィックは見えません。WindscribeサーバーにはHydraサーバーのIPしか見えず、あなたのIPは決して見えません。経路上のどのマシンも、その両方を見ることはありません。 - コントロール
自分のインフラ、自分のルール
パブリックIPv4アドレスを持つLinux VPSや自宅サーバーなら、どれでも使えます。アカウント、鍵、VPNの認証情報は一切保存せず、hydra downで追加したものをすべて削除できます。
ガイド付きセットアップ
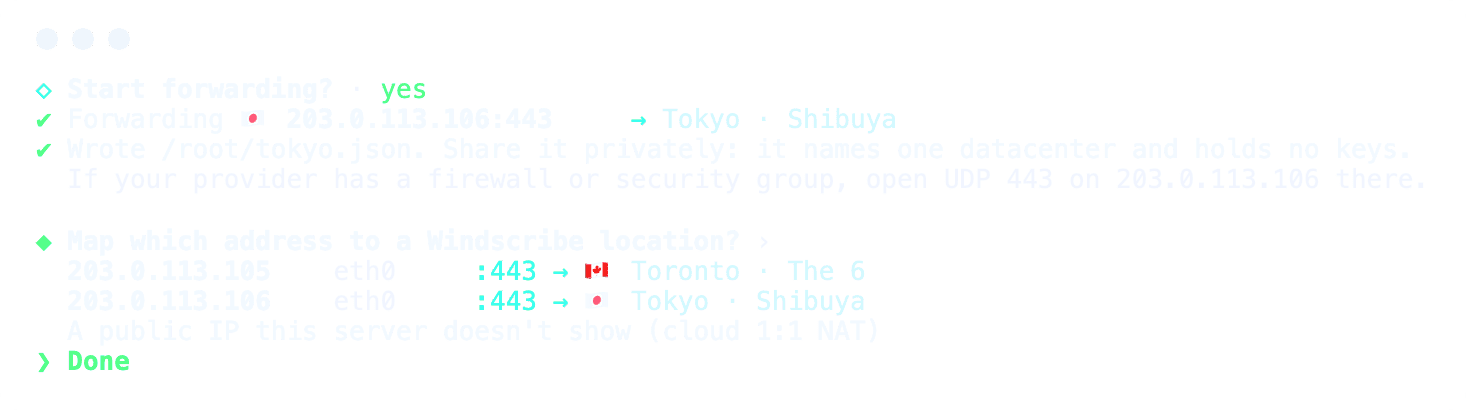
アドレスをロケーションに割り当てる
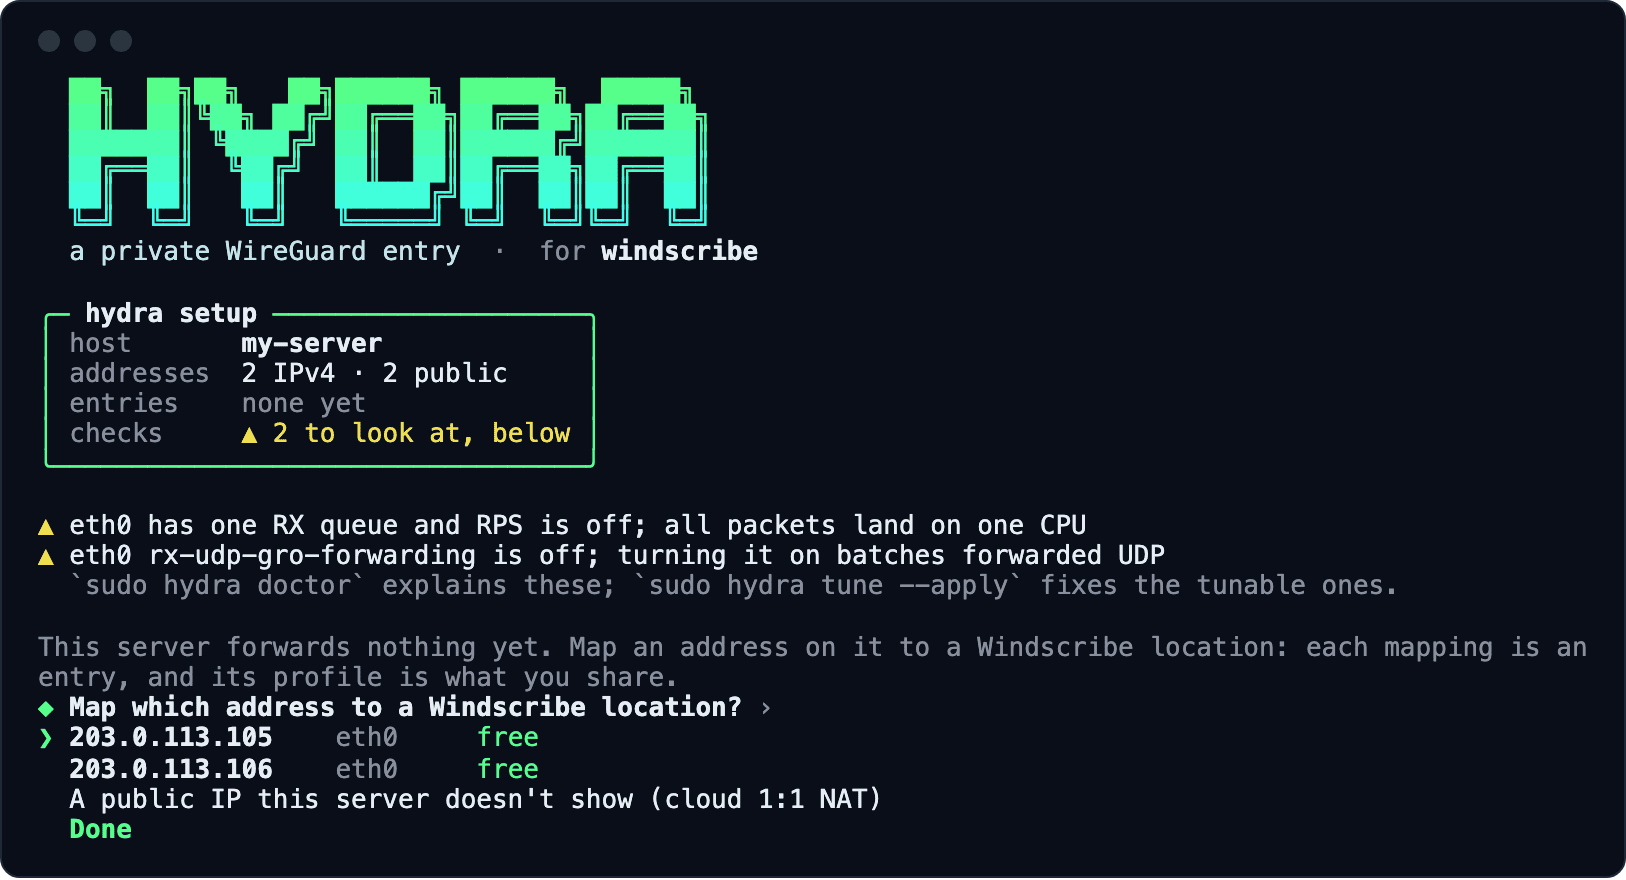
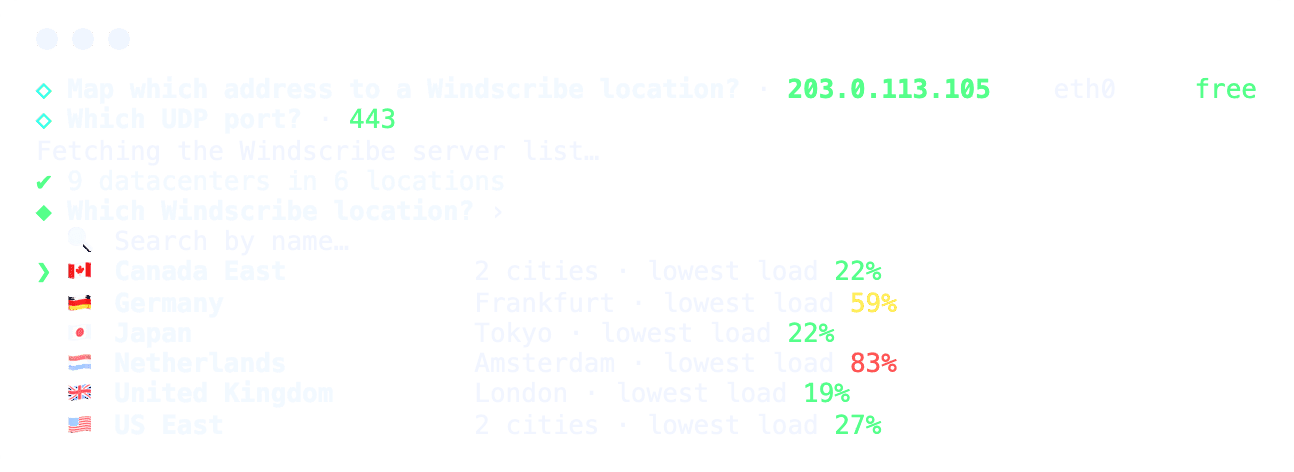
sudo hydra setup がサーバーをチェックし、そのアドレスを一覧表示します。IPアドレスを選び、次にWindscribeのロケーションを選びます(負荷の低い順に表示されます)。- IPアドレスごとに、それぞれ別のロケーションを割り当てられます。
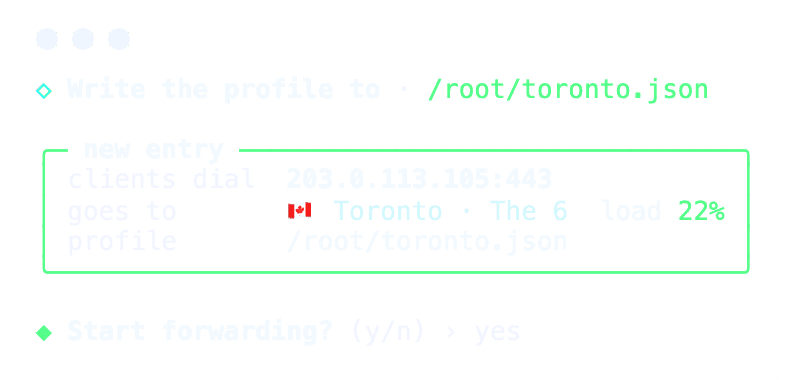
- 割り当てるたびに、共有できるプロファイルが作成されます。
- Hydraは再起動後も自動で立ち上がり、常に最新の状態を保ちます。
プライバシー
両方を見られるサーバーはない
通常のVPNでは、1台のサーバーがあなたの本当のIPアドレスとトラフィックの行き先の両方を見ることができます。Hydraはその手前に、あなた自身または信頼できる人が運用する別のホップを追加します。
Hydraサーバー
あなたの本当のIPアドレスを見ることができます。
あなたが訪問するサイトは見えません。トンネルはWindscribeまで暗号化されたままです。
Windscribe VPNサーバー
HydraサーバーのIPアドレスは見えますが、あなたのIPは決して見えません。
他のVPNサーバーと同様に、トラフィックの行き先を技術的には見ることができます。Windscribeはそれを検査も記録もしません(プライバシーポリシーをご覧ください)。
各当事者が技術的に見られるもの
各当事者がネットワーク上で技術的に見ることができるもの。これは、誰かが実際に確認したり保存したりするものとは異なります。
| 当事者 | あなたの本当のIPアドレス | あなたが誰か(アカウント) | 使用するWindscribeロケーション | トラフィックの行き先 |
|---|---|---|---|---|
| Hydraサーバー | 見える | 見えない | 見える | 見えない(暗号化) |
| Windscribe VPNサーバー | 見えない(HydraのIPが見える) | 見えない(匿名のWireGuard鍵のみ見える) | 該当なし | 技術的には見える(検査・記録はされない) |
| ローカルネットワークまたはISP | 見える | 見えない | 見えない(HydraのIPが見える) | 見えない(暗号化) |
あなたが誰か
どちらのサーバーも、あなたのユーザー名、メールアドレス、アカウント情報を受け取りません。VPNサーバーは、あなたの接続をWireGuard公開鍵でしか識別しません。
トラフィックの行き先
トラフィックはVPNサーバーでトンネルを出るため、他のVPNと同様に、そこが行き先を見られる唯一のポイントです。Hydraを使えば、そのサーバーにあなたのIPまで見られることはありません。
ログ
Hydraは何も記録しません。Windscribeは、あなたの送信元IP、サイト、セッションを記録しません(プライバシーポリシーをご覧ください)。運用者自身のログについては、その運用者次第です。
始める前に
知っておくべきこと
HydraはVPNサーバーからあなたのIPを隠します。ここでは、Hydraがカバーしない点を説明します。
- アプリは引き続きWindscribe APIと通信しますサインイン、サーバーリスト、WireGuardの設定は、Hydraのホップを通らず、通常のAPIを経由して、あなたの本当のIPアドレスから送られます。
- Hydraサーバーは出口のロケーションを知っていますが、あなたが使用しているIPは知りませんそのWindscribeロケーションに転送するため、通常はあなたの出口となる国や都市がわかります。
- 2つのホップは関連付けられる可能性があります両方を監視している人は、タイミングや通信量を照合できます。両方を運用している人も同様です。自分で運用している、または信頼できるHydraサーバーを使ってください。
クイックスタート
数分で自分のHydraサーバーをセットアップできます。
必要なもの:
- root権限
- パブリックIPv4アドレスを持つLinuxサーバー(小さなVPSで十分です)
nftablesとconntrack(apt install nftables conntrack)- 選択したUDPポート(デフォルトは443)がプロバイダーのファイアウォールで開放されていること
1. インストール
GitHubから、Linux向けの最新のHydraリリースをダウンロードします。
オプション:ソースからビルド
自分でビルドしたい場合は、最新のRustツールチェーンが必要です。
git clone https://github.com/Windscribe/hydra
cd hydra
cargo build --release
sudo install -m 0755 target/release/hydra /usr/local/bin/hydra
2. サーバーをチェック
FAIL と表示された項目はすべて修正してください。sudo hydra tune --apply を使えば、ほとんどの warn 項目を自動で修正できます。sudo hydra doctor sudo hydra tune --apply
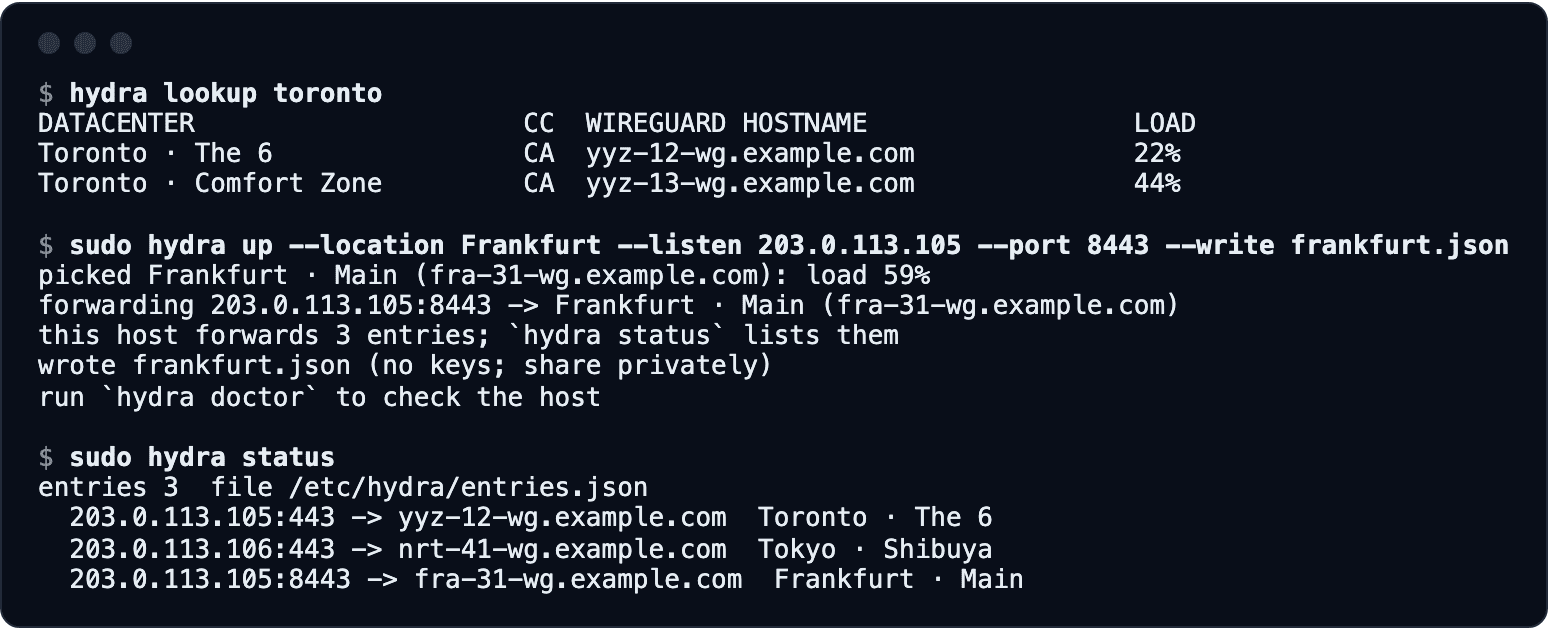
3. Windscribeロケーションを選んでHydraを起動
sudo hydra setup を使うか、以下のコマンドを実行します。Hydraは最も負荷の低いデータセンターを選び、転送を開始して hydra.json を書き出します。クラウドサーバー(AWS、GCP、Azure、Oracle)では、--listen <public IP> を追加してください。hydra lookup Toronto sudo hydra up --location Toronto
4. プロファイルを共有
hydra.json を、使うべき人にだけ非公開で送ってください。含まれるのはエントリのアドレスとロケーションだけで、鍵や秘密情報は含まれません。{
"version": 2,
"kind": "windscribe.hydra.profile",
"hydra_id": "my-server",
"created_at": "2026-10-28T19:00:00Z",
"fronts": [
{
"location": "Toronto · The 6",
"datacenter": "yyz-12-wg.example.com",
"datacenter_id": 12,
"exit_port": 443,
"entry_ip": "203.0.113.5",
"entry_port": 443,
"protocol": "wireguard"
}
]
}5. 再起動後も動作させる
sudo hydra setup は、起動時にエントリを復元し、常に最新の状態に保つsystemdユニットをインストールします。手動で設定する場合:sudo cp contrib/hydra.service contrib/hydra-refresh.service \ contrib/hydra-refresh.timer /etc/systemd/system/ sudo systemctl daemon-reload sudo systemctl enable --now hydra hydra-refresh.timer
Hydraを停止するには
sudo systemctl disable --now hydra を実行します。systemdを使っていない場合は sudo hydra down を実行してください。設定方法
WindscribeアプリでHydra経由で接続
Hydraプロファイルは、Windows、macOS、Linux、Android、iOS向けのWindscribeアプリで使えます。
 1. プロファイルを入手自分でHydraサーバーを運用するか、信頼できる人からプロファイルを入手します。
 2. インポートアプリで環境設定 → 接続 → Hydraプロファイルを開き、ファイルをインポートします。
 3. 接続プロファイルに対応するロケーションを選びます。アプリが自動的にHydraを経由して接続します。
制限事項
Hydraが転送するもの、しないもの。
- IPv4のみ。
- UDPのみ(WireGuard、AmneziaWG)。OpenVPN、IKEv2、TCPには対応していません。
- nftablesを備えたLinuxのみ。
- ログ記録、レート制限、アクセス制御はありません。プロファイルを持っていれば誰でもあなたのサーバーを使えますが、Windscribeのアカウントは引き続き必要です。
- 帯域幅は、送受信の両方がプロバイダーの使用量上限にカウントされます。
始めよう、 あなただけの Hydra。
サーバーでHydraを起動し、プロファイルを非公開で共有して、WindscribeアプリからHydra経由で接続しましょう。
質問
よくある質問
HydraはVPNサーバーですか?


いいえ。Hydraは暗号化されたWireGuardトラフィックを、復号せずにWindscribeへ転送します。VPNの役割はWindscribeが担い、Hydraサーバーには鍵や認証情報は一切保存されません。
Hydraサーバーの運用者に、私のオンラインでの行動は見えますか?
いいえ。トンネルはWindscribeまで暗号化されたままなので、Hydraサーバーにはあなたが訪問するサイトは見えません。見えるのは、あなたの本当のIPアドレスと、使用しているWindscribeロケーションです。
Hydraを使えば匿名になれますか?
いいえ。Torの最初の2つのリレーのような2ホップ構成ですが、よりシンプルで、匿名ではありません。プライバシーは各ホップの運用者次第で、アプリは引き続きあなたの本当のIPからWindscribe APIにアクセスします。
私のHydraサーバーを使う人にもWindscribeアカウントは必要ですか?
はい。各自が自分のアカウントでサインインします。プロファイルに含まれるのはアドレスだけで、鍵や秘密情報は含まれません。
Hydraプロファイルに対応しているWindscribeアプリは?
Windows、macOS、Linux、Android、iOS向けのWindscribeアプリです。環境設定 → 接続 → Hydraプロファイルからプロファイルをインポートしてください。
1台のHydraサーバーで複数のロケーションを提供できますか?
はい。サーバー上の各IPアドレスが、それぞれ1つのWindscribeロケーションに転送します。
sudo hydra setup で割り当て、プロファイルを個別に共有してください。Hydraサーバーがブロックされたらどうすればいいですか?
新しいサーバーでHydraを起動し、新しいプロファイルを共有してください。数分で完了します。
Hydraサーバーがダウンしたらどうなりますか?
アプリはHydraサーバーに到達できないことを通知し、そのロケーションに他の方法で接続することはありません。そのため、あなたのIPがWindscribeのサーバーに届くことはありません。Hydraを再起動するか、環境設定 → 接続 → Hydraプロファイルでプロファイルを削除してください。
Windscribeがサーバーを変更しても動作し続けますか?
はい。Hydraは毎分ロケーションの変更をチェックして追従するため、共有したプロファイルはそのまま使えます。
Hydraはログを保存しますか?
Hydraは何も記録しません。運用者が何を記録するかはその運用者次第なので、自分で運用するか、信頼できるサーバーを使ってください。Windscribeは、あなたの送信元IP、サイト、セッションを記録しません。
サーバーからHydraを削除するには?
sudo hydra down --forget を実行します。Hydraが作成するのはnftablesテーブル inet hydra の1つだけで、それ以外は何も作成しません。hydra down でそのテーブルを削除し、--forget で保存済みのエントリを削除します。systemdユニットを設定した場合は、先に sudo systemctl disable --now hydra hydra-refresh.timer を実行してください。Hydraはオープンソースですか?
はい。HydraはMITライセンスで公開されており、ソースコードはGitHubで公開されています。