
Qu'est-ce que le MAC Spoofing ? Comment ça marche et comment l'utiliser


Qu'est-ce que le MAC Spoofing et comment l'utiliser ?
Regardez ici notre vidéo explicative approfondie sur le MAC Spoofing :
Le Wi-Fi public est partout. Tout comme le suivi des appareils.
Chaque fois que vous vous connectez à un réseau, votre appareil partage un identifiant unique appelé adresse MAC. Les réseaux l’utilisent pour reconnaître votre appareil et envoyer le trafic vers votre tablette, plutôt que, disons, vers l’iPhone de votre colocataire.
Mais ce même identifiant peut aussi être utilisé pour mémoriser votre appareil d’une session à l’autre et lors de visites répétées. Ce n’est pas idéal si vous préférez ne pas être discrètement suivi chaque fois que vous prenez un latte dans votre café préféré ou que vous ouvrez votre ordinateur portable à la porte 42.
La solution est le MAC spoofing (ou usurpation d’adresse MAC). Le MAC spoofing consiste à modifier ou randomiser l’adresse MAC de votre appareil afin que le réseau voit un nouvel identifiant au lieu du vôtre, pensant ainsi que la connexion provient d’un tout nouvel appareil.
Dans ce guide, vous apprendrez ce qu’est le MAC spoofing, pourquoi cela compte pour la confidentialité des adresses MAC, quand cela aide (et quand ce n’est pas le cas), et comment changer votre adresse MAC sur les appareils courants. Nous couvrirons également la fonction de spoofing d’adresse MAC intégrée de Windscribe, afin que vous puissiez le faire en quelques clics.
Qu'est-ce qu'une adresse MAC ?
Croyez-le ou non, MAC ne signifie pas McDonald’s. Cela signifie Media Access Control. Une adresse MAC est essentiellement le “badge nominatif” de votre appareil pour le Wi-Fi et Ethernet. Elle est liée au matériel réseau de votre ordinateur portable ou téléphone (comme l’adaptateur Wi-Fi), et elle aide le routeur à déterminer : “Ces données vont à cet appareil,” au lieu de les envoyer à quelqu’un d’autre sur le même réseau.
En général, les adresses MAC ressemblent à ceci : 00:1A:2B:3C:4D:5E. C’est une valeur de 48 bits écrite sous forme de six paires de caractères hexadécimaux. Dans de nombreux cas, les trois premières paires pointent vers le fabricant (souvent appelé OUI, Organizationally Unique Identifier), et les trois dernières paires sont spécifiques à cette interface réseau.
Il est facile de confondre une adresse MAC avec une adresse IP, mais elles ont des rôles très différents. Votre adresse MAC est le badge nominatif de votre appareil sur le réseau local. Elle aide le routeur à acheminer les bonnes données vers le bon appareil.
Votre adresse IP est l’adresse qu’utilise Internet pour envoyer des données vers et depuis votre connexion. Les adresses IP peuvent changer quand vous changez de réseau, mais les adresses MAC restent les mêmes.
Et c’est là qu’intervient la confidentialité. Si votre appareil continue d’afficher le même “badge nominatif” chaque fois que vous vous connectez au Wi-Fi de Starbucks, il est assez facile pour le réseau de dire : “Oh, c’est encore vous,” que ce soit le lendemain ou dans un autre Starbucks avec la même configuration Wi-Fi. De nombreux appareils tentent de l’éviter avec la randomisation MAC, mais ce n’est pas toujours cohérent, c’est là où le MAC spoofing intentionnel aide.
Qu'est-ce que le MAC Spoofing ?
Alors, qu’est-ce que le MAC spoofing, vraiment ? Aussi appelé usurpation d’adresse MAC, masquage MAC ou clonage MAC.
Le MAC spoofing, c’est quand votre appareil modifie temporairement l’adresse MAC qu’il signale à un réseau. Un peu comme falsifier l’identifiant de votre appareil. Au lieu de montrer au réseau Wi-Fi votre vraie adresse MAC, votre appareil en présente une différente, généralement une adresse aléatoire, afin que le réseau pense qu’il s’agit d’un nouvel appareil.
Il s’agit d’une astuce au niveau logiciel. Votre adresse MAC originale, définie en usine, n’est pas effacée ni réécrite. Elle reste la même dans votre matériel, mais votre système d’exploitation peut remplacer ce qui est diffusé sur le réseau.
Vous verrez parfois les adresses MAC décrites en deux types. Une UAA (Universally Administered Address) est la “vraie” attribuée en usine. Une LAA (Locally Administered Address) est définie par l’utilisateur, et c’est ce que le réseau voit lors du spoofing.
La façon la plus simple d’y penser est celle-ci : votre vraie MAC est toujours là. Le spoofing vous donne juste un surnom pour le réseau.
Pourquoi usurper votre adresse MAC ?
Pensez à votre adresse MAC comme à une carte de fidélité pour votre appareil sur les réseaux locaux. Le MAC spoofing la remplace par un numéro jetable, afin que le réseau ne puisse pas vous reconnaître facilement quand vous revenez. Voici ce qu’il protège.
Protégez votre vie privée sur le Wi-Fi public
Les réseaux publics comme les cafés, les aéroports et les hôtels peuvent enregistrer les appareils qui s’y connectent, et le moyen le plus simple de faire le suivi est votre adresse MAC. Même si vous ne tapez jamais votre nom dans un portail captif, le réseau peut quand même dire : “Oh, c’est encore cet ordinateur portable,” la prochaine fois que vous arrivez. Le MAC spoofing résout ce problème en faisant paraître votre appareil comme neuf à chaque fois que vous rejoignez le réseau.
Cela compte parce que certains opérateurs Wi-Fi et dispositifs de vente au détail ont historiquement utilisé les signaux Wi-Fi pour estimer le trafic piétonnier et les visites répétées en observant les mêmes appareils apparaître au fil du temps. Les systèmes d’exploitation modernes tentent de contrer cela avec la randomisation MAC, mais le spoofing vous laisse prendre le contrôle et l’appliquer intentionnellement.
Contourner les restrictions réseau
Les restrictions réseau sont agaçantes, et le MAC spoofing peut parfois vous aider à contourner les plus basiques. Par exemple, certains points d’accès Wi-Fi “gratuits pendant 30 minutes” suivent votre session par adresse MAC. Changez votre MAC, et vous pouvez ressembler à un tout nouvel appareil, ce qui peut réinitialiser le minuteur.
Certains réseaux utilisent également le filtrage MAC, ce qui signifie qu’ils n’autorisent que les appareils pré-approuvés à se connecter. Dans ces cas, le spoofing permet à votre appareil de présenter une adresse MAC différente. Vous rencontrerez aussi des limites basées sur MAC avec certains FAI ou équipements plus anciens qui n’enregistrent qu’un nombre défini d’appareils derrière un modem ou un point d’accès. Le spoofing peut vous aider à changer quel appareil est compté, sans changer le matériel.
Éviter le fingerprinting d'appareils
Le fingerprinting d’appareils est une autre façon dont les réseaux et les services peuvent vous reconnaître. Au lieu de s’appuyer sur les cookies, ils combinent de petits indices sur votre appareil et votre connexion pour créer un profil de “c’est assez sûrement la même personne à nouveau”, et votre adresse MAC peut être l’un de ces indices sur les réseaux locaux.
Le MAC spoofing aide en faisant tourner cet identifiant d’appareil. Si votre MAC change constamment, il est beaucoup plus difficile pour un réseau de dire : “Oui, même appareil qu’avant,” ce qui rend le suivi à long terme beaucoup moins fiable.
Dépannage réseau & Tests
Le MAC spoofing est aussi vraiment utile pour les administrateurs et les professionnels IT, pas seulement pour les passionnés de confidentialité. Si vous testez des règles réseau, des contrôles d’accès ou le comportement DHCP, changer une MAC vous permet de simuler un “nouvel” appareil sans amener plus de matériel dans la salle. Il peut également aider à démêler des problèmes comme les conflits d’adresses IP en forçant le réseau à traiter votre appareil comme un client différent.
Les équipes de sécurité et les testeurs d’intrusion utilisent aussi le MAC spoofing, mais uniquement avec une autorisation explicite. L’objectif est de tester comment un vrai réseau réagit, pas de s’introduire où l’on n’a pas sa place.
Remplacer un appareil enregistré
Parfois, une adresse MAC est traitée comme une “identité” d’appareil intentionnellement. Certaines licences logicielles, systèmes d’accès réseau ou configurations FAI peuvent être liés à une adresse MAC spécifique. Donc si vous remplacez une carte réseau, un routeur ou un modem et que quelque chose cesse soudainement de fonctionner, le spoofing peut permettre au nouveau matériel de porter l’ancien “badge nominatif” pour que vous conserviez l’accès sans chasse au ticket de support.
MAC Spoofing vs. VPN : Comprendre la différence
|
Réponse rapide : le MAC spoofing cache l’identifiant de votre appareil sur le réseau local, tandis qu’un VPN cache votre IP et chiffre votre trafic sur Internet. Pour une confidentialité optimale, utilisez les deux. |
Alors, en quoi le MAC spoofing diffère-t-il d’un VPN ? Simple : le MAC spoofing change le “badge nominatif” de votre appareil sur le réseau local, tandis qu’un VPN change votre “adresse de retour” sur Internet.
Un VPN accomplit trois missions principales : il masque votre adresse IP aux sites web et serveurs distants, il chiffre votre trafic Internet, et il aide à vous protéger contre la surveillance de votre FAI et les restrictions géographiques.
Ce qu’il ne fait pas, c’est changer votre adresse MAC, parce que votre adresse MAC n’entre jamais dans le tunnel VPN. Elle n’est utilisée que sur votre réseau local pour acheminer le trafic de votre appareil vers le routeur, puis elle est abandonnée au niveau du routeur.
En pratique, vous voulez donc les deux : un VPN pour réduire le suivi à distance (sites web, FAI, annonceurs), et le MAC spoofing pour réduire le suivi local (opérateurs Wi-Fi public, réseaux partagés). Avec Windscribe, vous obtenez les deux dans une seule application, car nous sommes l’un des rares VPN avec le MAC spoofing intégré. Cool, non ?
Comment utiliser le MAC Spoofing dans Windscribe
Prêt à donner à votre appareil une fausse moustache ? Voici comment activer le MAC spoofing dans Windscribe et changer votre adresse MAC en quelques clics.
Étape 1 : Accéder aux paramètres de connexion
Dans les applications de bureau de Windscribe, vous trouverez le MAC Spoofing dans Préférences → Connexion (l’icône de prise), comme indiqué dans la capture d’écran ci-dessous.
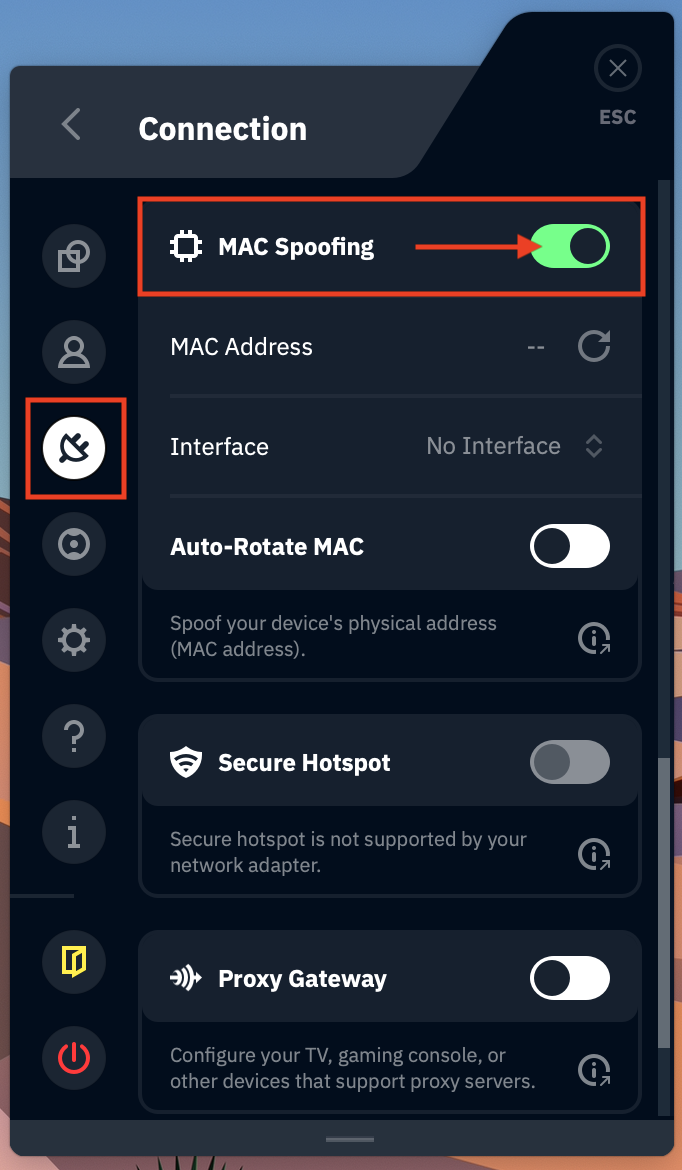
Étape 2 : Activer le MAC Spoofing
Dans la section MAC Spoofing, activez le MAC Spoofing sur ON (il deviendra vert). Une fois activé, Windscribe usurpera votre adresse MAC immédiatement.
Étape 3 : Sélectionner votre interface réseau
Utilisez le menu déroulant Interface pour choisir quelle interface réseau vous souhaitez usurper. Il s’agit généralement de votre adaptateur Wi-Fi (le plus courant) ou Ethernet si vous êtes câblé. Choisissez celle que vous utilisez actuellement.
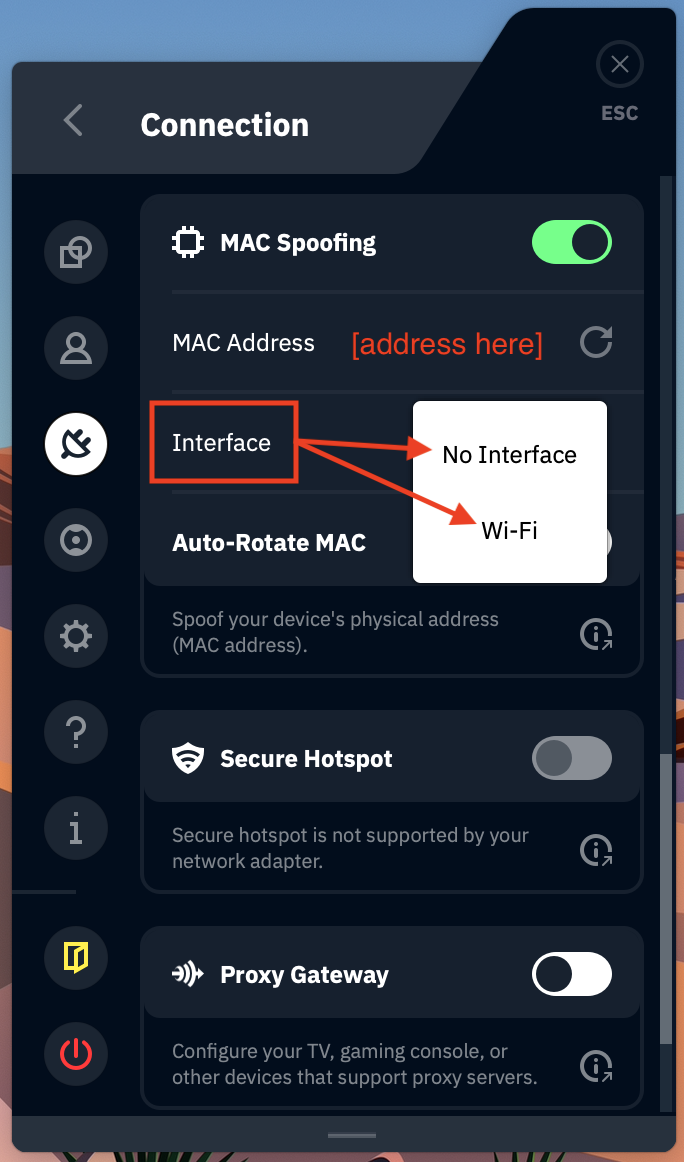
Étape 4 : Actualisation manuelle (facultatif)
Vous voulez une nouvelle MAC à la demande ? Cliquez sur l’icône d’actualisation/recyclage. Windscribe générera une nouvelle adresse MAC usurpée. Votre connexion peut se déconnecter et se reconnecter brièvement pendant l’application du changement.
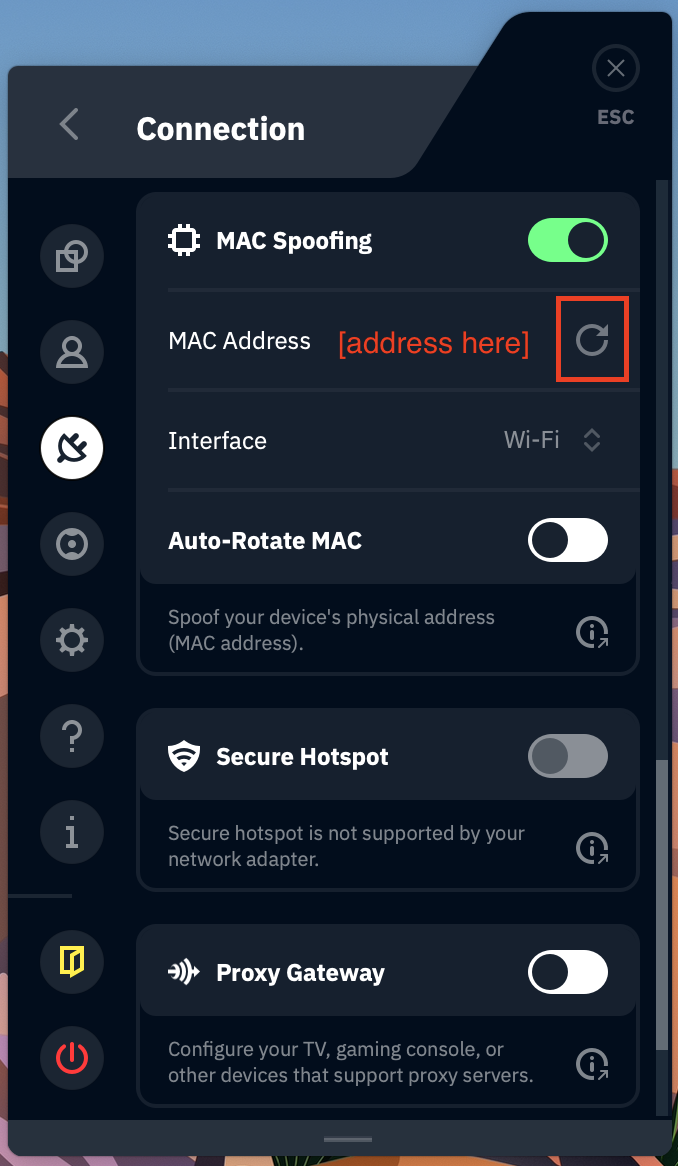
Étape 6 : Activer la rotation automatique de MAC (recommandé)
Pour l’option “configurer et oublier”, activez l’option Rotation automatique de MAC. Cela change automatiquement votre adresse MAC usurpée périodiquement, ce qui empêche votre appareil de ressembler au même visiteur régulier sur des réseaux non fiables.
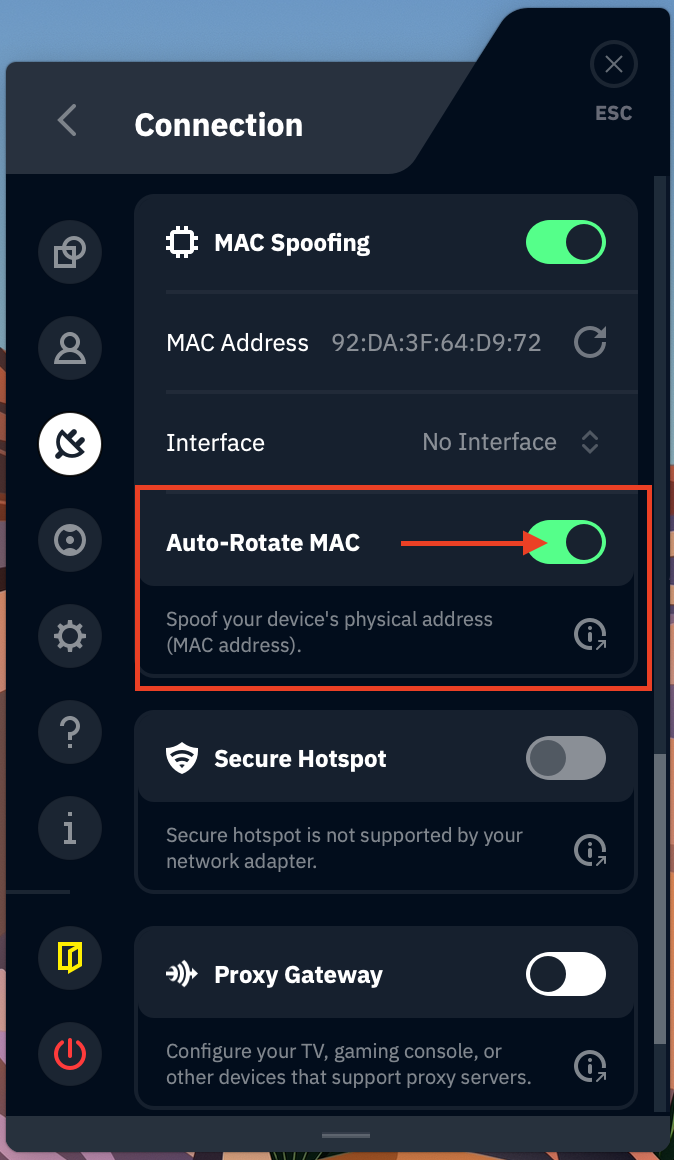
Autres façons de changer votre adresse MAC
Vous n’êtes pas utilisateur de Windscribe ? Il existe d’autres méthodes manuelles pour changer votre adresse MAC sur différents appareils. Beaucoup plus technique que Windscribe. Notre fonction intégrée rend le MAC spoofing aussi simple que de basculer un interrupteur. Mais bon, c’est votre choix.
Windows
Ouvrez le Gestionnaire de périphériques → Adaptateurs réseau → clic droit sur votre adaptateur Wi-Fi/Ethernet → Propriétés → Avancé. Recherchez Adresse réseau ou Adresse administrée localement, puis entrez une nouvelle adresse MAC sous forme de 12 caractères (sans deux-points ni tirets). Désactivez et réactivez l’adaptateur (ou redémarrez) pour l’appliquer.
Si vous voulez la voie facile, Technitium MAC Address Changer est un outil gratuit populaire.
macOS
Ouvrez Terminal, puis exécutez : sudo ifconfig en0 ether XX:XX:XX:XX:XX:XX. Remplacez en0 par votre interface réseau et XX:XX... par la MAC que vous voulez. Ce changement est généralement réinitialisé après un redémarrage.
Linux
Vous pouvez utiliser ip/ifconfig, mais la méthode la plus simple est généralement macchanger. Par exemple : sudo macchanger -r eth0 randomise votre adresse MAC pour cette interface (remplacez eth0 par votre interface réelle).
Appareils mobiles
Sur iOS (14+) et Android (10+), la randomisation MAC est intégrée et généralement activée par défaut par réseau. La suplantación de MAC manuelle nécessite généralement le jailbreak/root, ce qui n’en vaut pas la peine pour la plupart des gens.
Le MAC Spoofing est-il légal ?
Falsifier votre adresse MAC ressemble à quelque chose que vous feriez avec un sweat à capuche en tapant frénétiquement dans une pièce sombre… mais non, vous n’allez probablement pas en prison pour ça. Dans la plupart des endroits, le MAC spoofing est généralement légal lorsque vous l’utilisez pour la confidentialité. Ce n’est pas non plus un hack souterrain. C’est une fonction standard dans les systèmes d’exploitation modernes, et la randomisation MAC est intégrée dans iOS, Android et Windows.
Là où l’usurpation d’adresse MAC devient problématique, c’est quand vous faites quelque chose d’illégal avec. Par exemple, usurper l’identité de l’appareil de quelqu’un d’autre en copiant son adresse MAC, utiliser le spoofing pour contourner des services payants (comme esquiver les frais Wi-Fi de l’hôtel, aussi tentant que ce soit), ou accéder à des réseaux pour lesquels vous n’avez pas l’autorisation. Cela peut également vous mettre en violation des conditions de service d’un réseau.
La règle est donc assez simple : utilisez le MAC spoofing pour protéger votre propre vie privée, pas pour vous introduire dans des endroits auxquels vous n’êtes pas autorisé à accéder. En d’autres termes, soyez malin, pas louche.
Limites du MAC Spoofing
Le MAC spoofing est excellent pour la confidentialité des adresses MAC, mais ce n’est pas une cape d’invisibilité. Considérez-le comme le fait de changer le “badge nominatif” de votre appareil, pas de disparaître de la planète. Il joue son rôle dans une configuration de confidentialité en couches, mais si vous voulez une confidentialité générale plus forte, combinez-le avec un VPN, un blocage des traceurs et de bonnes habitudes de sécurité de base.
Réseau local uniquement
Les adresses MAC sont uniquement pour le réseau local. Elles ne voyagent pas au-delà de votre routeur, ce qui signifie que les sites web et les serveurs distants ne les voient jamais. Le spoofing aide donc pour la confidentialité sur le réseau Wi-Fi auquel vous êtes connecté, mais il n’empêchera pas les sites web, les applications ou votre FAI de voir votre activité sur Internet. Pour une confidentialité Internet plus large, vous aurez besoin d’un VPN.
Changements temporaires
Avec les méthodes manuelles, le MAC spoofing se réinitialise souvent après un redémarrage (selon comment vous le faites). Cela signifie que le changement est généralement temporaire, et vous pourriez avoir besoin de re-spoofer lors de la reconnexion ou du redémarrage. Avec Windscribe, une fois que vous activez le MAC spoofing, il reste actif pendant que l’application tourne.
Détection possible
Certains réseaux sont plus intelligents que d’autres. Un hotspot basique de café ne s’en préoccupera probablement pas, mais les réseaux d’entreprise et gérés peuvent parfois signaler des schémas suspects, des formats MAC inhabituels, ou un appareil qui continue de “devenir” un tout nouveau client. Le spoofing réduit le suivi, mais il n’est pas garanti d’être invisible partout.
Foire aux questions
Un VPN masque-t-il mon adresse MAC ?


Les sites web peuvent-ils voir mon adresse MAC ?
Changer mon adresse MAC me déconnectera-t-il du Wi-Fi ?
Quelle est la différence entre le MAC spoofing et la randomisation MAC ?
Le MAC spoofing de Windscribe fonctionne-t-il sur les téléphones ?
Nouvelle MAC, c'est qui ?
Votre confidentialité est plus forte quand votre appareil cesse de se présenter à chaque réseau Wi-Fi aléatoire qu’il rencontre.
Le MAC spoofing, c’est essentiellement donner à votre appareil un nouveau badge nominatif chaque fois qu’il entre dans une nouvelle salle Wi-Fi.
Cela ne change pas qui vous êtes, et cela ne vous rend pas magiquement invisible sur Internet, mais cela empêche les réseaux louches ou trop curieux de reconnaître facilement votre appareil lors de visites répétées. C’est particulièrement utile sur le Wi-Fi public ou non fiable, où vous n’avez aucune idée de ce qui est enregistré en coulisses.
Pour de meilleurs résultats, combinez-le avec un VPN. Le MAC spoofing aide avec le suivi local sur le réseau auquel vous êtes connecté, tandis qu’un VPN vous protège sur Internet en chiffrant votre trafic et en changeant votre adresse IP. Des couches différentes, le même objectif : moins de suivi, plus de confidentialité.
Et si vous voulez la version facile, Windscribe dispose du MAC spoofing intégré avec la rotation automatique, pour que vous puissiez l’activer et laisser votre appareil “oublier” automatiquement son ancien badge nominatif pendant que vous êtes connecté.