

Cách thiết lập & sử dụng Windscribe trên bộ định tuyến (OpenVPN WireGuard)


Tổng quan
Cài đặt Windscribe trên bộ định tuyến sẽ chuyển lưu lượng Internet qua VPN cho các thiết bị được gán vào cấu hình VPN: điện thoại, TV thông minh, máy chơi game và các thiết bị khác kết nối qua bộ định tuyến. Trên bộ định tuyến có tùy chọn áp dụng cho tất cả, tùy từng thiết bị, cách này có thể bảo vệ hầu hết thiết bị trên mạng chính, ngoại trừ các trường hợp bên dưới. Điều này đặc biệt hữu ích với những thiết bị không thể tự chạy ứng dụng VPN, đồng thời giúp bạn chỉ cần cấu hình kết nối một lần thay vì thực hiện riêng trên từng thiết bị.
Lưu ý: VPN trên bộ định tuyến rất hữu ích, nhưng không phải là tấm áo choàng tàng hình kỳ diệu cho toàn bộ mạng. Thiết bị trên mạng khách hoặc điểm truy cập phụ, lưu lượng LAN cục bộ giữa các thiết bị dùng chung bộ định tuyến, dịch vụ nền của chính bộ định tuyến và mọi thiết bị đang chạy VPN hoặc proxy riêng sẽ không tự động đi qua đường hầm. Lưu lượng IPv6 cũng có thể bỏ qua đường hầm, tùy vào bộ định tuyến và thiết lập cấu hình của bạn.
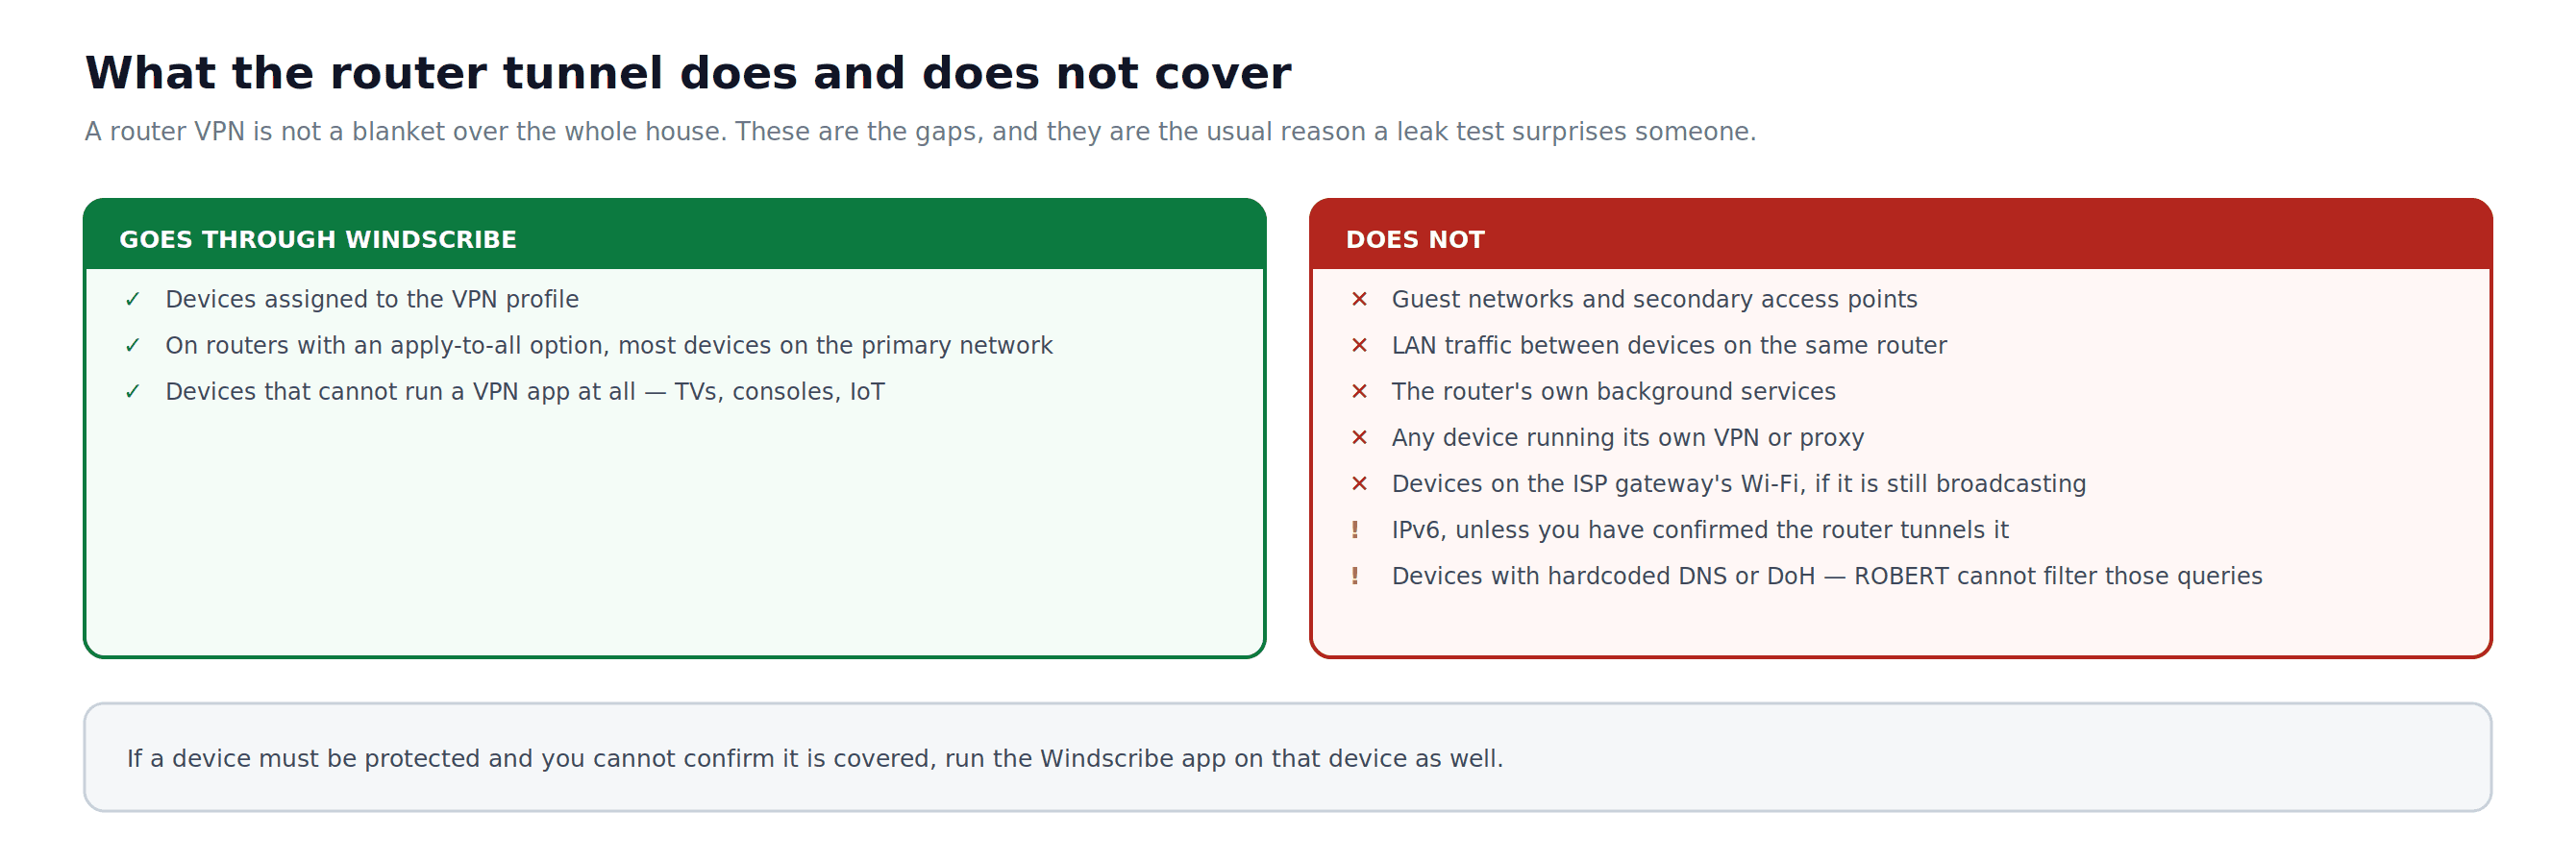
Hình 1: Phạm vi bảo vệ của đường hầm ở cấp bộ định tuyến và những lỗ hổng dễ khiến người dùng bất ngờ khi kiểm tra rò rỉ.
Ghi chú: Hướng dẫn này chỉ áp dụng cho firmware gốc (OEM). Nếu bộ định tuyến của bạn chạy DD-WRT, OpenWrt hoặc Tomato/FreshTomato, hãy xem hướng dẫn dành riêng cho từng firmware của Windscribe trong Cơ sở kiến thức.
Ghi chú về GL.iNet: Firmware gốc của GL.iNet được xây dựng trên OpenWrt nhưng sử dụng giao diện bộ định tuyến riêng của GL.iNet. Nếu bạn đang dùng firmware tiêu chuẩn của GL.iNet, hãy làm theo các bước dành cho GL.iNet trong hướng dẫn này thay vì hướng dẫn OpenWrt chung. Bộ định tuyến GL.iNet thường dùng 192.168.8.1 để truy cập bảng quản trị.
Khả năng hỗ trợ WireGuard® trên firmware gốc chỉ có ở một số mẫu mới hơn. Trước khi bắt đầu Phần 2, hãy xác nhận firmware hiện tại của bộ định tuyến có sẵn tính năng máy khách WireGuard.
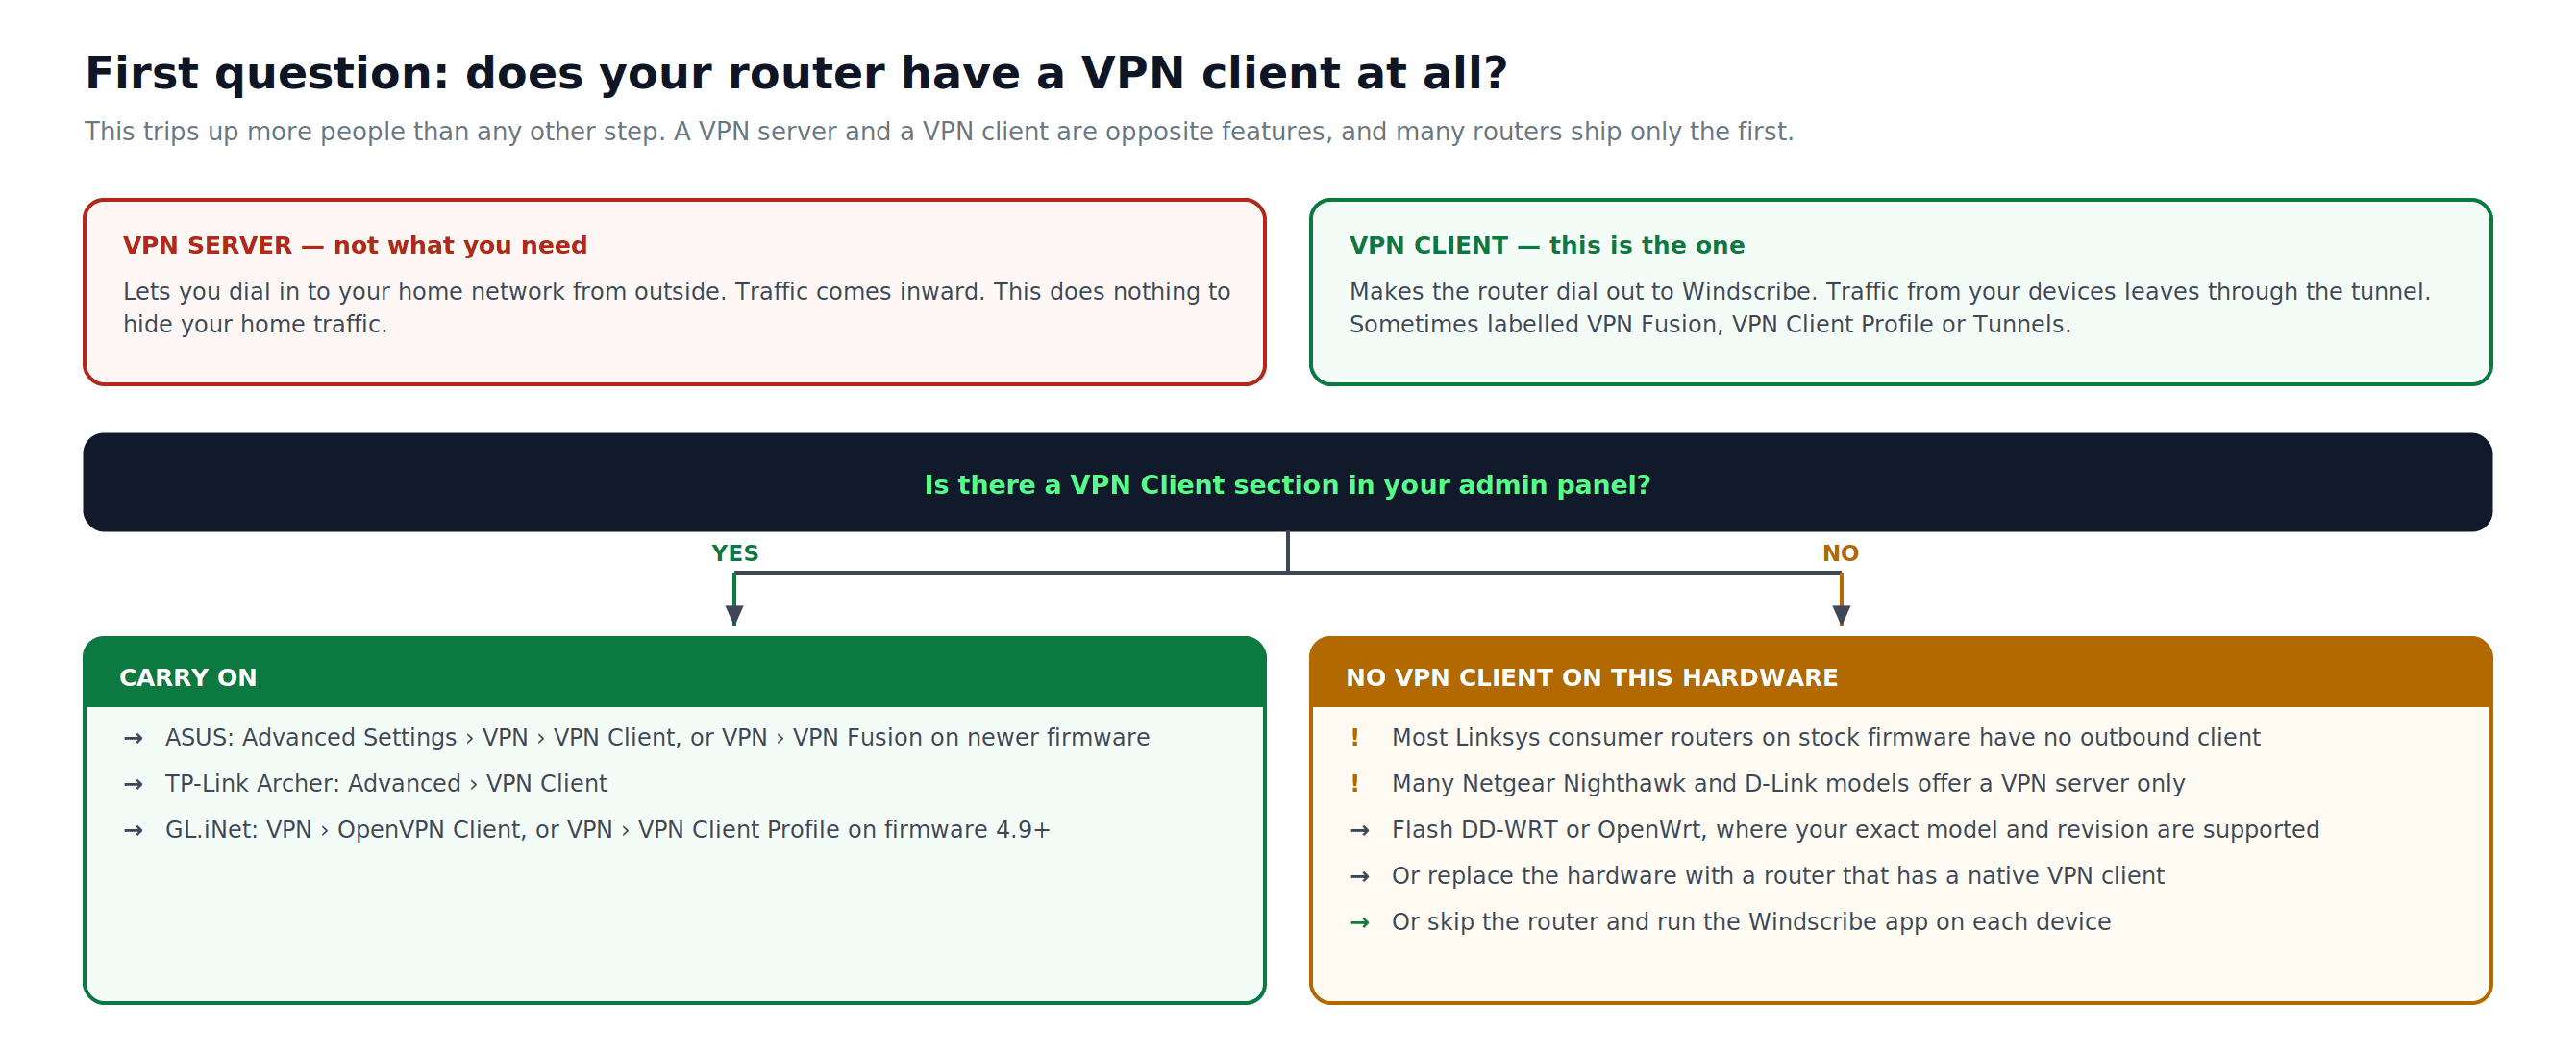
Hình 2: Máy chủ VPN và máy khách VPN là hai tính năng đối lập. Xác nhận bộ định tuyến của bạn có tính năng nào là bước thực sự đầu tiên.
Điều kiện cần
- Gói trả phí Windscribe Pro hoặc Build-A-Plan, cần thiết để truy cập Config Generator và tải tệp cấu hình
- Quyền truy cập bảng quản trị của bộ định tuyến, thường tại
192.168.1.1hoặc192.168.0.1 - Thông tin đăng nhập quản trị bộ định tuyến, thường là mật khẩu quản trị hoặc tài khoản ứng dụng hay đám mây trên các hệ thống như TP-Link Deco
- Máy tính hoặc điện thoại kết nối với bộ định tuyến qua Ethernet hoặc Wi-Fi
- Quan trọng: cấu hình trên bộ định tuyến không có Firewall của ứng dụng Windscribe. Nếu đường hầm bị ngắt và bộ định tuyến không có kill switch, thiết bị có thể thản nhiên gửi lưu lượng qua ISP như thể chưa có chuyện gì xảy ra. Hãy tìm tùy chọn Block traffic if VPN disconnects hoặc tùy chọn kill switch tương đương trong phần thiết lập máy khách VPN của bộ định tuyến, rồi bật tùy chọn đó trước khi dựa vào cấu hình này để bảo vệ quyền riêng tư. Nhiều firmware gốc không có kill switch thực sự. Nếu bộ định tuyến không cung cấp tính năng này và bạn cần cơ chế bảo vệ đóng an toàn khi có lỗi, hãy dùng ứng dụng Windscribe riêng trên từng thiết bị.
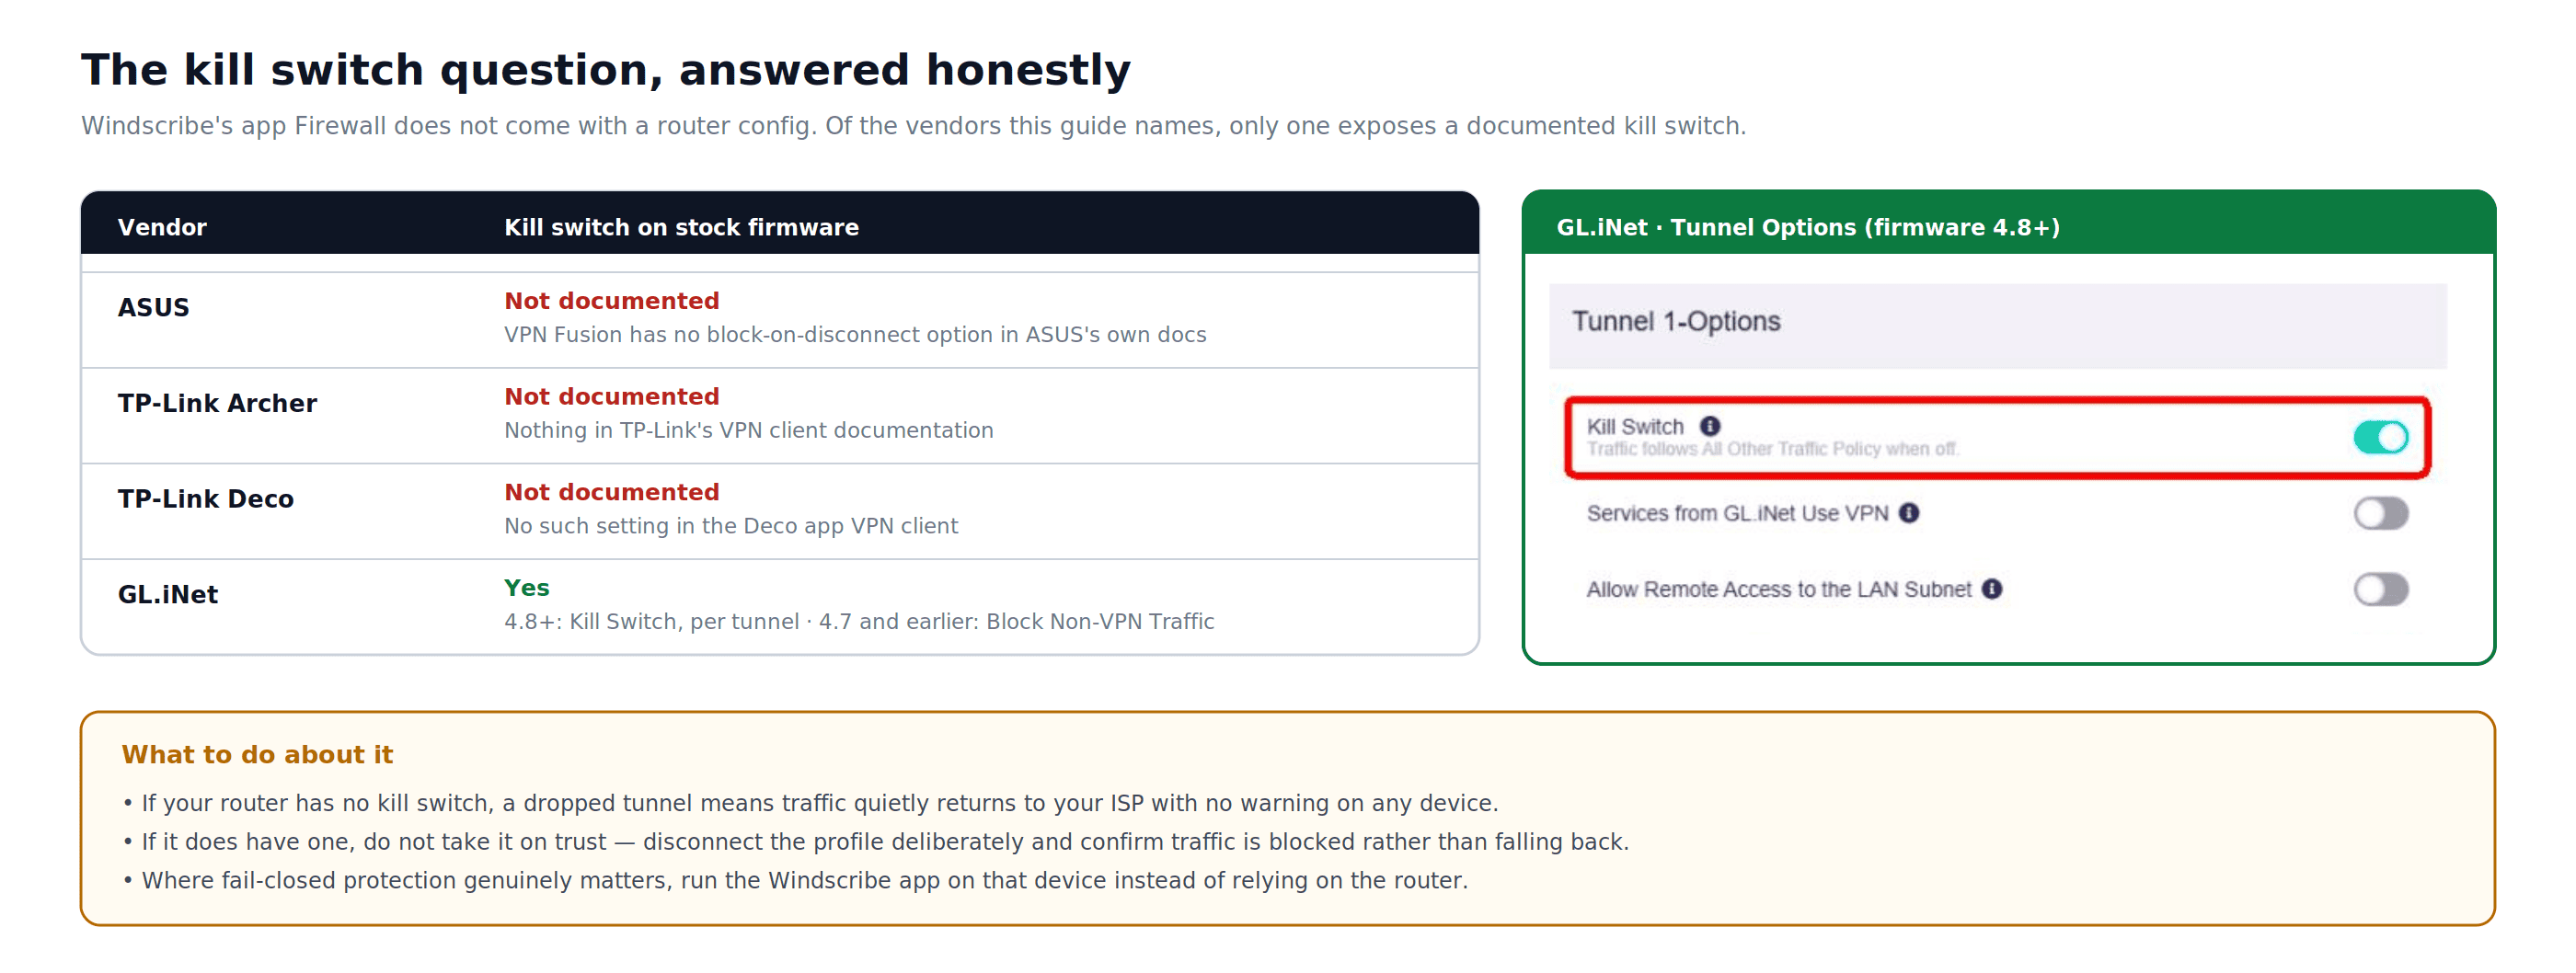
Hình 3: Khả năng hỗ trợ kill switch trên firmware gốc, được đối chiếu với tài liệu của từng nhà cung cấp.
Trước khi bắt đầu: Hãy sao lưu thiết lập hiện tại của bộ định tuyến bằng tùy chọn xuất hoặc sao lưu trong bảng quản trị. Thực hiện mọi thay đổi khi đang kết nối cục bộ với bộ định tuyến qua Ethernet hoặc Wi-Fi để bạn có thể tắt cấu hình VPN và khôi phục truy cập Internet mà không cần kết nối từ xa nếu có sự cố.
Phần 1: Thiết lập OpenVPN
Bước 1: Tải tệp cấu hình OpenVPN
- Mở Windscribe OpenVPN Config Generator và đăng nhập.
- Chọn một Location / IP trong trình đơn thả xuống.
- Chọn Protocol: nên dùng UDP để có tốc độ tốt; TCP có thể ổn định hơn trên kết nối chập chờn hoặc bị hạn chế.
- Chọn Port. Dùng 443 nếu bạn không chắc.
- Chọn OpenVPN Version mà bộ định tuyến hỗ trợ. Nếu không chắc, hãy xem hướng dẫn tương thích trong trình tạo cấu hình và tài liệu của bộ định tuyến.
- Nhấp vào Download Config và lưu tệp
.ovpnvào máy tính. - Nhấp vào Get Credentials. Sao chép tên người dùng và mật khẩu OpenVPN được hiển thị. Đây không phải là thông tin đăng nhập tài khoản Windscribe chính của bạn.
Bước 2: Truy cập bảng quản trị của bộ định tuyến
- Mở trình duyệt trên một thiết bị đang kết nối với bộ định tuyến.
- Nhập IP cổng mặc định của bộ định tuyến vào thanh địa chỉ. Ví dụ phổ biến gồm
192.168.1.1,192.168.0.1và192.168.8.1đối với nhiều bộ định tuyến GL.iNet. Nếu không chắc, hãy xem nhãn ở mặt dưới bộ định tuyến. - Đăng nhập bằng thông tin quản trị bộ định tuyến.
Bước 3: Tìm phần máy khách VPN
Đường dẫn điều hướng khác nhau tùy nhà sản xuất và phiên bản firmware. Dưới đây là những điểm bắt đầu gần đúng và có thể khác tùy mẫu:
- ASUS: Advanced Settings > VPN > VPN Client, hoặc VPN > VPN Fusion > Add Profile > OpenVPN trên firmware mới hơn có VPN Fusion
- TP-Link Archer: Advanced > VPN Client
- GL.iNet: VPN > OpenVPN Client, hoặc VPN > VPN Client Profile trên firmware 4.9 trở lên
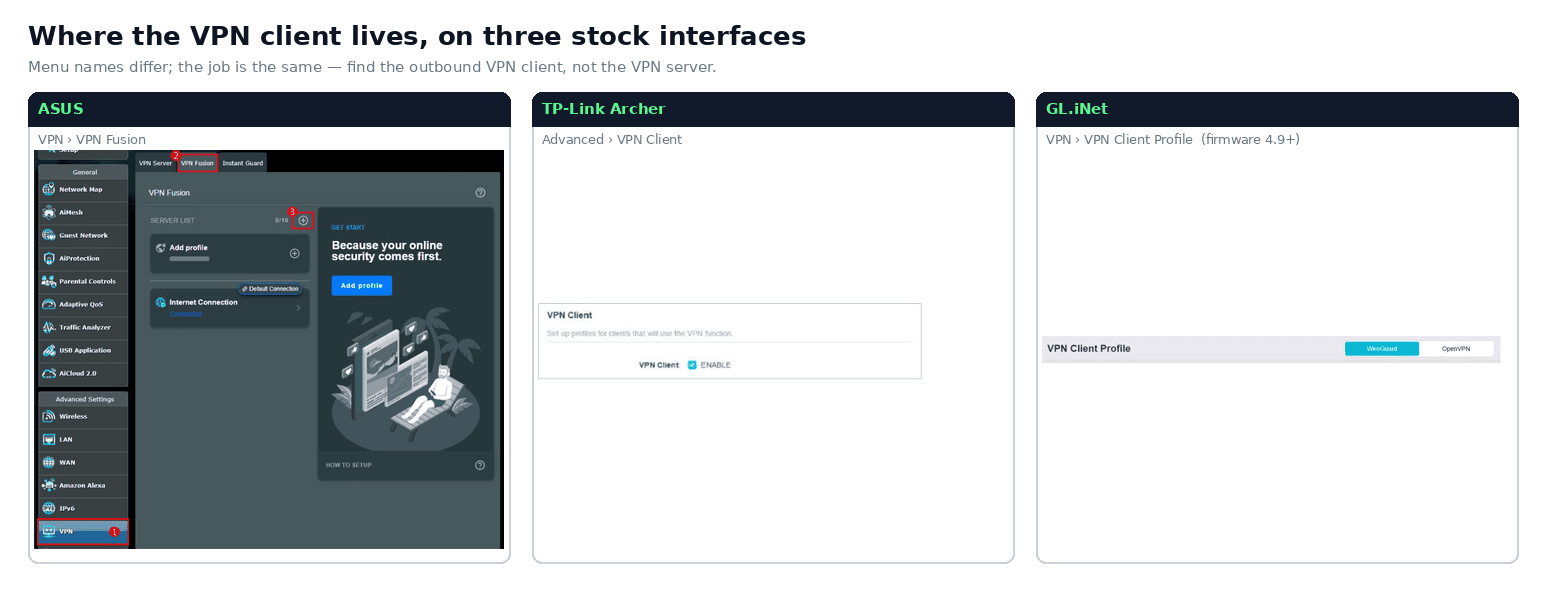
Hình 4: Phần máy khách VPN trên ba giao diện gốc. Ảnh chụp màn hình: ASUS, TP-Link, GL.iNet.
Quan trọng: Nhiều bộ định tuyến dùng firmware gốc không hỗ trợ kết nối ra ngoài bằng máy khách VPN. Hầu hết bộ định tuyến Linksys dành cho người dùng phổ thông không có máy khách VPN kết nối ra ngoài trong firmware gốc. Hãy kiểm tra danh sách tính năng của đúng mẫu thiết bị trước khi tiếp tục. Nhiều bộ định tuyến Netgear Nighthawk và D-Link phổ thông chỉ cung cấp tính năng máy chủ VPN để truy cập từ xa vào mạng gia đình, chứ không thể kết nối ra ngoài tới một dịch vụ VPN bên ngoài. Nếu bộ định tuyến không có phần VPN Client, bạn có thể cài DD-WRT hoặc OpenWrt nếu đúng mẫu và phiên bản phần cứng được hỗ trợ, hoặc thay bằng bộ định tuyến có sẵn chức năng máy khách VPN.
Bước 4: Thêm cấu hình OpenVPN mới
- Nhấp vào Add Profile hoặc nút tương đương trong phần VPN Client.
- Chọn OpenVPN làm loại VPN.
- Nhập tệp
.ovpnđã tải từ Windscribe:- Hầu hết giao diện có nút Import hoặc Browse để tải tệp lên trực tiếp.
- Một số giao diện cũ yêu cầu dán toàn bộ nội dung tệp
.ovpnvào trường văn bản.
- Nhập tên người dùng và mật khẩu Windscribe OpenVPN từ Config Generator, không dùng thông tin đăng nhập tài khoản Windscribe chính. Giá trị
adminxuất hiện trong ví dụ của nhà cung cấp ASUS bên dưới chỉ là dữ liệu giao diện mẫu, không phải thông tin đăng nhập Windscribe.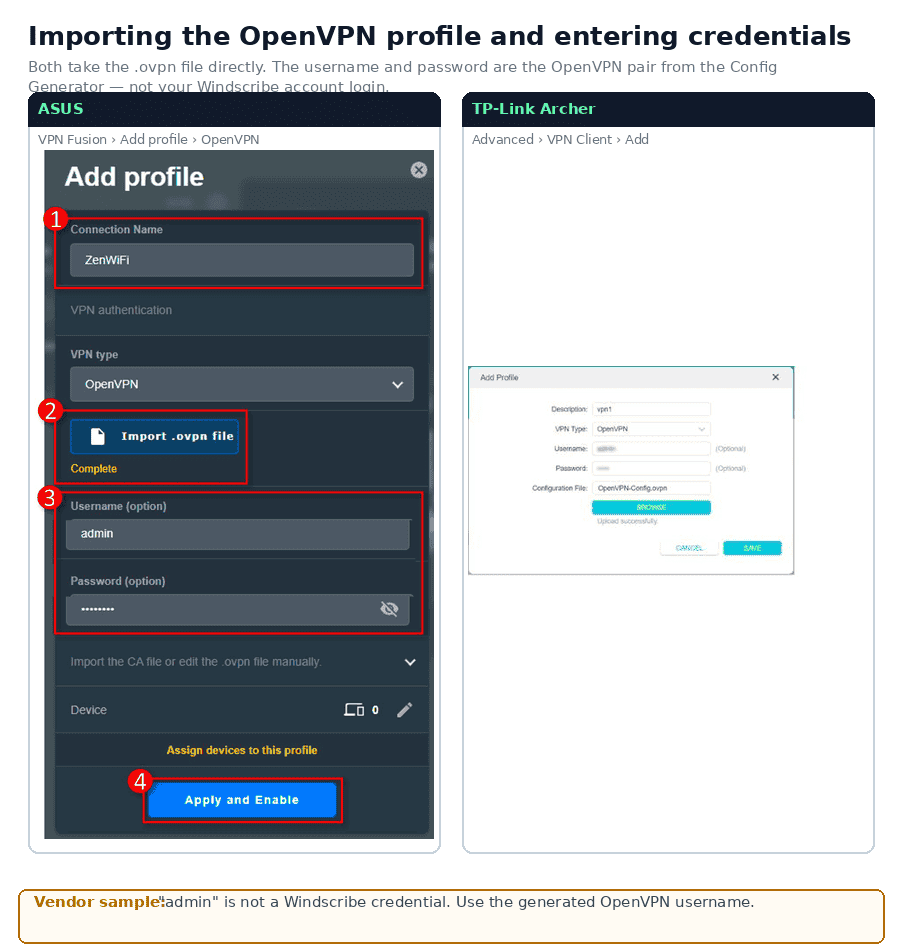
Hình 5: Nhập tệp
.ovpnvà tìm các trường thông tin đăng nhập OpenVPN. Ảnh chụp ASUS có các giá trị mẫu của nhà cung cấp; chỉ dùng thông tin đăng nhập OpenVPN do Windscribe tạo. Ảnh chụp màn hình: ASUS, TP-Link. - Lưu hoặc áp dụng cấu hình.
Bước 5: Kích hoạt kết nối OpenVPN
- Trong danh sách VPN Client, tìm cấu hình bạn vừa tạo.
- Nhấp vào Connect hoặc bật công tắc.
- Chờ trạng thái chuyển thành Connected hoặc Active. Trạng thái Connecting nghĩa là đường hầm chưa hoạt động.
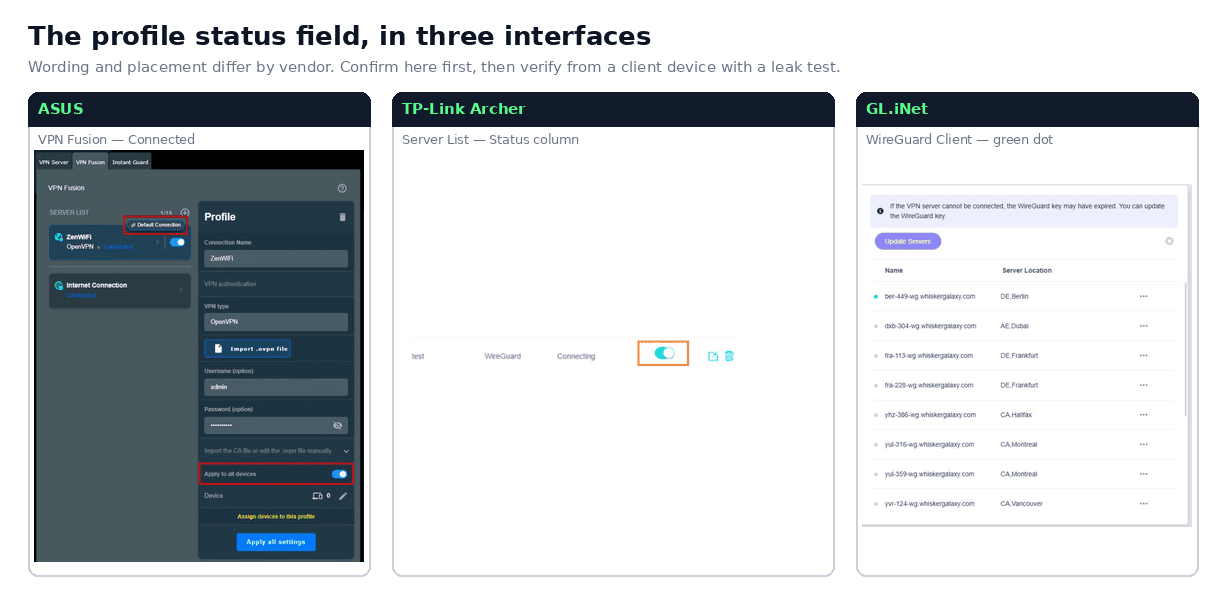
Hình 6: Vị trí hiển thị trạng thái cấu hình trên ba giao diện gốc. ASUS báo Connected; TP-Link báo Connecting; GL.iNet hiển thị chấm trạng thái màu xanh lục. Hãy xác minh đường hầm thực tế từ một thiết bị máy khách như mô tả bên dưới. Ảnh chụp màn hình: ASUS, TP-Link, GL.iNet.
Ghi chú về IPv6: Nếu ISP cung cấp IPv6, đừng mặc định rằng OpenVPN trên firmware gốc của bộ định tuyến sẽ xử lý lưu lượng đó. Hãy tắt IPv6 trong thiết lập bộ định tuyến hoặc WAN, hoặc kiểm tra trên ipleak.net hay test-ipv6.com để bảo đảm địa chỉ IPv6 của ISP không xuất hiện khi đã kết nối.
Phần 2: Thiết lập WireGuard
Kiểm tra khả năng tương thích
Chỉ một số mẫu thiết bị có hỗ trợ máy khách WireGuard trong firmware gốc. Những ví dụ phổ biến, tùy theo mẫu và firmware, gồm:
- ASUS: Các mẫu ASUS được hỗ trợ, có firmware mới và hỗ trợ VPN Fusion. Đối chiếu mẫu của bạn với bài viết hỗ trợ máy khách WireGuard VPN trong VPN Fusion của ASUS.
- GL.iNet: Hầu hết mẫu GL.iNet hiện tại đều hỗ trợ máy khách WireGuard trong firmware gốc, nhưng hãy xác nhận đối với đúng mẫu của bạn.
- TP-Link Archer: Chỉ một số mẫu và phiên bản firmware. Hãy xem ghi chú phát hành cho đúng mẫu và phiên bản phần cứng để xác nhận khả năng hỗ trợ máy khách WireGuard trước khi tiếp tục.
- TP-Link Deco: Chỉ một số mẫu và phiên bản firmware, được cấu hình qua ứng dụng di động Deco thay vì bảng quản trị web của bộ định tuyến. Hãy xem ghi chú phát hành cho đúng mẫu và phiên bản phần cứng để xác nhận khả năng hỗ trợ.
Hãy xác minh khả năng hỗ trợ trong ghi chú phát hành của bộ định tuyến hoặc danh sách tính năng của nhà sản xuất trước khi tiếp tục.
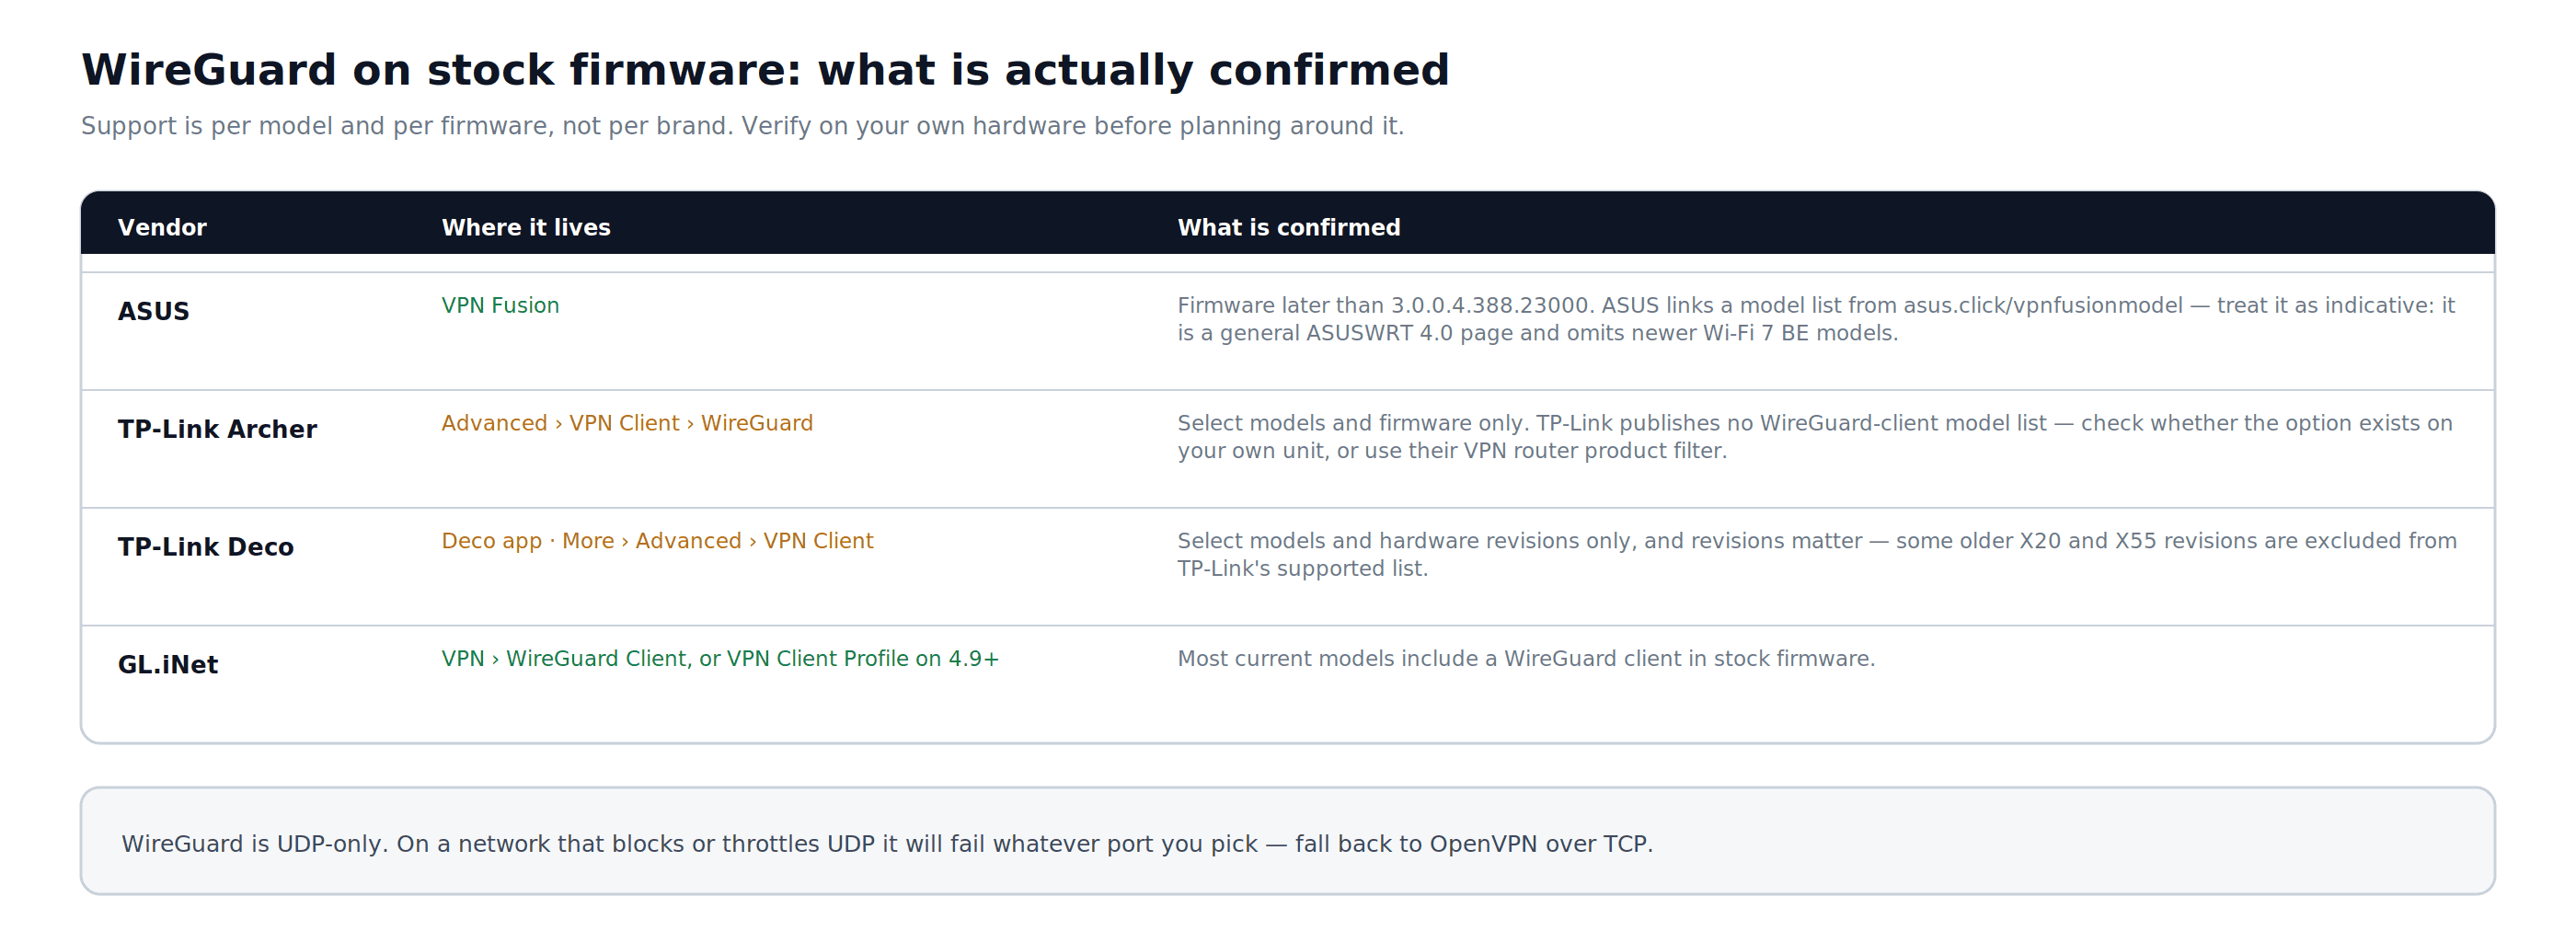
Hình 7: Nơi xác nhận khả năng hỗ trợ WireGuard trên firmware gốc và mức độ đáng tin của danh sách do từng nhà cung cấp công bố.
Bước 1: Tạo cấu hình WireGuard
- Mở Windscribe WireGuard Config Generator và đăng nhập.
- Chọn một Location trong trình đơn thả xuống.
- Chọn Port. Dùng 443 nếu bạn không chắc. WireGuard dùng UDP, vì vậy mạng chặn hoặc giới hạn UDP vẫn có thể chặn kết nối bất kể cổng nào.
- Trong phần Key Pair, giữ lựa chọn New Key Pair hoặc chọn một cặp khóa hiện có mà bạn đã tạo trước đó.
- Nhấp vào Download Config và lưu tệp
.conf.
Tệp này chứa khóa riêng tư của bạn, khóa công khai của máy chủ, khóa chia sẻ trước, điểm cuối, tuyến, địa chỉ giao diện và thiết lập DNS. Không chia sẻ tệp hoặc lưu tệp ở nơi không an toàn.
Bước 2: Truy cập bảng quản trị hoặc ứng dụng của bộ định tuyến
- Đối với bộ định tuyến ASUS, TP-Link Archer và GL.iNet, hãy làm theo các bước trên trình duyệt giống như Phần 1, Bước 2.
- Đối với bộ định tuyến TP-Link Deco, hãy mở ứng dụng Deco trên điện thoại và đăng nhập vào tài khoản TP-Link.
Bước 3: Tìm phần máy khách WireGuard
- ASUS, các mẫu được hỗ trợ: VPN > VPN Fusion > Add Profile > WireGuard
- GL.iNet: VPN > WireGuard Client, hoặc VPN > VPN Client Profile trên firmware 4.9 trở lên
- TP-Link Archer, các mẫu được hỗ trợ: Advanced > VPN Client > WireGuard tab
- TP-Link Deco, các mẫu được hỗ trợ trong ứng dụng Deco: More > Advanced > VPN Client > Add Profile > WireGuard, sau đó nhập cấu hình
Tên trình đơn có thể khác tùy mẫu và phiên bản firmware.
Bước 4: Nhập cấu hình WireGuard
- Trong phần máy khách WireGuard, nhấp vào Add Profile, Import hoặc tùy chọn tương đương, rồi tải lên tệp
.confđã tải từ Windscribe.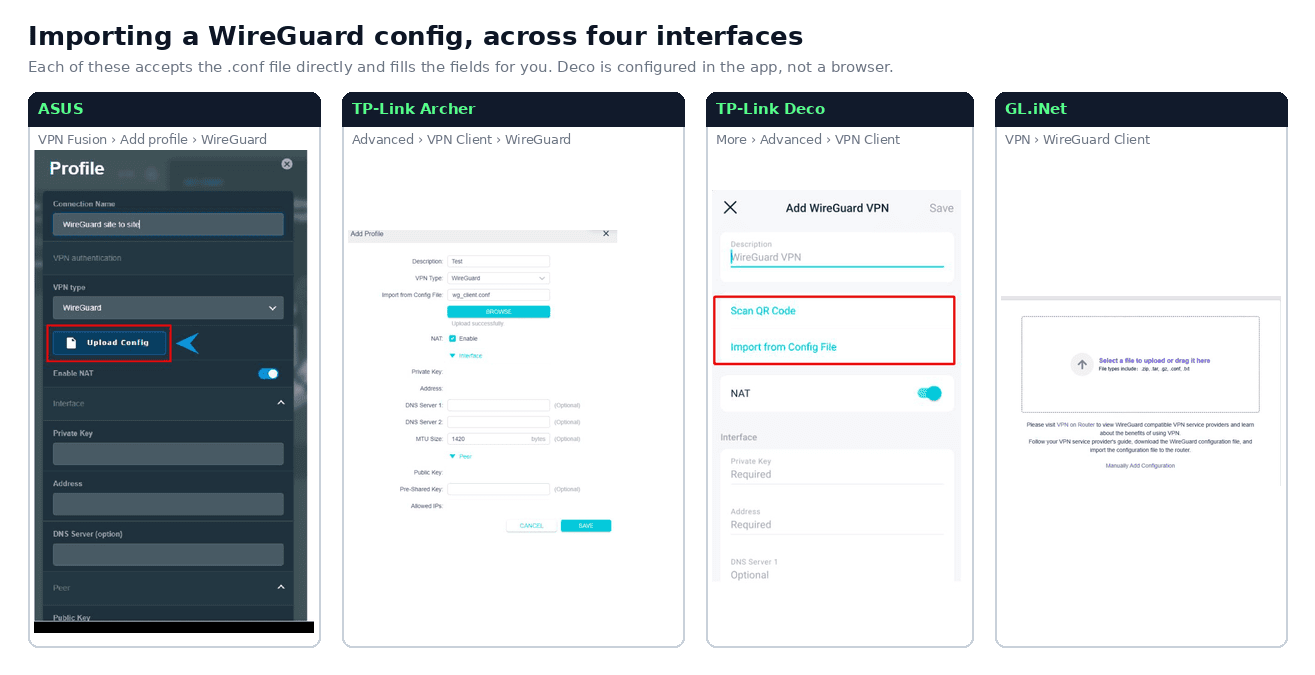
Hình 8: Nhập tệp WireGuard
.conftrong bốn giao diện, bao gồm ứng dụng Deco. Các giá trị khóa và địa chỉ đường hầm đã điền trong ví dụ TP-Link Archer được che đi. Ảnh chụp màn hình: ASUS, TP-Link, GL.iNet. - Hầu hết bộ định tuyến sẽ tự động điền các trường từ tệp
.conf. Nếu thiết bị yêu cầu nhập thủ công, hãy khớp từng giá trị trong cấu hình đã tải xuống:- Private Key: khóa máy khách của bạn từ
PrivateKey - Address: địa chỉ IPv4 đã tạo và địa chỉ IPv6 tùy chọn từ
Address - DNS: giá trị DNS Windscribe đã tạo từ
DNS - Public Key: khóa máy chủ Windscribe từ
PublicKey - Preshared Key: giá trị bắt buộc riêng biệt từ
PresharedKey - Allowed IPs: giữ nguyên toàn bộ giá trị từ
AllowedIPsđúng như được tạo. Không thêm, xóa hoặc thu hẹp tuyến. - Endpoint: địa chỉ và cổng máy chủ từ
Endpoint
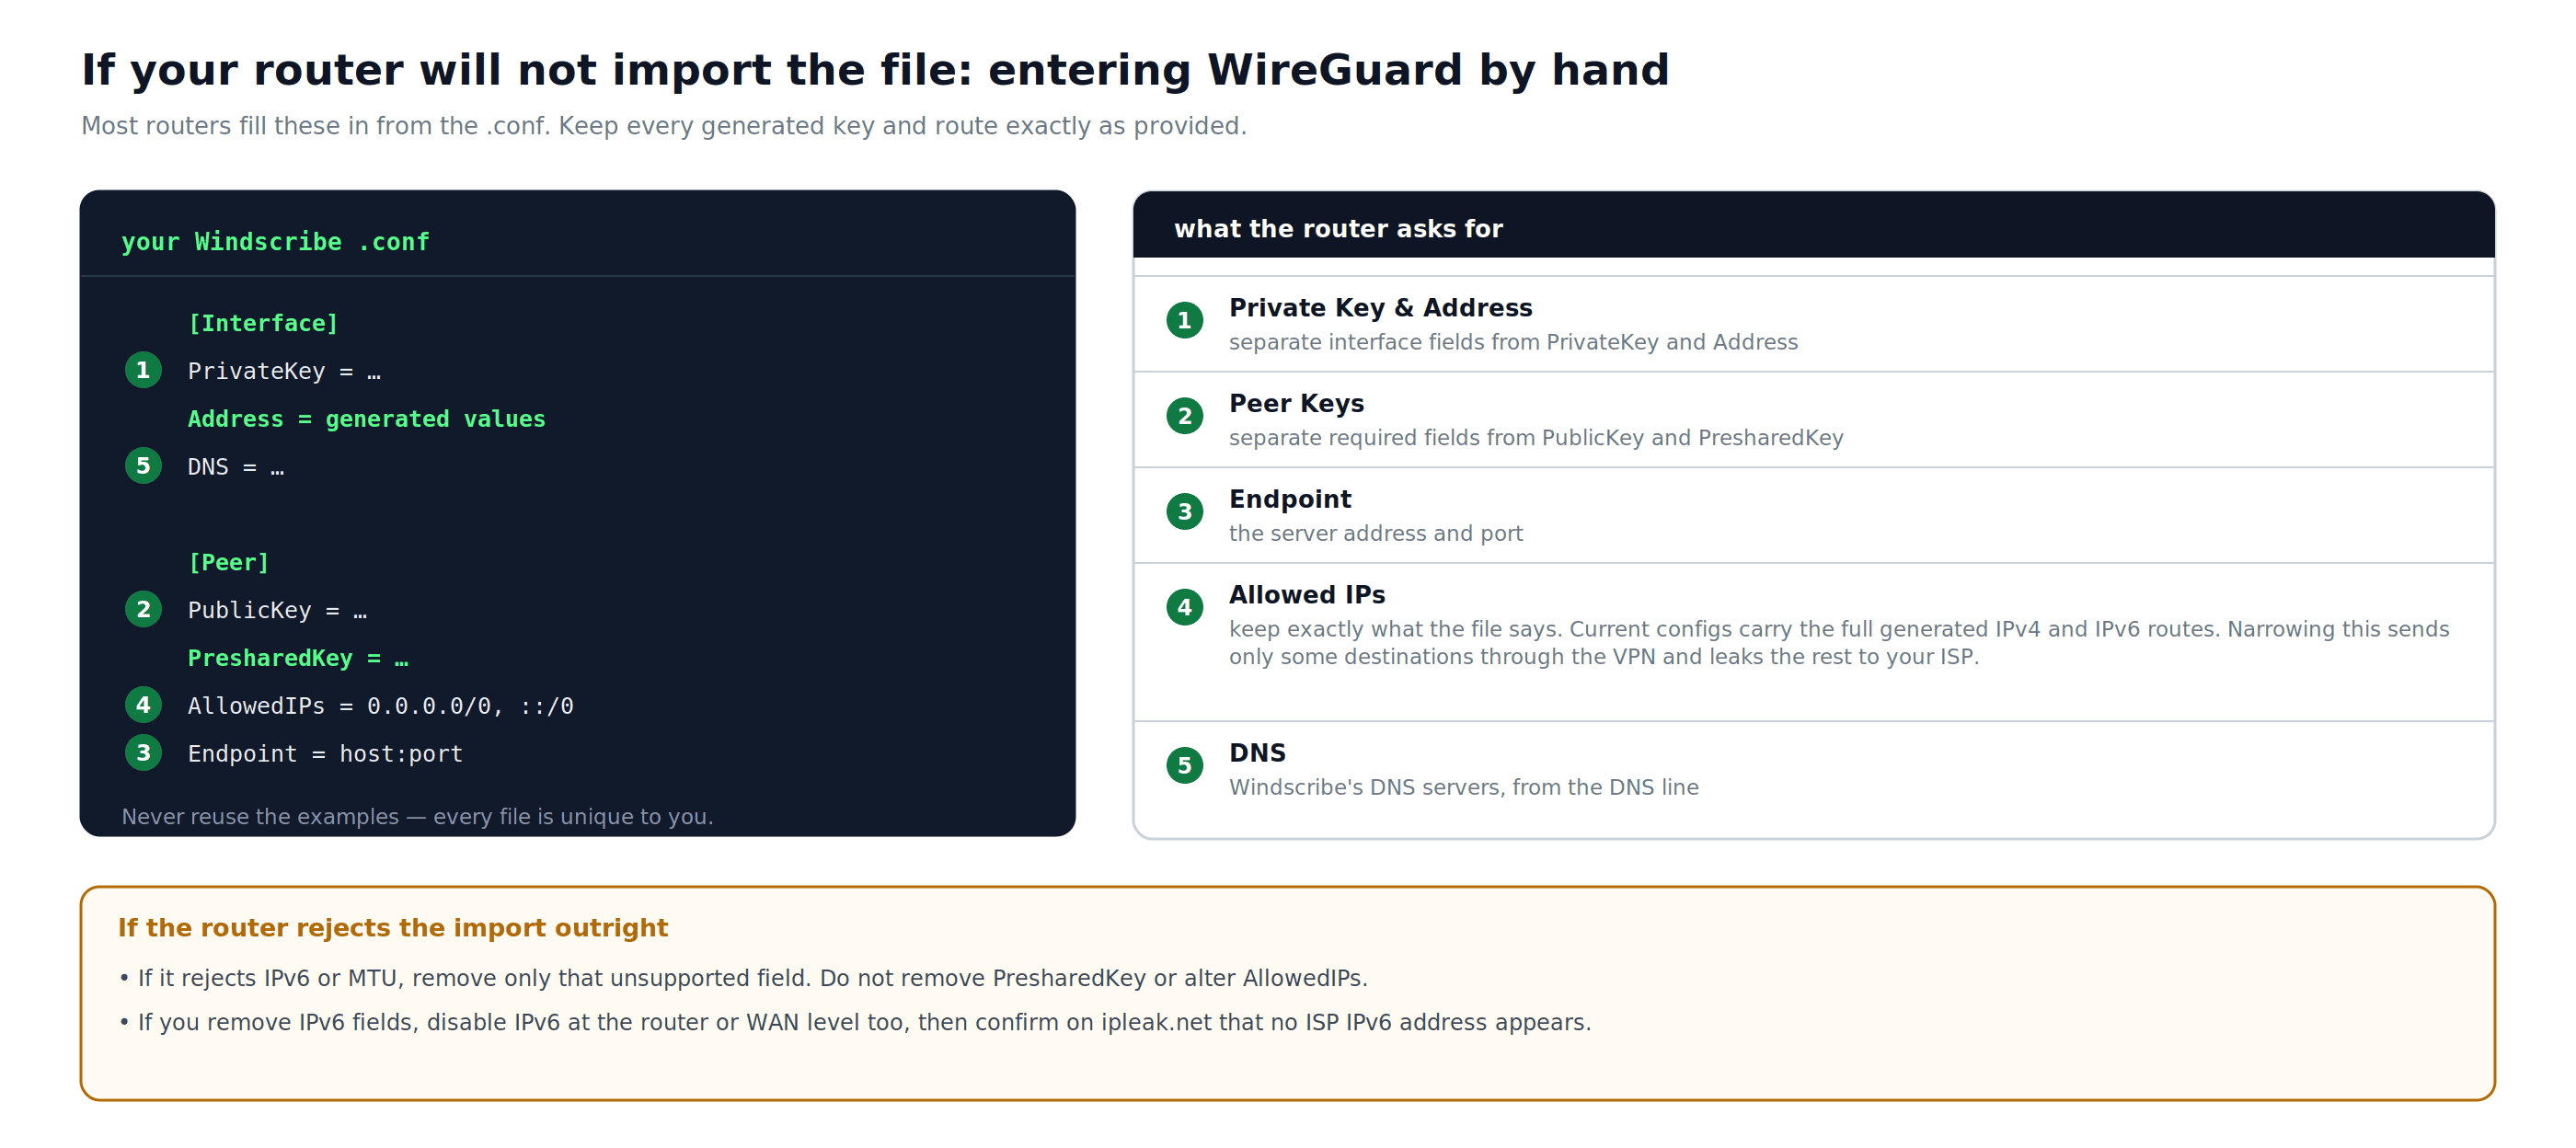
Hình 9: Các trường mà bộ định tuyến yêu cầu nếu không thể nhập tệp. Giữ nguyên từng khóa và tuyến đã tạo đúng như được cung cấp.
Nếu bộ định tuyến từ chối địa chỉ IPv6 hoặc dòng MTU, chỉ xóa trường mà tài liệu dành cho đúng firmware xác nhận là không được hỗ trợ. Không xóa
PresharedKeyhoặc thay đổiAllowedIPs. Nếu xóa các trường IPv6, hãy tắt IPv6 ở cấp bộ định tuyến hoặc WAN và kiểm tra trên ipleak.net để bảo đảm địa chỉ IPv6 của ISP không xuất hiện. - Private Key: khóa máy khách của bạn từ
- Lưu cấu hình.
Bước 5: Kích hoạt kết nối WireGuard
- Chọn cấu hình bạn đã nhập.
- Nhấp vào Connect hoặc bật công tắc.
- Chờ chỉ báo trạng thái hiển thị Connected hoặc Active.
Gán thiết bị
Một số bộ định tuyến cho phép bạn chọn thiết bị dùng từng cấu hình VPN. Nếu bộ định tuyến có tính năng gán thiết bị, VPN Fusion, định tuyến theo chính sách hoặc tùy chọn apply to clients, hãy bảo đảm cấu hình được áp dụng cho mọi thiết bị mà bạn muốn chuyển qua Windscribe trước khi xác minh kết nối.
Xác minh kết nối
Sau khi kích hoạt một trong hai giao thức, hãy xác minh đường hầm từ một thiết bị phía sau bộ định tuyến:
- Mở trang What Is My IP của Windscribe hoặc ipleak.net. Xác nhận địa chỉ công khai là địa chỉ thoát VPN chứ không phải địa chỉ ISP thông thường. Nhãn vị trí địa lý có thể khác nhau giữa các cơ sở dữ liệu, vì vậy chỉ riêng tên thành phố chưa đủ để chứng minh.
- Trên ipleak.net, hãy kiểm tra DNS. Kết quả mong đợi là DNS của Windscribe, có thể không dùng cùng IP hoặc nhãn thành phố với địa chỉ thoát VPN. Trình phân giải của ISP hoặc trình phân giải bên thứ ba không mong đợi cần được kiểm tra.
- Kiểm tra riêng IPv6. Địa chỉ IPv6 VPN được truyền an toàn qua đường hầm là chấp nhận được; địa chỉ IPv6 do ISP cấp là rò rỉ. Nếu bộ định tuyến không thể truyền tuyến IPv6 đã tạo qua đường hầm, hãy tắt IPv6 trên bộ định tuyến hoặc WAN rồi kiểm tra lại.
Nếu địa chỉ ISP hoặc trình phân giải DNS không mong đợi vẫn xuất hiện, hãy ngắt cấu hình VPN, kết nối lại rồi kiểm tra lần nữa. Nếu vấn đề vẫn tiếp diễn, hãy xem lại cấu hình để tìm lỗi nhập liệu.
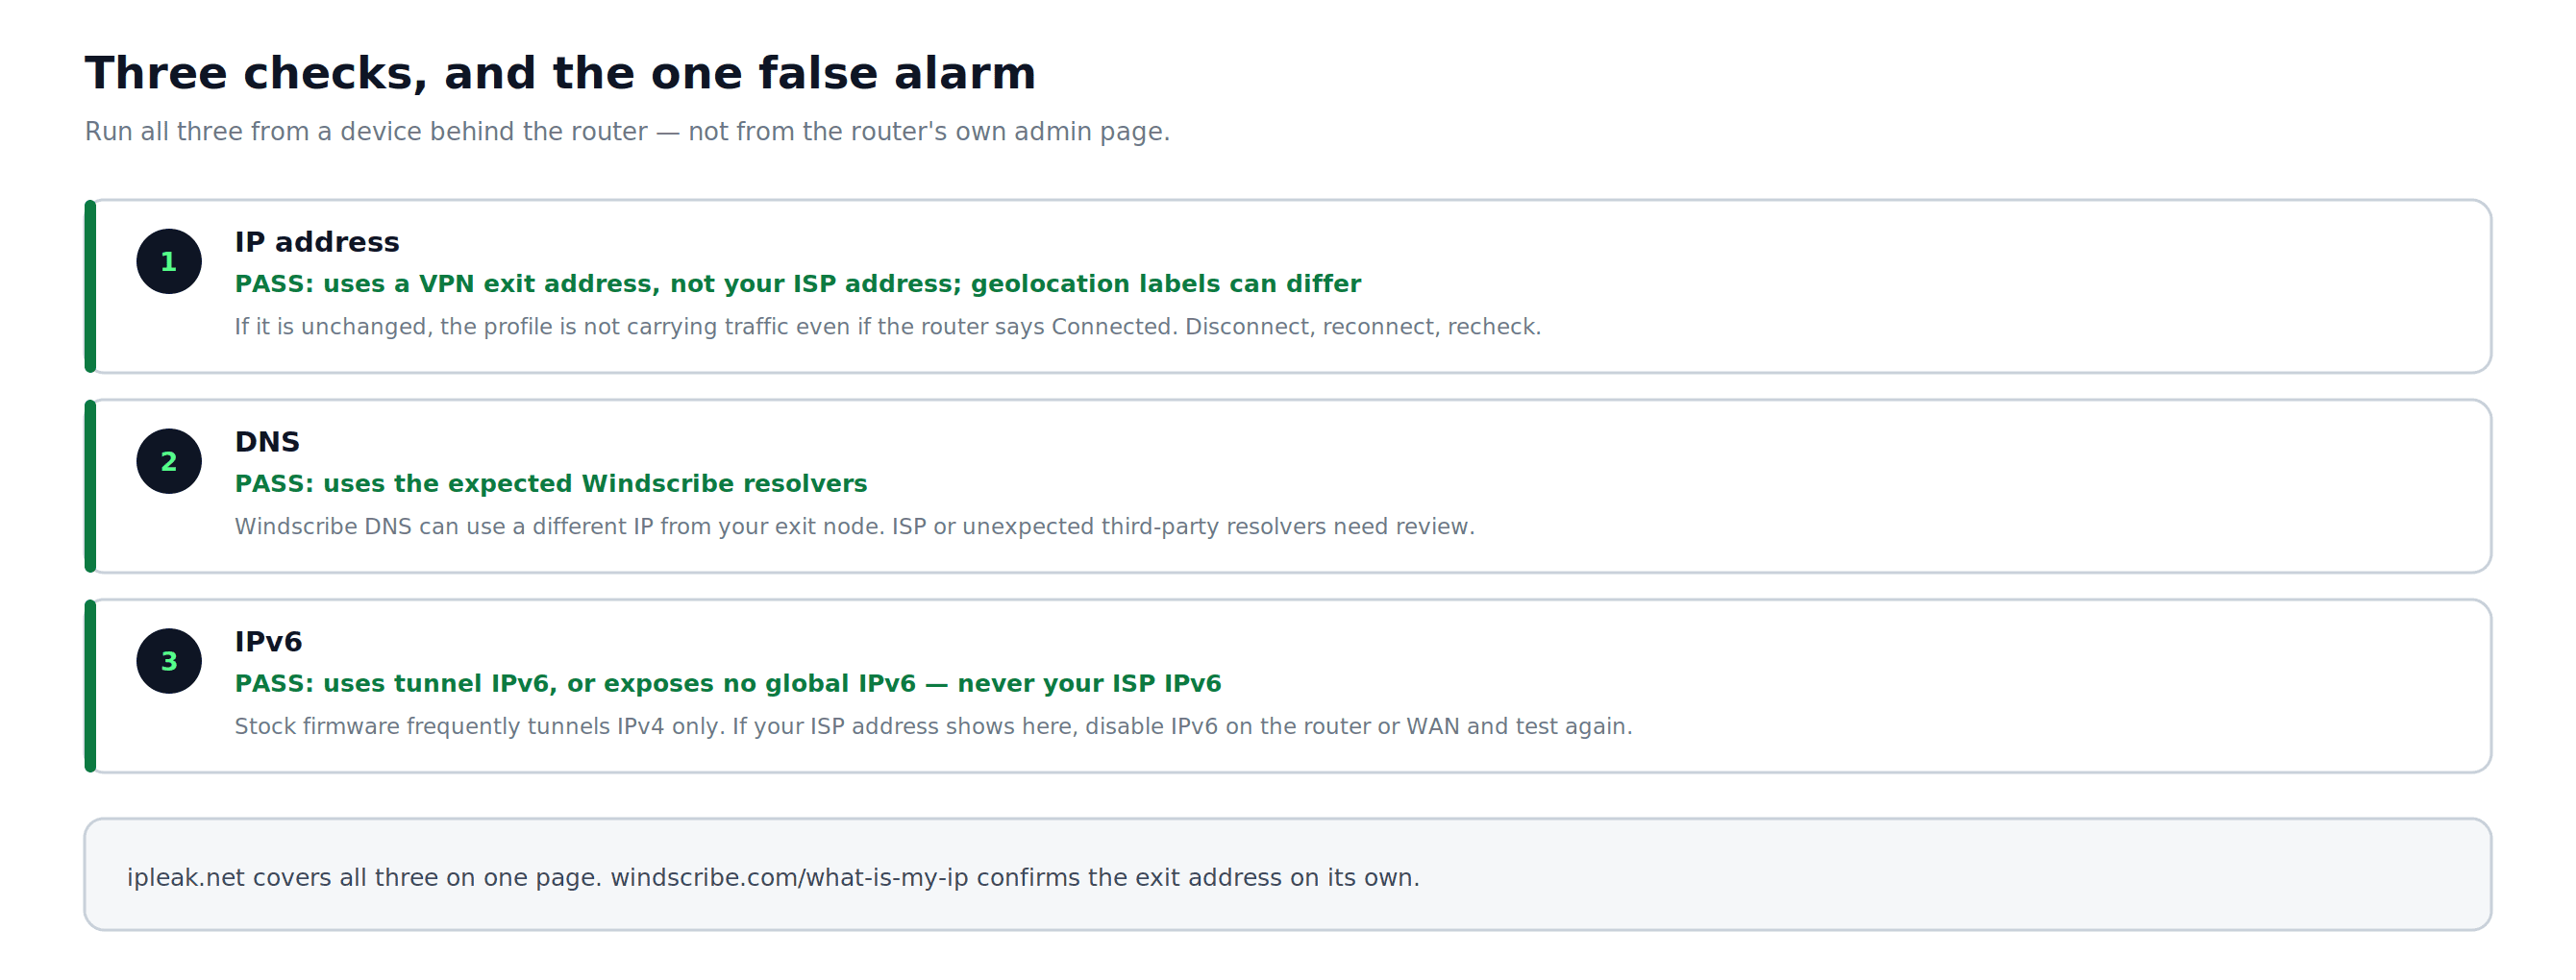
Hình 10: Ba bước xác minh, bao gồm kết quả DNS có thể trông khác địa chỉ thoát VPN mà không phải là rò rỉ.
Khắc phục sự cố
Không thiết lập được kết nối:
- Xác nhận bạn đang dùng tên người dùng và mật khẩu Windscribe OpenVPN từ Config Generator, không phải thông tin đăng nhập tài khoản Windscribe chính.
- Đối với OpenVPN, hãy thử đổi giao thức: tải cấu hình mới dùng TCP thay cho UDP hoặc ngược lại.
- Đối với WireGuard, hãy kiểm tra cổng hiển thị trong trường
Endpoint. WireGuard chỉ dùng UDP, vì vậy một số mạng bị hạn chế có thể chặn hoặc giới hạn giao thức này bất kể cổng nào. Nếu 443 không hoạt động, hãy tạo lại cấu hình bằng một cổng khả dụng khác. Nếu không cổng UDP nào hoạt động trên mạng đó, hãy dùng OpenVPN qua TCP.
Một số thiết bị có vẻ bỏ qua VPN:
- Trên bộ định tuyến hỗ trợ tùy chọn áp dụng cho tất cả, các thiết bị ở mạng chính thường đi qua đường hầm, ngoại trừ những trường hợp đã nêu ở trên: mạng khách, điểm truy cập phụ, VPN hoặc proxy ở cấp thiết bị, DNS được đặt cố định hay lưu lượng IPv6 mà bộ định tuyến không truyền qua đường hầm. Trên bộ định tuyến có VPN Fusion hoặc tính năng gán theo thiết bị, như một số mẫu ASUS và TP-Link, bạn có thể phải gán rõ từng thiết bị vào cấu hình VPN.
Tốc độ chậm hơn đáng kể so với dự kiến:
- Chọn máy chủ Windscribe gần vị trí thực tế của bạn hơn về mặt địa lý.
- Đối với OpenVPN, hãy chuyển từ TCP sang UDP nếu bạn chưa làm vậy.
- WireGuard thường hoạt động tốt hơn OpenVPN trên cùng phần cứng bộ định tuyến, nhưng tốc độ thực tế phụ thuộc nhiều vào CPU, firmware và khả năng tăng tốc VPN của bộ định tuyến.
OpenVPN báo lỗi TLS, chứng chỉ hoặc xác thực:
- Kiểm tra ngày và giờ của bộ định tuyến đã chính xác chưa. Quá trình bắt tay VPN có thể thất bại nếu đồng hồ bộ định tuyến sai. Hầu hết bảng quản trị bộ định tuyến có trang thiết lập thời gian hoặc NTP trong phần Administration hoặc Advanced Settings.
Đường hầm VPN bị ngắt sau một thời gian không hoạt động:
- Một số bộ định tuyến ngắt phiên VPN khi không có hoạt động. Tìm tùy chọn Keep Alive hoặc Reconnect on Disconnect trong thiết lập máy khách VPN và bật tùy chọn đó nếu firmware của bạn có cung cấp.
- Đối với WireGuard, giá trị keepalive liên tục là 25 giây là thiết lập phổ biến giúp ngăn hết thời gian chờ NAT. Trường này có thể xuất hiện trong cấu hình thiết bị ngang hàng WireGuard của bộ định tuyến.
Đường hầm kết nối nhưng trang web bị treo hoặc trang lớn không tải được:
- Thử giảm dần VPN MTU từng bước nhỏ từ giá trị mặc định. Giá trị thường dùng để khắc phục sự cố là khoảng 1400 cho OpenVPN và 1380 cho WireGuard nếu bộ định tuyến có hiển thị thiết lập này. Không phải firmware gốc nào cũng có.
Bộ định tuyến này nằm sau cổng mạng của ISP hoặc một bộ định tuyến khác:
- Máy khách VPN chỉ bảo vệ thiết bị dùng bộ định tuyến này làm cổng mặc định. Nếu cổng mạng của ISP cũng đang phát Wi-Fi, thiết bị kết nối với Wi-Fi đó sẽ không dùng VPN trên bộ định tuyến Windscribe. Hãy kết nối các thiết bị cần bảo vệ với bộ định tuyến Windscribe, hoặc chuyển cổng mạng ISP sang chế độ bridge hay chỉ modem nếu được hỗ trợ.
Trình đơn quản trị bộ định tuyến khác với hướng dẫn này:
- Tên và vị trí tùy chọn khác nhau tùy mẫu và phiên bản firmware. Hãy truy cập Trung tâm trợ giúp Windscribe cùng thông tin chính xác về mẫu bộ định tuyến và phiên bản firmware của bạn.
Lưu ý về các tính năng Windscribe ở cấp bộ định tuyến
- Split Tunneling: Tính năng Split Tunneling của ứng dụng Windscribe không khả dụng khi VPN chạy trên firmware gốc của bộ định tuyến. Tính năng định tuyến theo chính sách hoặc gán theo thiết bị của bộ định tuyến có thể cung cấp khả năng kiểm soát định tuyến tương tự. Để dùng Split Tunneling theo từng ứng dụng của Windscribe, hãy cài ứng dụng Windscribe trực tiếp trên thiết bị.
- Bảo vệ bằng Firewall: Firewall của ứng dụng Windscribe không được chuyển sang cấu hình ở cấp bộ định tuyến. Bộ định tuyến có thể có kill switch riêng. Hãy bật và kiểm tra bằng cách ngắt VPN rồi xác nhận lưu lượng bị chặn thay vì quay về ISP.
- R.O.B.E.R.T.: R.O.B.E.R.T. chỉ có thể lọc yêu cầu DNS khi các yêu cầu đó đi qua DNS Windscribe trong đường hầm VPN. Thiết bị có DNS đặt cố định hoặc DNS qua HTTPS có thể bỏ qua DNS của bộ định tuyến.
- Static IP: Static IP hoạt động với cấu hình bộ định tuyến. Bạn cần có gói trả phí đủ điều kiện để mua; Build-A-Plan còn yêu cầu tiện ích bổ sung Unlimited Bandwidth và R.O.B.E.R.T. Static IP là tiện ích bổ sung theo năm. Sau khi mua, hãy quay lại Config Generator và chọn vị trí Static IP để tạo cấu hình OpenVPN hoặc WireGuard tương ứng.
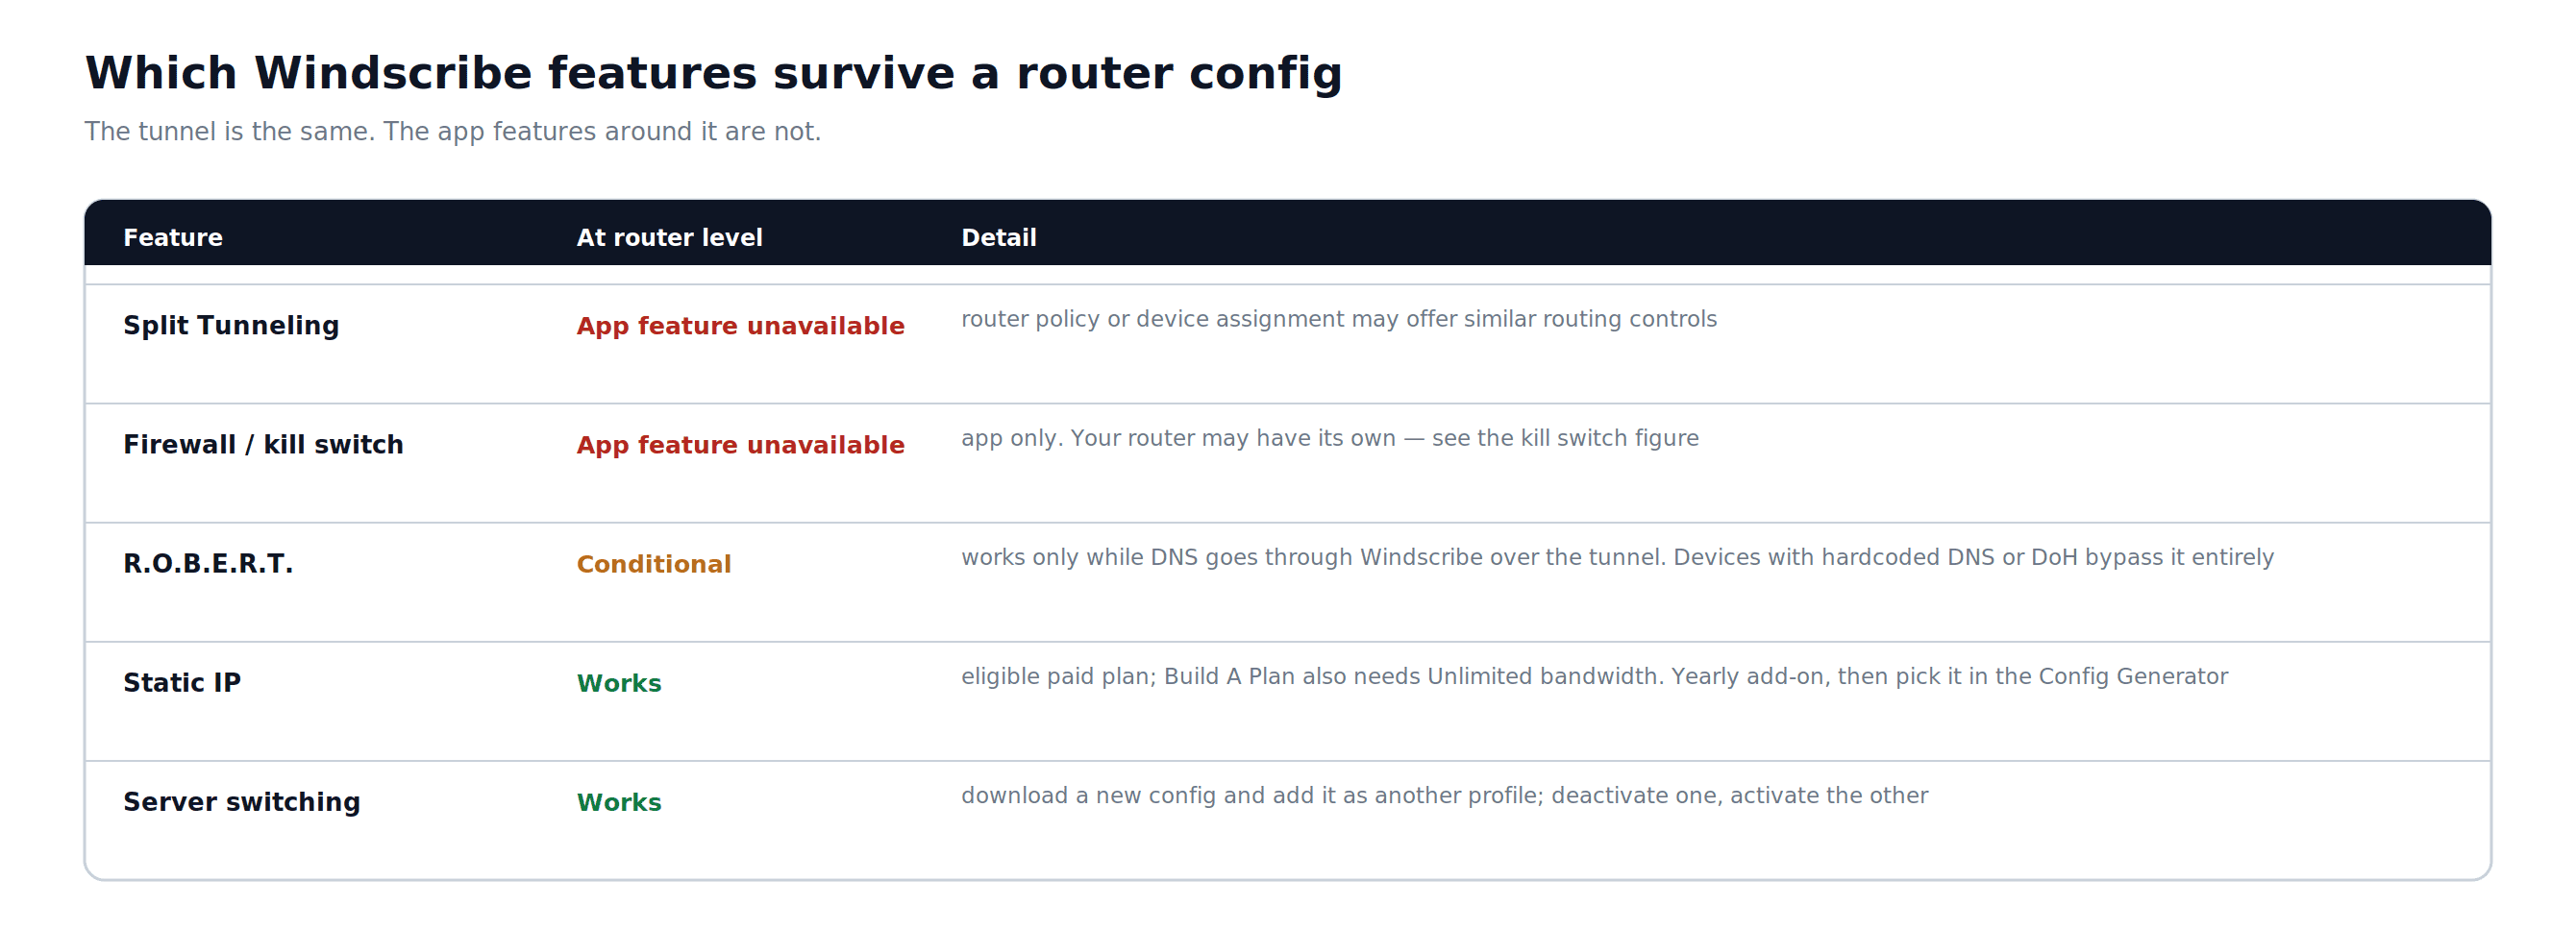
Hình 11: Những tính năng Windscribe được áp dụng cho cấu hình bộ định tuyến và những tính năng chỉ có trong ứng dụng.
Câu hỏi thường gặp
Tôi có cần tài khoản Windscribe trả phí để thiết lập VPN trên bộ định tuyến không?


Tôi có thể đổi vị trí máy chủ mà không phải thiết lập lại toàn bộ không?
VPN có làm chậm kết nối Internet của tôi không?
Các thiết bị trên bộ định tuyến có cần cài ứng dụng Windscribe không?
Nếu bộ định tuyến không hỗ trợ chế độ máy khách VPN thì sao?
Gói Windscribe & mức giá
Để thiết lập trên bộ định tuyến, bạn cần gói Windscribe trả phí. Pro cho phép truy cập cấu hình của mọi vị trí Windscribe. Build-A-Plan chỉ cho phép truy cập cấu hình của các vị trí có trong gói. Để xem thông tin và mức giá hiện tại của các gói, hãy truy cập trang nâng cấp Windscribe.
“WireGuard” là nhãn hiệu đã đăng ký của Jason A. Donenfeld. Xem Ghi nhận phần mềm nguồn mở của Windscribe.