

Google Nest 및 Google Mesh 라우터에 Windscribe 설정 및 사용 방법


Google Mesh 하드웨어에 대한 참고 사항
Google Nest Wifi(모든 세대), Google Wifi, 그리고 Nest Wifi Pro는 Google의 독점 펌웨어를 실행하며 장치 자체에서 VPN 클라이언트를 직접 실행하는 것을 지원하지 않습니다. Windscribe는 설정 경로로 Google mesh 하드웨어 플래싱을 지원하지 않습니다.
Google 메쉬 네트워크를 통해 트래픽을 Windscribe로 라우팅하는 두 가지 실용적인 방법이 있습니다:
- 방법 A: 상위 VPN 라우터 사용하기. 모뎀과 Google 메쉬 시스템 사이에 별도의 VPN 지원 라우터를 설치해 주세요. Google 네트워크의 장치들에서 발생하는 대부분의 일반 인터넷 트래픽은 자동으로 VPN 라우터를 통해 라우팅됩니다.
- 방법 B: 기기별 앱 사용하기. 각 개별 장치에 Windscribe를 설치해 주세요. 라우터 변경은 필요 없지만, 각 장치는 별도로 설정해야 합니다.
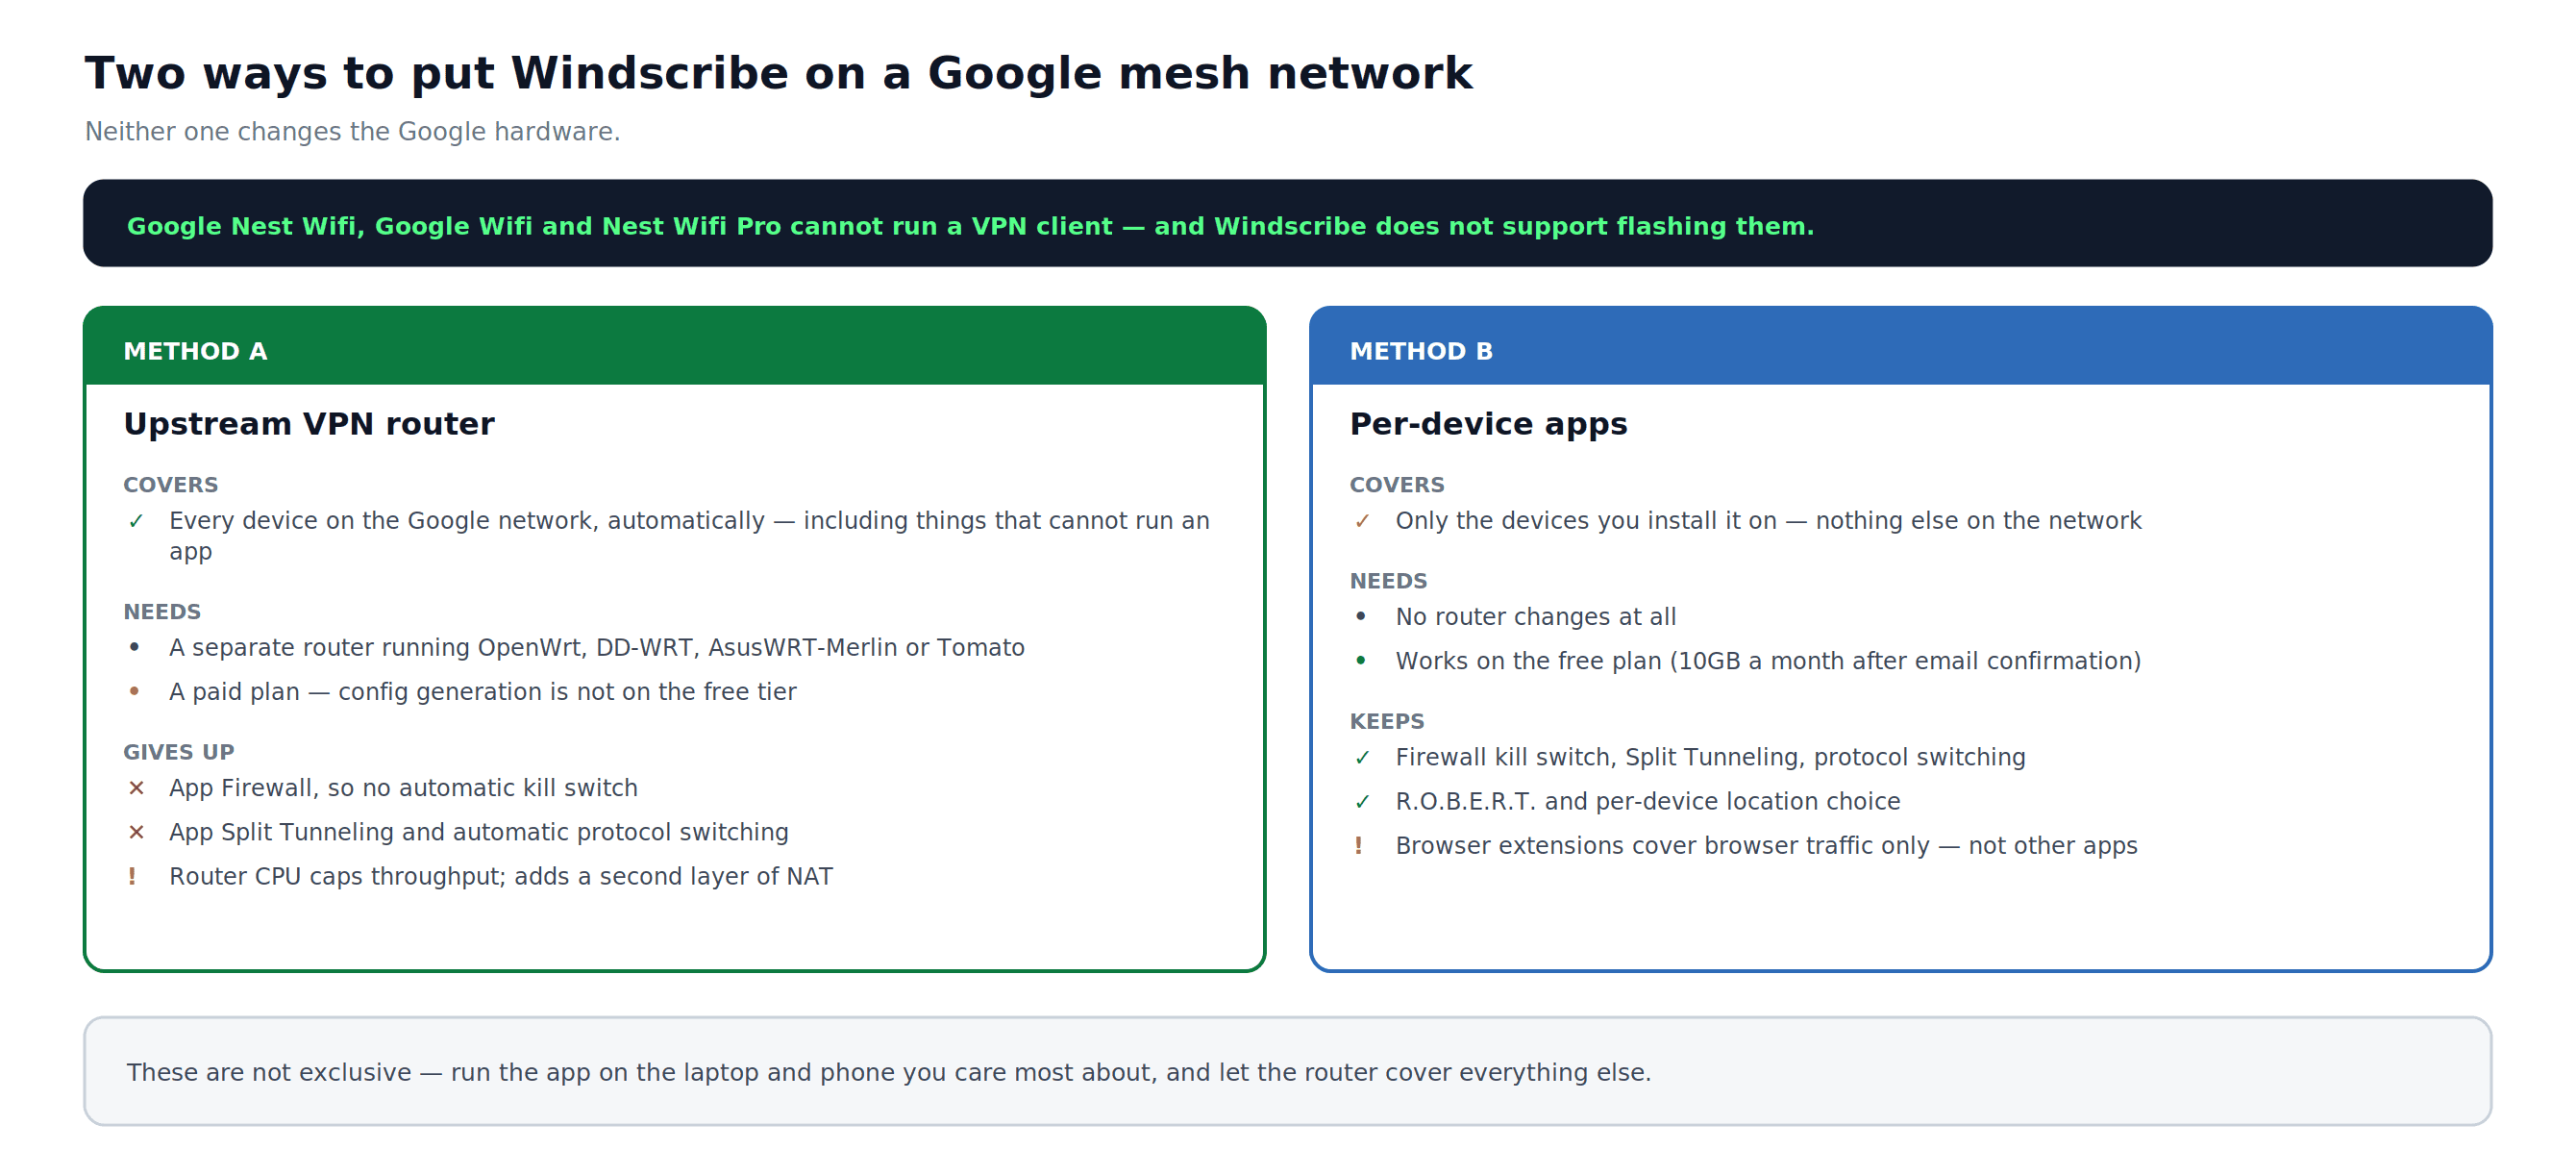
그림 1: 두 가지 접근 방식을 나란히 비교한 것입니다. 각각 무엇을 포함하는지, 그리고 비용이 얼마나 드는지 확인해 보세요.
방법 A: 업스트림 VPN 라우터
작동 방식
VPN 라우터는 모뎀과 Google 메쉬 시스템 사이에 위치합니다. 트래픽은 다음 순서로 흐릅니다:
장치 → Google 메쉬 노드 → VPN 라우터 → Windscribe 서버 → 인터넷
라우터 수준 설정으로 인해 잃게 되는 것들
수동 OpenVPN 및 WireGuard 구성 파일에는 Windscribe 앱의 내장 보호 기능이 포함되어 있지 않습니다. 진행하기 전에 다음 사항을 인지해 주세요:
- Windscribe 앱 방화벽 없음 (자동 킬 스위치 없음)
- 앱 수준 분할 터널링 없음
- 자동 프로토콜 전환 기능 없음
- 라우터 CPU가 처리량에 제한을 둡니다: 일부 소비자용 라우터는 빠른 VPN 속도를 유지할 수 없습니다
VPN 터널이 끊어지고 라우터가 비-VPN 트래픽 차단으로 구성되어 있지 않으면, 경고 없이 트래픽이 일반 WAN 연결로 되돌아갑니다. 문제 해결 섹션의 킬 스위치 부분을 참조하세요.
요구 사항
- OpenVPN 또는 WireGuard 클라이언트 모드를 지원하는 라우터: OpenWrt, DD-WRT, AsusWRT-Merlin 또는 Tomato 펌웨어를 실행하는 모든 장치
- 유료 Windscribe 계정. Pro는 모든 Pro 서버 위치를 포함합니다. Build-A-Plan은 해당 계정에 추가된 유료 위치만 포함합니다. 무료 플랜에서는 수동 구성 생성이 불가능합니다.
- 모뎀 또는 ISP 게이트웨이
- 기존 구글 메쉬 시스템
파트 1: 물리적 설정
- 모뎀의 LAN 포트를 VPN 지원 라우터의 WAN 포트에 연결하세요.
- VPN 라우터의 LAN 포트 중 하나를 구글 메쉬 기본 노드의 WAN 포트에 연결하세요.
- 모뎀을 먼저 켜고, 그다음 VPN 라우터를 켠 다음, Google 메쉬 기본 노드를 켜세요. 각 장치 전원을 켤 때마다 다음 장치를 켜기 전에 30초에서 60초를 기다려 주세요.
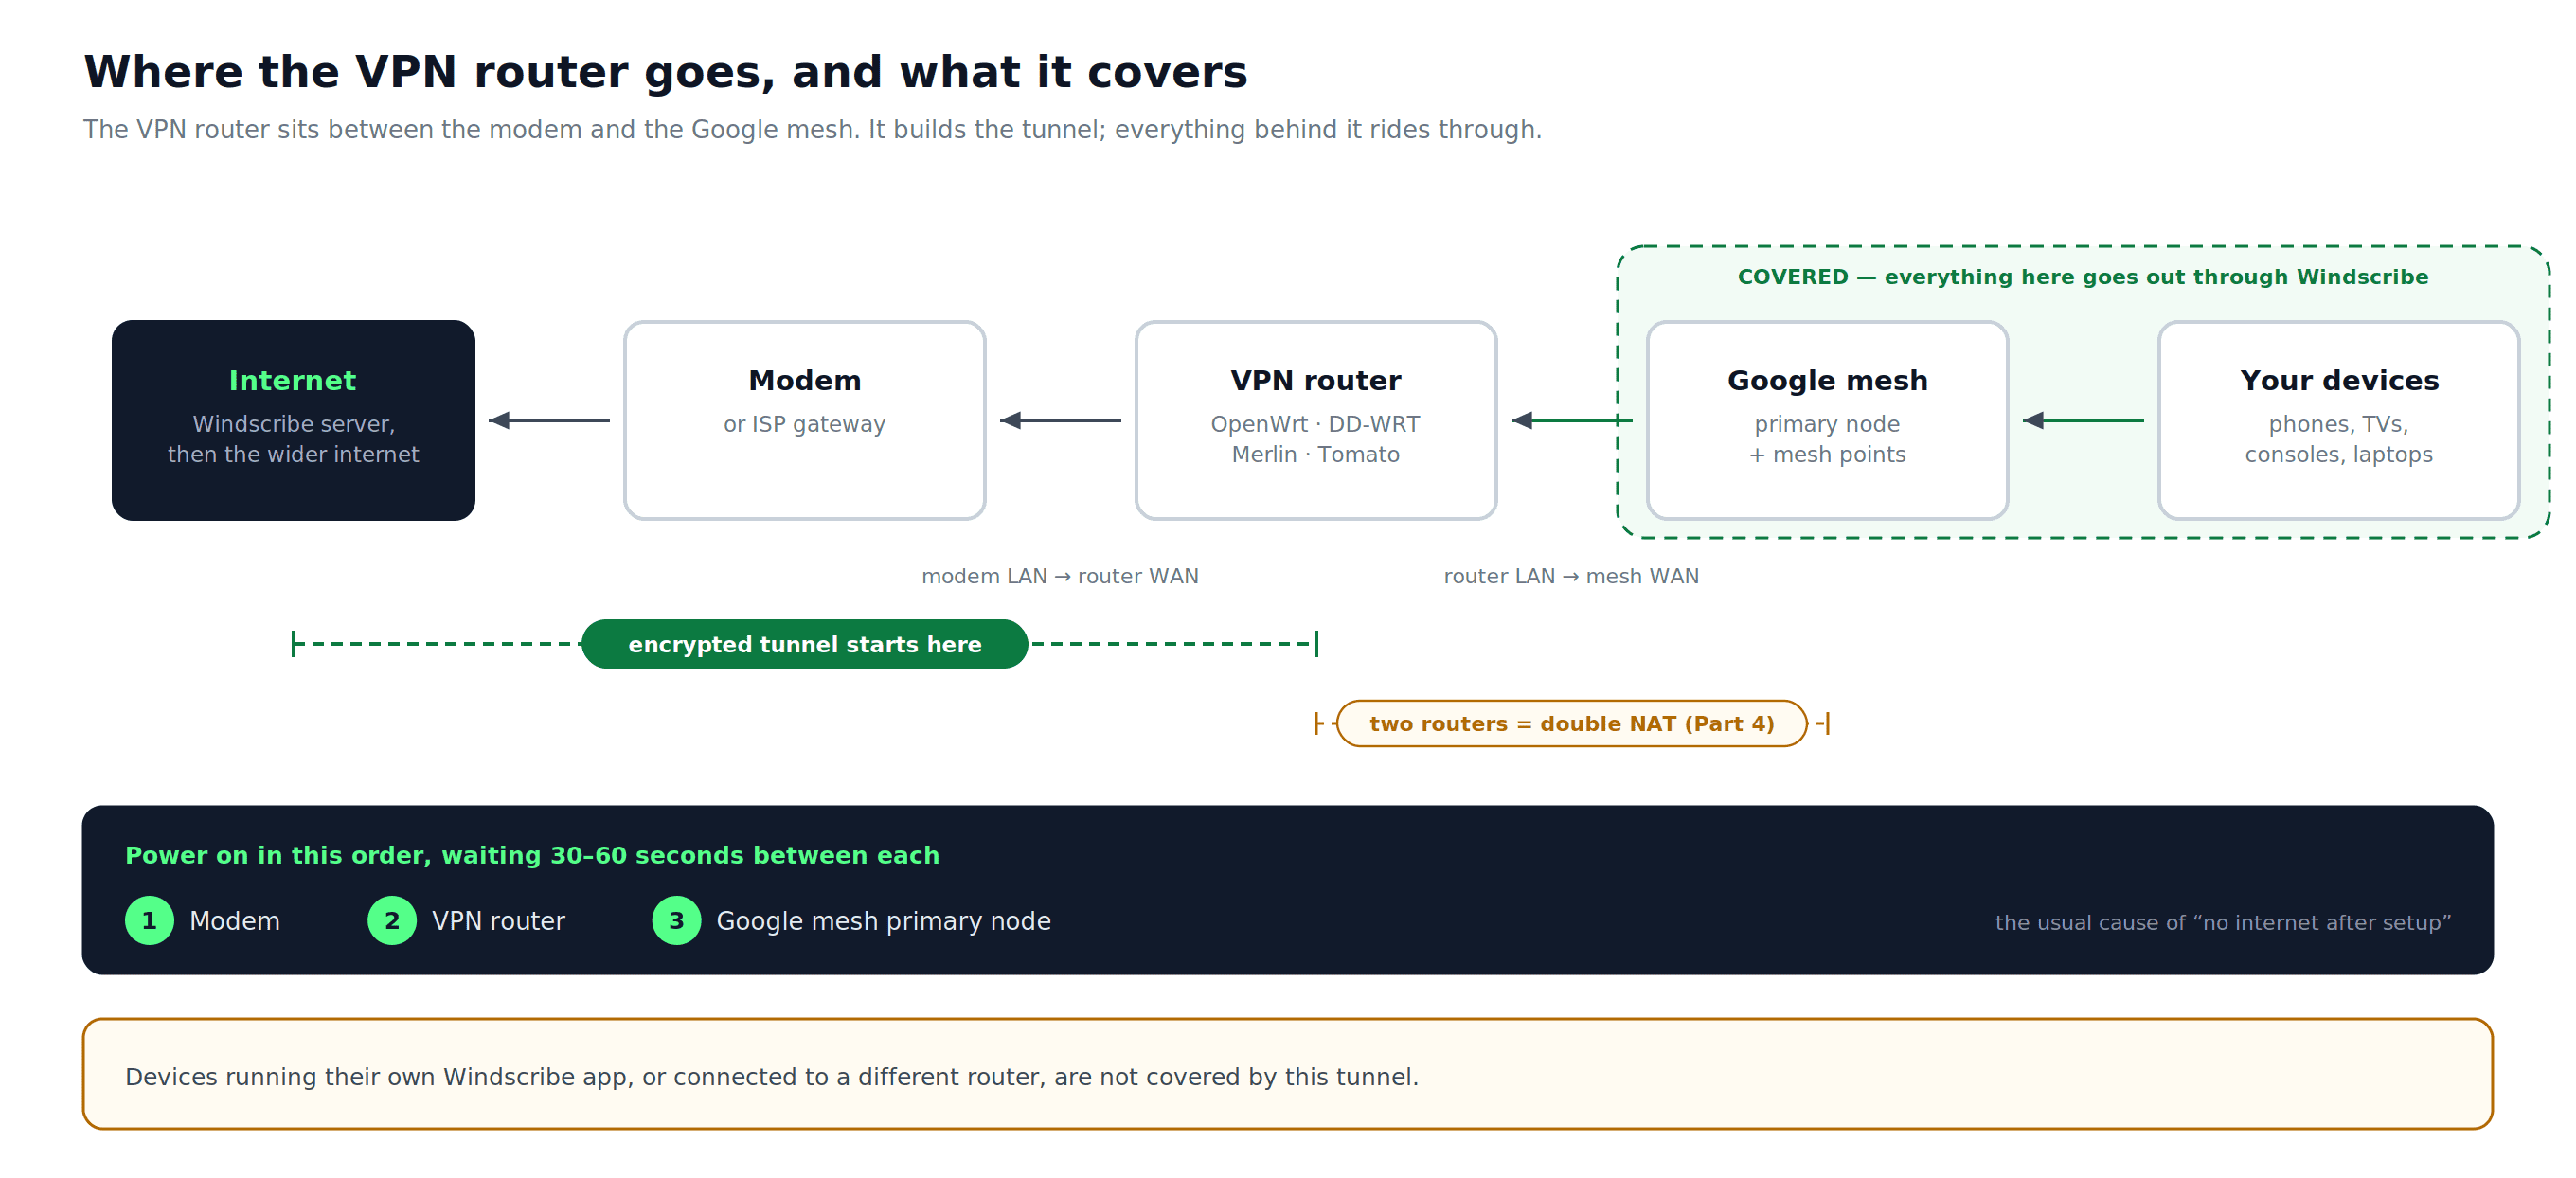
그림 2: VPN 라우터의 위치, 터널 내부에 있게 되는 기기들, 그리고 모든 장치를 켜는 순서.
파트 2: Windscribe 설정 파일 다운로드
- 사용하시는 프로토콜에 대한 설정 생성기를 열고 요청 시 로그인해 주세요:
- WireGuard (권장): WireGuard 설정 생성기
- OpenVPN: OpenVPN 설정 생성기
- 필수 항목을 구성해 주세요:
- WireGuard: 위치를 선택해 주세요. 위치, 포트 (확신이 서지 않으면 443을 사용하세요), 그리고 키 쌍. 그대로 두세요 새 키 쌍 기존 키 쌍을 재사용할 필요가 없다면 선택된 상태로 두세요.
- OpenVPN: 원하는 위치/IP를 선택해 주세요., 프로토콜을 선택하세요., 포트 (확신이 서지 않으면 443을 사용하세요) 그리고 OpenVPN 버전 라우터의 OpenVPN 클라이언트와 일치하는 버전을 사용해 주세요. 가능하다면 UDP를 사용하세요. TCP는 제한된 네트워크에서 도움이 될 수 있지만 속도를 저하시킬 수 있습니다.
- 설정 파일을 다운로드하세요:
- WireGuard: 선택 구성 파일 다운로드 다운로드를 하려면
.conf파일. - OpenVPN: 선택 설정 파일 다운로드 다음에서 다운로드하려면
.ovpn파일을 선택하세요. 자격 증명 가져오기 별도로 확인하여 생성된 OpenVPN 사용자 이름과 암호를 기록해 두세요. 이것들은 귀하의 기본 Windscribe 로그인과는 별개입니다.
- WireGuard: 선택 구성 파일 다운로드 다운로드를 하려면
파트 3: VPN 라우터 구성하기
WireGuard를 사용하는 OpenWrt
WireGuard 패키지를 설치하세요
- 다음 주소에서 OpenWrt 관리자 패널을 여세요:
192.168.1.1. - 이동하여 System > Software 사용하시는 OpenWrt 버전에 필요한 WireGuard 지원 패키지를 설치하세요: ZXKEEP000ZX
luci-proto-wireguard,wireguard-tools그리고kmod-wireguard설치 후 재부팅하세요.
인터페이스를 생성하세요
- 다음으로 이동하세요 Network > Interfaces 그리고 클릭하세요 새 인터페이스 추가.
- 인터페이스 이름을 지정하세요 (예를 들어,
windscribe) 그리고 프로토콜을 WireGuard VPN. 클릭하세요 인터페이스 생성.
설정 파일을 읽으세요
다운로드한 .conf 파일을 일반 텍스트 편집기에서 여세요. 이 파일에는 다음과 같은 형식의 값이 포함되어 있습니다:
[Interface] PrivateKey = <your_private_key> Address = <your_vpn_tunnel_ip> DNS = <dns_server>[Peer] PublicKey = <server_public_key> PresharedKey = <preshared_key> AllowedIPs = <allowed_ip_ranges> Endpoint = <server_hostname>:<port>
PresharedKey 일부 Windscribe 설정에는 존재하고 다른 설정에는 없는 값이 있습니다. 파일에 나타나면 붙여넣고, 그렇지 않으면 해당 필드를 비워 두세요. ZXKEEP000ZX를 포함하여 생성된 모든 값은 해당 구성에 대해 권위 있는 것으로 간주하세요. AllowedIPs,을 해당 구성의 기준으로 삼으세요.
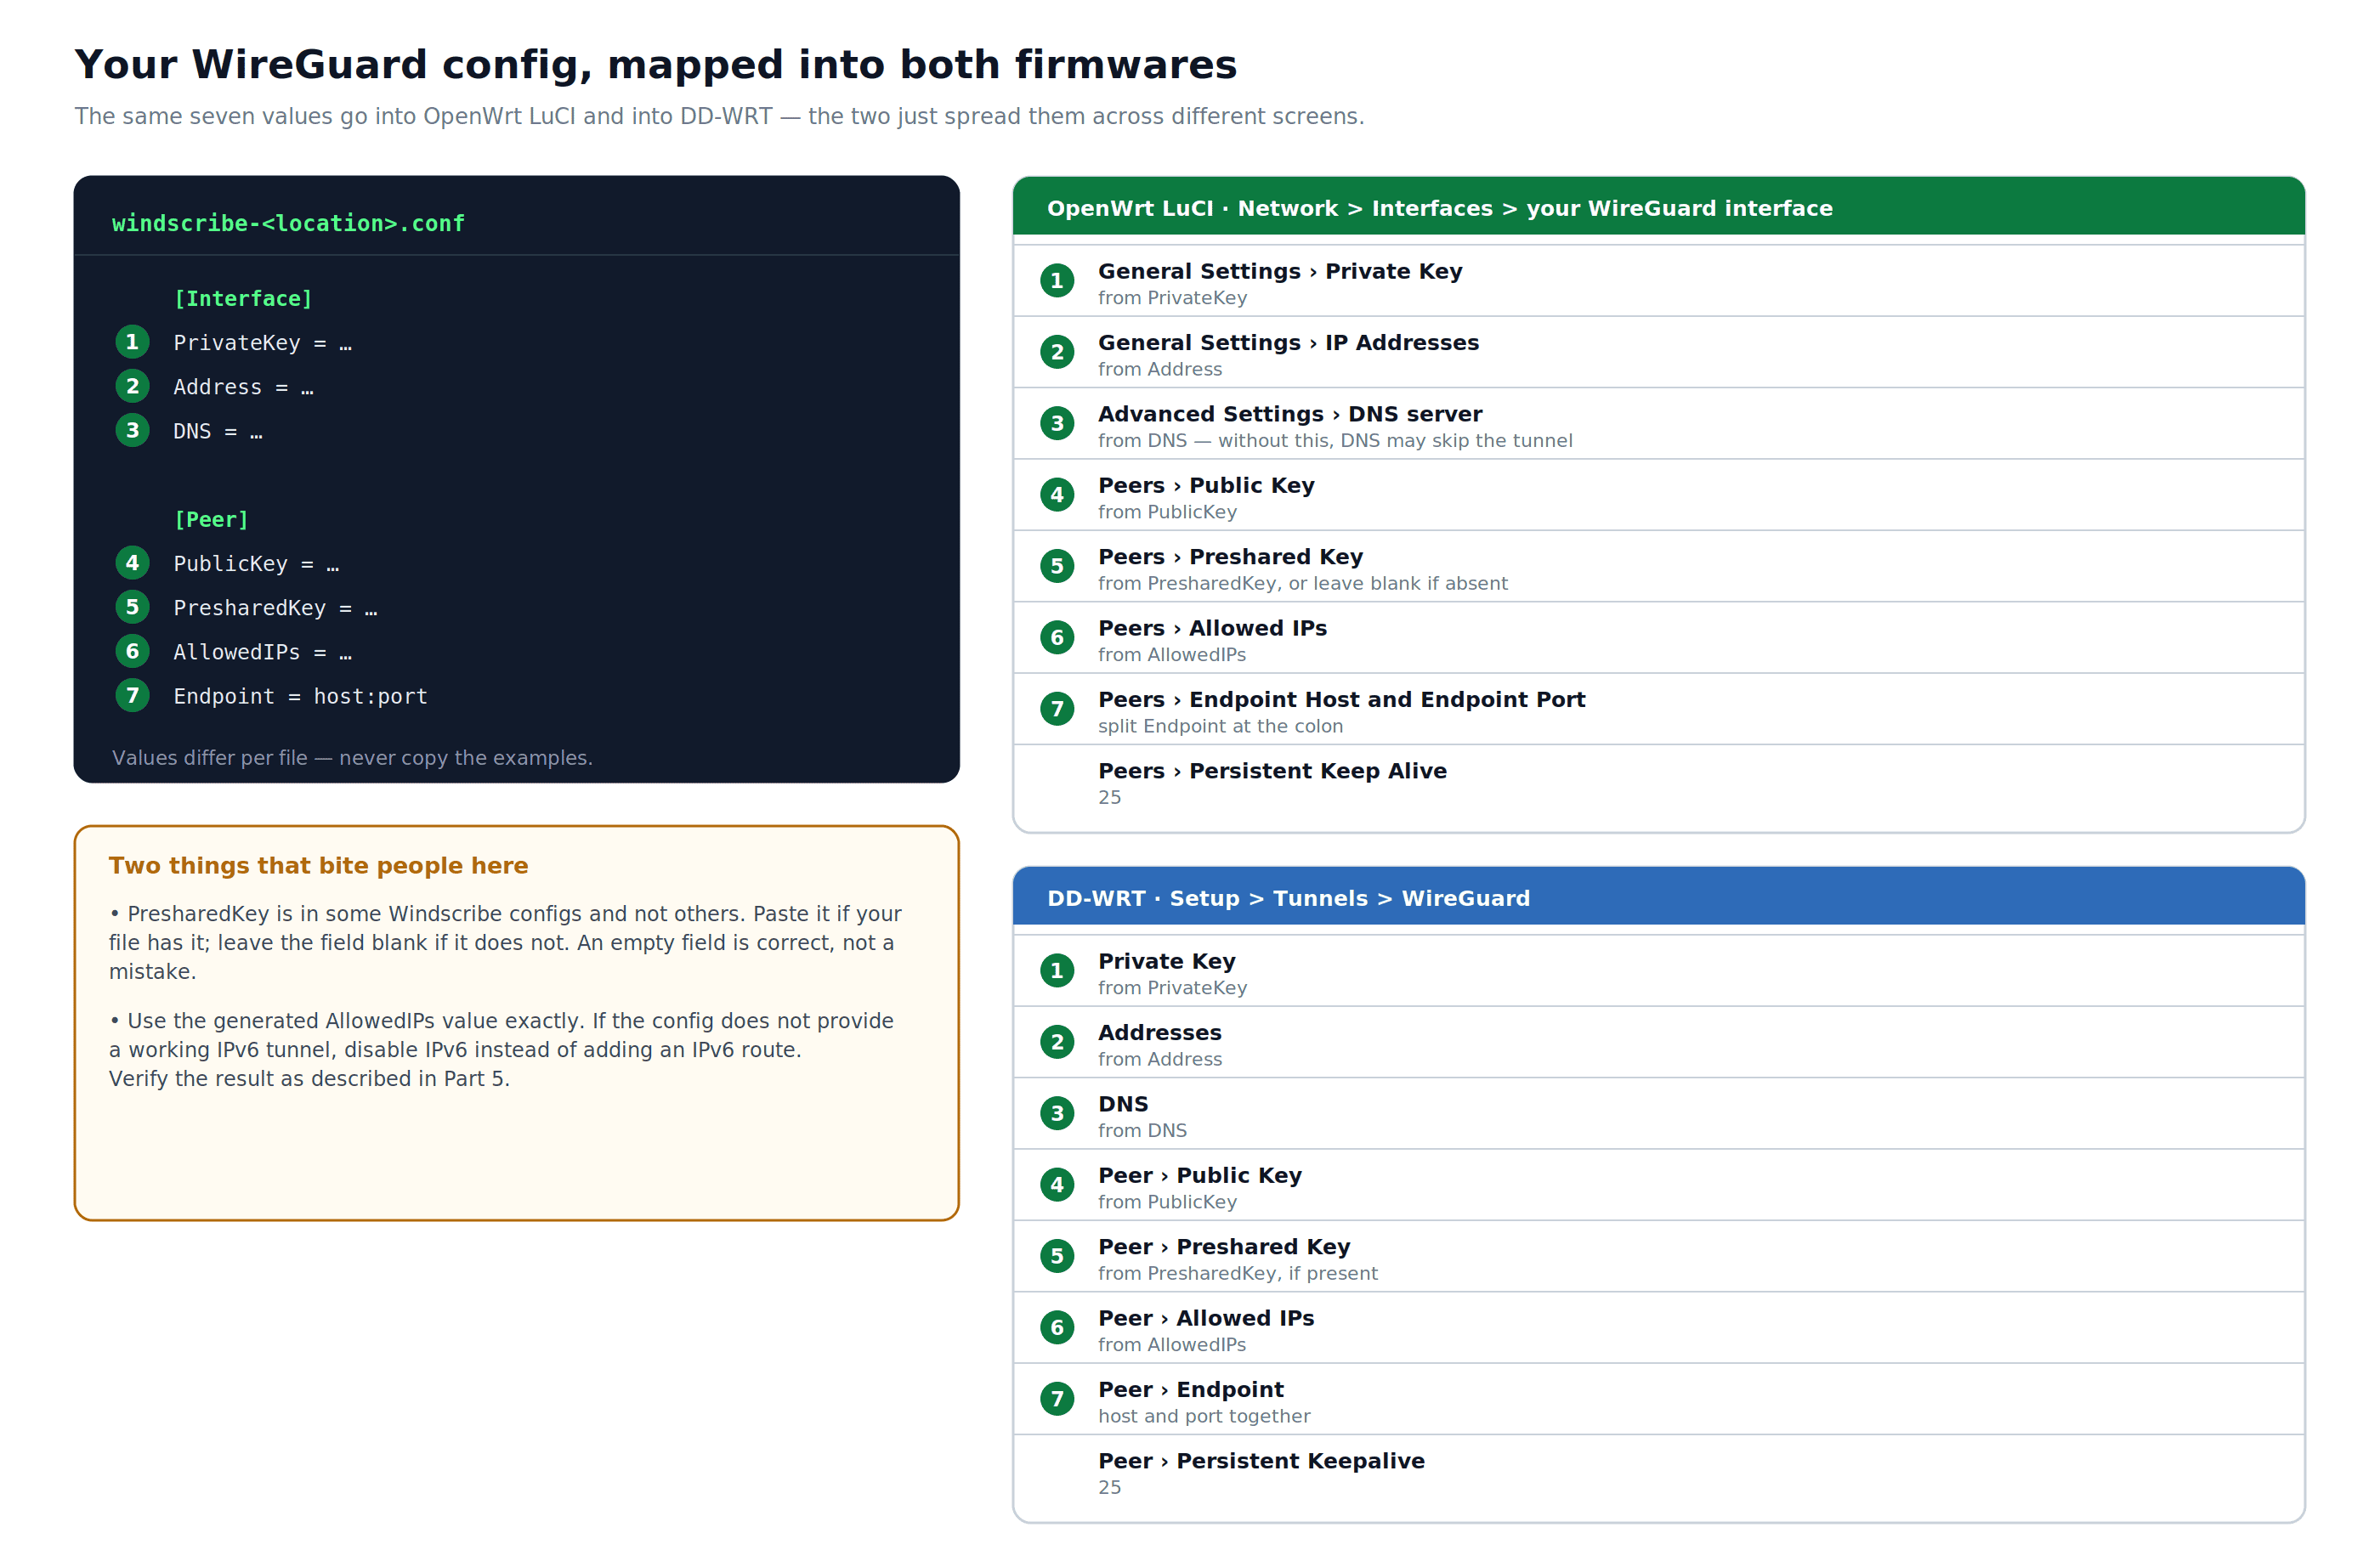
그림 3: 생성된 동일한 일곱 가지 설정 값을 OpenWrt LuCI 및 DD-WRT에 매핑했습니다. 복사하세요 AllowedIPs 파일에서 정확히 복사하고, 구성에 작동하는 IPv6 터널이 제공되지 않는 한 IPv6 경로를 추가하지 마세요.
일반 설정 탭
- 개인 키: 다음 값에서 붙여넣으세요
PrivateKey - IP 주소: 다음 값에서 입력하세요
Address
고급 설정 탭
- DNS 서버: 다음 값에서 입력하세요
DNS. 이것이 없으면 DNS 쿼리가 VPN 터널을 통해 라우팅되지 않을 수 있습니다.
피어 탭
클릭하세요 피어 추가 그리고 다음을 입력하세요:
- 공개 키: 다음에서 가져온 값
PublicKey아래에[Peer] - 사전 공유 키: 다음에서 가져온 값
PresharedKey설정 파일에 있으면; 없으면 비워 두세요 - 허용된 IP 주소: 다음에서 전체 값을 복사하세요
AllowedIPs - 엔드포인트 호스트: 호스트 이름 부분
Endpoint - 엔드포인트 포트: 의 포트 부분
Endpoint - 지속적인 Keep Alive:
25
클릭 저장.
방화벽 및 라우팅
다음으로 이동하여 Network > Firewall WireGuard 인터페이스를 구성하여 LAN 트래픽이 해당 인터페이스로 전달되고 VPN 이그레스에서 마스커레이딩이 활성화되도록 하세요. 가장 깔끔한 방법은 전용 VPN 방화벽 영역을 사용하는 것입니다. 기존 WAN 영역에 인터페이스를 할당하는 것도 작동할 수 있지만, 동작은 OpenWrt 버전에 따라 구성에 따라 다릅니다.
대부분의 OpenWrt 버전에서는 WireGuard가 다음을 통해 라우팅을 자동으로 처리합니다 route_allowed_ips. 확인 Network > Routing 생성된 일치하는 경로를 확인하려면 AllowedIPs WireGuard 인터페이스에 해당 값이 있는지 확인하세요. 만약 해당 값이 없고 수동으로 경로를 추가한다면, 기존 기본 WAN 경로와 충돌하지 않는지 확인해 주세요.
클릭 Save & Apply.
WireGuard를 사용하는 DD-WRT
Windscribe에는 현재 두 가지 DD-WRT WireGuard 가이드가 있습니다. DD-WRT 빌드가 설정 가져오기를 지원하는 경우 권장되는 가이드를 사용하고, 구형 빌드이거나 수동으로 값을 입력하는 것을 선호하는 경우에는 수동 가이드를 사용하세요.
아래 단계는 수동 방식의 일반적인 흐름을 반영합니다.
- DD-WRT 관리자 패널을 다음 주소에서 여세요:
192.168.1.1. - 이동하여 Setup > Tunnels 다음 항목을 선택하세요: WireGuard 탭.
- WireGuard 클라이언트를 활성화하세요.
- Windscribe 파일을 가져오세요
.conf빌드가 지원하는 경우 가져오기 옵션을 사용하거나, 구성에서 값을 수동으로 입력하세요: ZXKEEP000ZX- 개인 키: 에서
PrivateKey - 주소: 에서
Address - DNS: 에서
DNS
- 개인 키: 에서
- 다음 피어 섹션에서 다음 값을 입력해 주세요.
[Peer]:- 공개 키: 에서
PublicKey - 사전 공유 키: 에서
PresharedKey있는 경우 - 엔드포인트: 에서
Endpoint - 허용된 IP 주소: 다음에서 전체 값을 복사하세요.
AllowedIPs - 지속적인 Keepalive:
25
- 공개 키: 에서
- 설정을 적용하고 재부팅하세요.
DD-WRT 빌드에 WireGuard 지원이 포함되어 있지 않다면 OpenVPN을 사용하고 Windscribe 도움말 센터를 참조하세요. 오래된 DD-WRT OpenVPN 가이드 대신에 말이죠.
파트 4: 이중 NAT 및 브리지 모드
Google 메쉬 시스템을 다른 라우터 뒤에 배치하면 이중 NAT가 발생합니다. 즉, 두 단계의 네트워크 주소 변환이 생기는 것이죠. 대부분의 활동에는 문제가 없지만, 게임, VoIP 및 포트 포워딩이 필요한 서비스에서는 문제가 될 수 있습니다.
단일 Google Wifi 장치만 사용하고 추가 메시 지점이 없는 경우:
브리지 모드가 있지만 Google에서는 첫 번째 선택 구성으로 권장하지 않습니다. 활성화하려면:
- Google Home 앱을 엽니다.
- 다음으로 이동하세요 Home > Wifi > Settings.
- 탭하기 Advanced Networking > Network mode.
- 기기를 선택한 다음 탭하세요 브리지 모드.
- 탭 저장.
브리지 모드가 활성화된 경우, 구글 장치는 통과 액세스 포인트 역할을 합니다. 다운스트림 구글 네트워크의 NAT 및 DHCP는 업스트림 VPN 라우터에서 처리됩니다.
여러 개의 구글 메시 포인트를 사용하는 경우:
주요 노드를 브리지 모드로 설정하지 마세요. 다중 노드 설정에서 주요 지점에 브리지 모드를 활성화하면 메시 기능이 비활성화되고 여러 Google Nest Wifi 기능이 중단됩니다. 대신:
- VPN 라우터 뒤에 있는 Google 메쉬 시스템은 라우터 모드로 두세요.
- 이중 NAT를 허용하세요. 웹 브라우징, 스트리밍 및 대부분의 애플리케이션에는 문제가 발생하지 않습니다.
- 특정 애플리케이션에서 포트 포워딩이 필요한 경우, VPN 라우터와 Google 메쉬 라우터 양쪽에 모두 구성해 주세요. VPN 터널을 통해 인바운드 트래픽도 필요하다면, 로컬 라우터 포워딩만으로는 충분하지 않습니다. Windscribe 측에서도 포트 포워딩을 구성해야 합니다. 임시 포트 포워딩은 Pro 전용이며, 영구 포트 포워딩에는 구매한 고정 IP가 필요합니다. 문제 해결 섹션의 포트 포워딩 항목을 참조하세요.
- ISP 모뎀이나 게이트웨이도 NAT를 수행하는 경우, Google 시스템 대신 ISP 장치를 브리지 모드로 설정해 주세요. 이렇게 하면 메쉬 작동에 영향을 주지 않으면서 NAT 계층 하나를 제거할 수 있습니다.
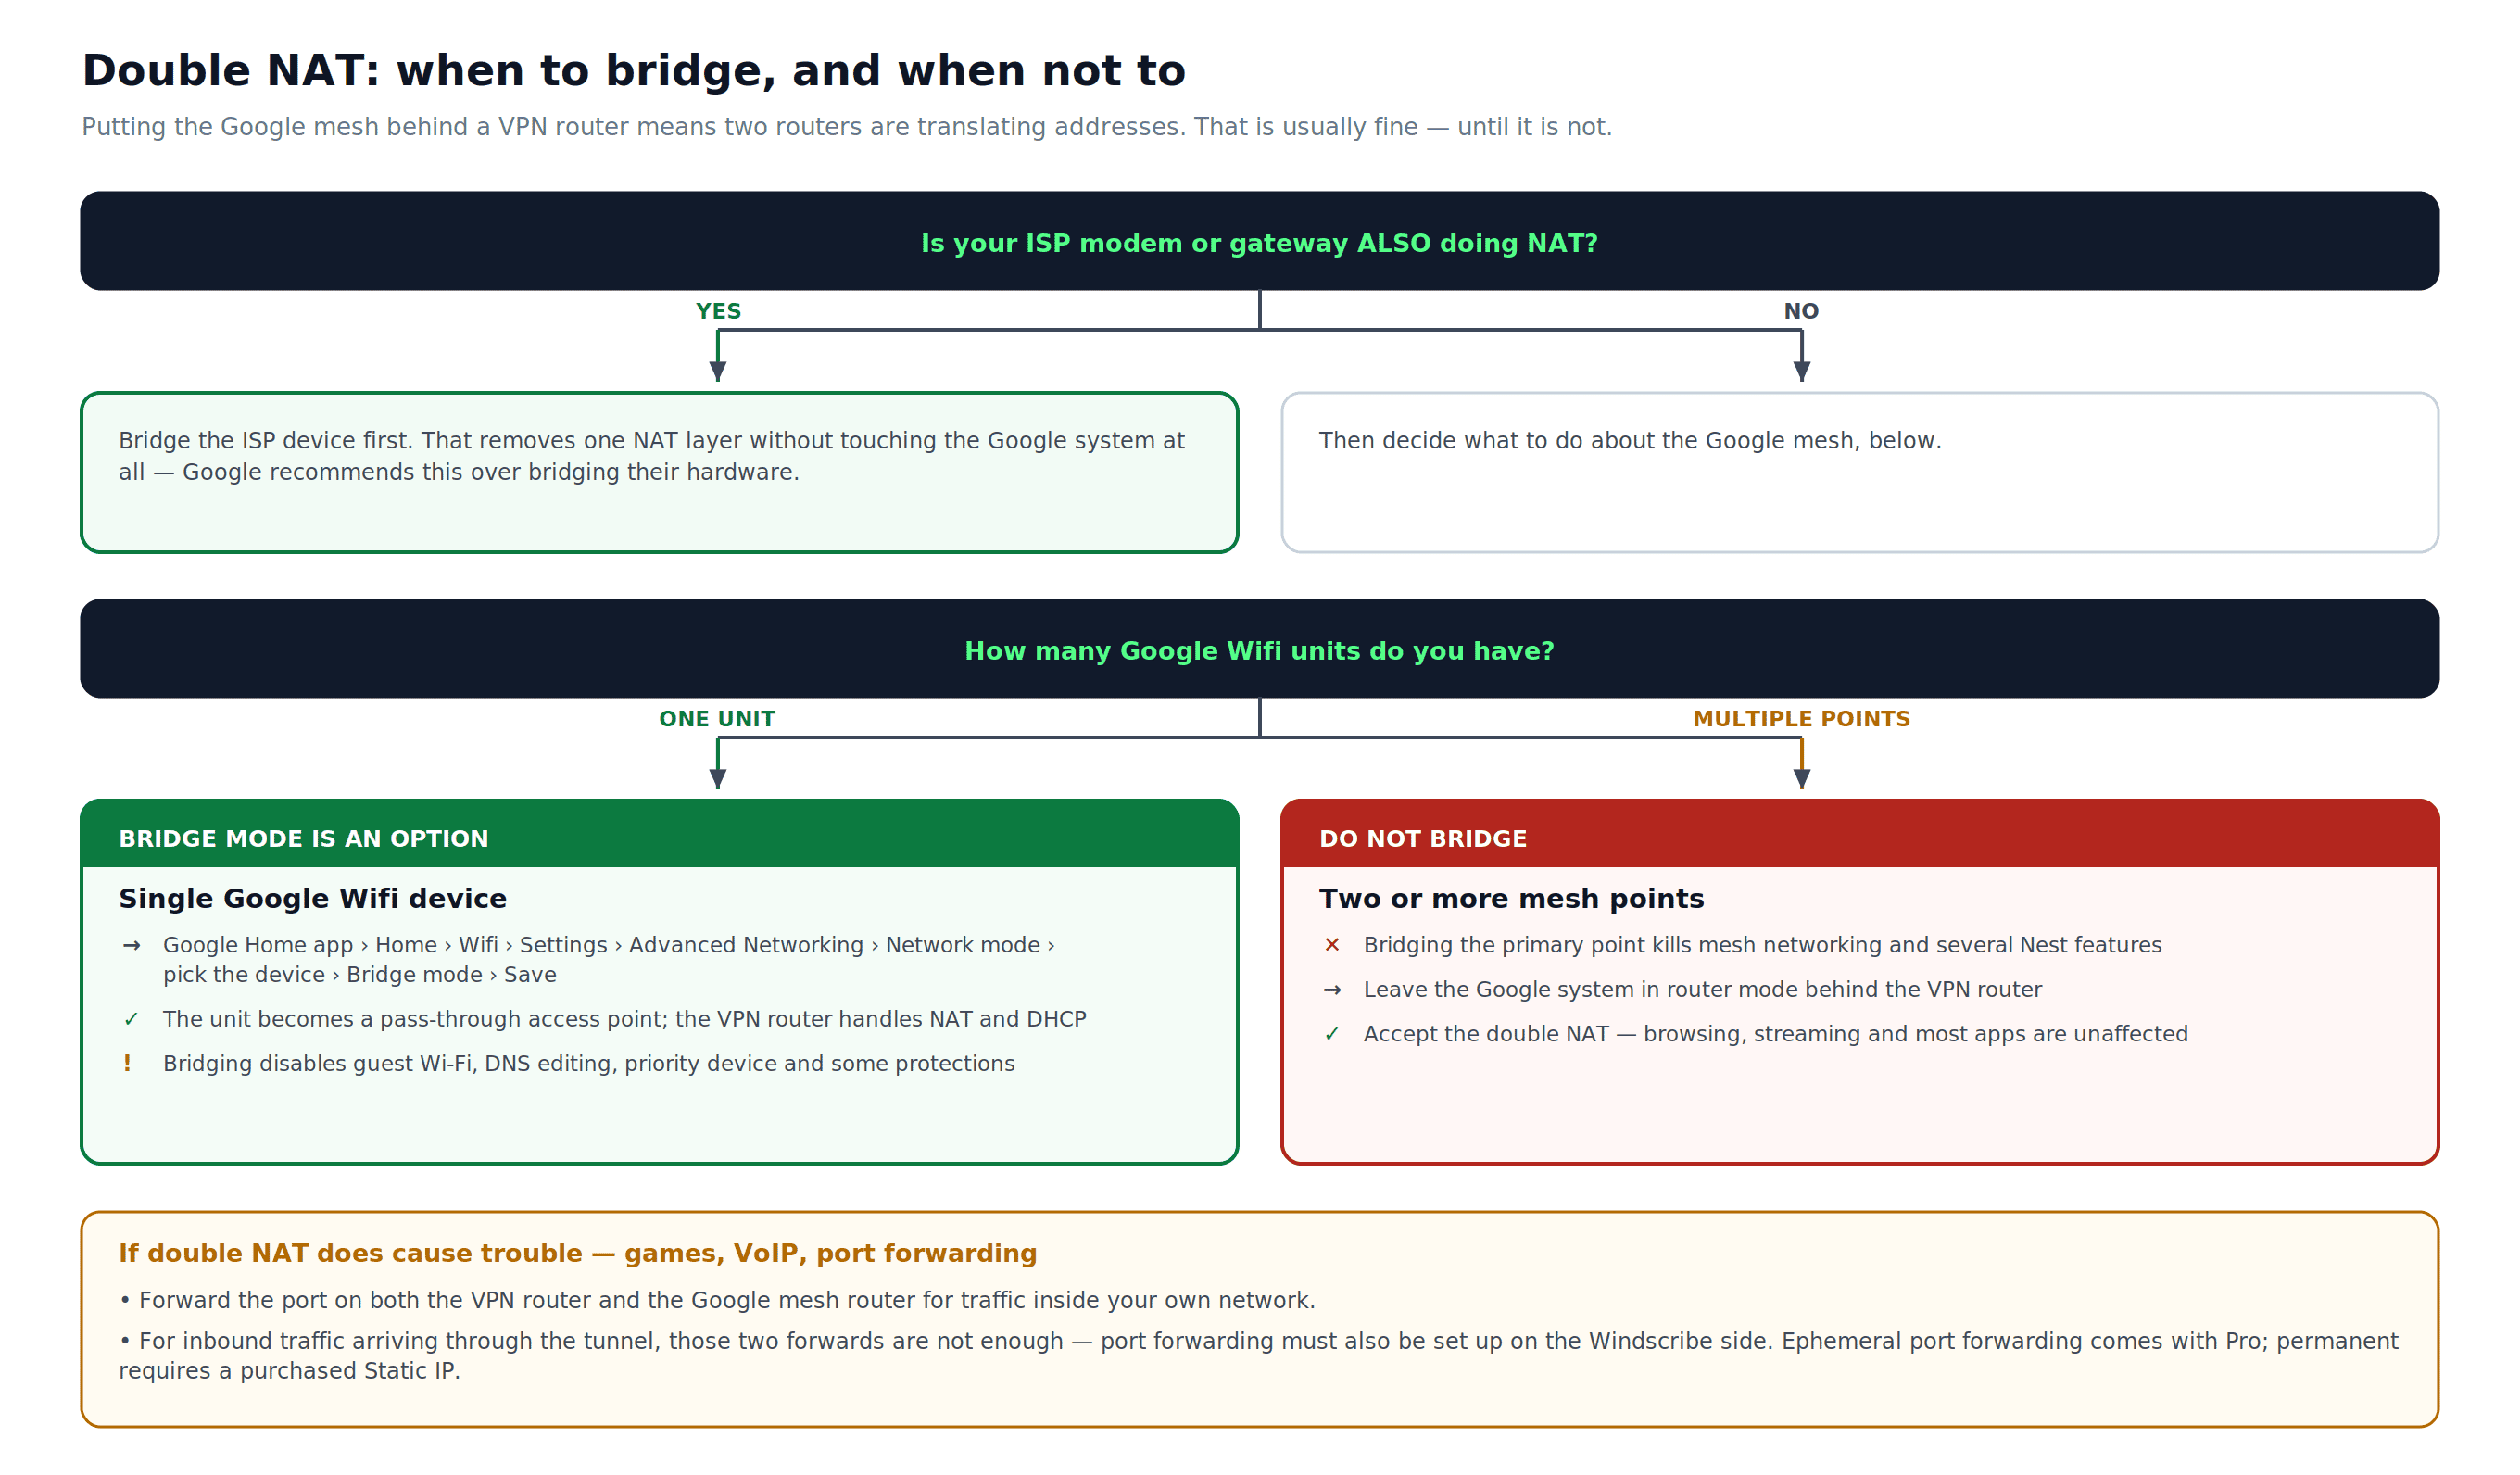
그림 4: 브리지 모드를 사용할지 여부는 Google Wifi 장치가 몇 대 있는지, 그리고 ISP 장치도 NAT를 수행하는지에 따라 달라집니다. 이 다이어그램에는 최종 ZXKEEP000ZX-style 플레이스홀더가 포함되어 있습니다. 저장 단계 및 Pro 전용 및 정적 IP 포트 포워딩 경계입니다.
파트 5: IPv6 누수
이 가이드는 Windscribe를 통해 IPv4 라우팅을 구성합니다. 만약 사용하시는 라우터나 Google 네트워크가 IPv6 트래픽도 전달하고 있는데, 그 트래픽이 터널을 통해 라우팅되지 않는다면 VPN을 우회하여 IPv6 지원 사이트에서 실제 IP 주소가 노출될 수 있습니다.
이를 방지하려면:
- 생성된 Windscribe 설정을 확인하세요. 제공되는 주소와 경로만 사용하고, 직접 IPv6 경로를 만들지 마세요.
- 생성된 설정에 작동하는 IPv6 터널이 제공되지 않는다면, VPN 라우터의 WAN 및 LAN 인터페이스에서 IPv6를 비활성화하세요. 이것이 대부분의 가정용 설정에 가장 간단한 방법입니다.
- 파트 6의 검증 단계를 실행하여 유출이 없는지 확인해 주세요.
파트 6: 연결 확인하기
설정이 완료된 후 세 가지 확인을 모두 실행하세요.
- IP 확인: 다음으로 이동하세요 windscribe.com/what-is-my-ip Google 네트워크의 장치에서 온 것입니다. 표시되는 IP 주소는 귀하의 ISP의 IP가 아닌 구성 파일에 있는 Windscribe 서버 위치와 일치해야 합니다.
- DNS 유출 테스트: 방문하세요 dnsleaktest.com 그리고 확장 테스트를 실행하세요. 귀하의 ISP 또는 홈 라우터 DNS가 나타나서는 안 됩니다. 유출 테스트 제공업체는 리졸버를 다르게 표시하지만, ISP의 네임서버가 표시되는 결과는 DNS가 VPN을 통해 라우팅되지 않음을 의미합니다. 이런 일이 발생하면 VPN 인터페이스의 DNS 설정을 다시 확인하세요.
- IPv6 누수 테스트: 다음으로 이동하세요 ipv6leak.com 또는 DNS 누수 테스트 페이지에서 IPv6 결과를 검토해 보세요. ISP의 IPv6 주소가 표시되면, 생성된 설정이 작동하는 IPv6 터널을 제공하지 않는 한 VPN 라우터에서 IPv6를 비활성화하고 다시 테스트하세요.
방법 B: 기기별 Windscribe 앱
각 기기에 Windscribe를 직접 설치하세요. 라우터 변경은 필요 없지만, 모든 기기에 개별적으로 설정해야 합니다.
지원되는 플랫폼
- Windows, macOS, Linux: 전체 기기 VPN 보호 기능
- iOS 및 Android: 전체 기기 VPN 보호 기능
- Chrome, Firefox, Edge (브라우저 확장 프로그램): 브라우저 트래픽만 보호합니다. 이 확장 프로그램은 동일한 장치의 다른 앱의 트래픽을 보호하지 않으며 데스크톱 또는 모바일 앱과 동등하지 않습니다.
여기에서 다운로드하세요 windscribe.com/download.
설정 단계
- 사용하시는 플랫폼에 맞는 Windscribe 앱을 다운로드하고 설치해 주세요.
- 앱을 실행하고 로그인하세요.
- 목록에서 서버 위치를 선택하세요.
- 클릭하거나 탭하세요 연결.
데스크톱 및 모바일 앱에는 VPN 터널이 예기치 않게 끊길 경우 모든 트래픽을 차단하는 Windscribe의 내장 방화벽 기능이 포함되어 있습니다. 이 보호 기능은 브라우저 확장 프로그램에서는 사용할 수 없습니다.
주요 기능
- 분할 터널링: 특정 앱이나 도메인은 VPN 외부로 라우팅하고 다른 항목은 내부로 유지할 수 있습니다. 이는 ZXKEEP000ZX에서 사용할 수 있습니다. Preferences > Split Tunneling 데스크톱 앱에서 가능합니다.
- R.O.B.E.R.T.: Windscribe의 DNS 수준 필터링 시스템이에요. 광고, 추적기, 악성코드 도메인을 차단해요. 내 계정의 보안 아래 차단 카테고리 페이지와 사용자 지정 규칙 페이지에서 설정하세요.
- 고정 IP: 요금제에 구매한 고정 IP가 포함된 경우, 각 세션마다 동일한 Windscribe IP 주소를 통해 연결할 수 있습니다. 이것은 전용 단일 사용자 IP가 아니라 소수의 사용자가 사용하는 공유 데이터 센터 또는 주거지 주소입니다. Build-A-Plan 자격 요건에는 무제한 대역폭 및 R.O.B.E.R.T. 추가 기능이 필요합니다.
문제 해결
방법 A: 상위 VPN 라우터
VPN은 활성화되었지만 IP 주소가 변경되지 않았습니다: VPN 터널이 활성화되어 트래픽을 라우팅하는지 확인하세요. OpenWrt에서는 다음을 확인하세요. Network > Routing WireGuard 인터페이스의 생성된 값과 일치하는 경로를 AllowedIPs 확인하세요. WireGuard는 보통 ZXKEEP000ZX-style을 통해 자동으로 추가합니다. route_allowed_ips. DD-WRT에서 다음을 확인하세요 Status > WireGuard 또는 Status > OpenVPN.
킬 스위치: 실패 시 닫힘 동작 구성: Windscribe 앱의 방화벽 없이는 VPN 라우터가 터널링되지 않은 트래픽을 차단하도록 수동으로 구성해야 합니다. 정확한 방법은 펌웨어마다 다르며 이 가이드 범위 밖에 있습니다. 실패 시 닫힘 VPN 방화벽 구성에 대해서는 사용하시는 라우터 플랫폼의 문서를 참조하세요. Windscribe에서 귀하의 펌웨어를 위한 킬 스위치 가이드를 게시하는 경우, 일반적인 방화벽 규칙 대신 그것을 따르세요.
느린 속도: 대부분의 경우 WireGuard가 OpenVPN보다 더 빠른 처리량을 제공하며 지원되는 곳에서는 선호됩니다. TCP를 통해 OpenVPN을 사용하는 경우 UDP로 전환하세요. 위치와 지리적으로 가까운 Windscribe 서버를 선택하세요. 또한 VPN 라우터의 CPU 사용량도 확인하세요: 구형 소비자 하드웨어는 연결 속도에 관계없이 VPN 처리량을 저하시킬 수 있습니다.
DNS 유출: VPN 인터페이스에서 DNS 서버를 다음 값으로 설정하세요: ZXKEEP000ZX DNS Windscribe 설정 파일의 필드입니다. 누수 테스트에서 여전히 ISP DNS 서버가 나타난다면, VPN 라우터가 터널을 통해 Windscribe DNS를 전달하고 있는지, 그리고 Google 메쉬 시스템이 ISP 게이트웨이가 아닌 VPN 라우터를 상위 DNS로 사용하고 있는지 확인해 주세요. 생성된 설정에 작동하는 IPv6 터널이 제공되지 않으면, IPv6 DNS 요청이 여전히 ISP에 도달할 수 있으므로 IPv6를 비활성화하세요.
이중 NAT는 게임, VoIP 또는 포트 포워딩에 문제를 일으킵니다: 로컬 네트워크 트래픽을 위해 VPN 라우터와 Google 메쉬 라우터 모두에서 포트 포워딩을 구성하세요. 만약 VPN 터널 자체를 통해 인바운드 트래픽이 도달해야 한다면, 로컬 라우터 포워딩만으로는 이것을 수행할 수 없습니다. Windscribe 내에서도 포트 포워딩을 구성해야 합니다. 임시 포트 포워딩은 Pro 전용입니다. 영구 포트 포워딩에는 구매한 고정 IP가 필요합니다. 설정 세부 정보는 Windscribe 계정 또는 문서의 포트 포워딩 섹션을 참조하세요. 단일 Google Wifi 장치를 사용하는 경우, 4부에서 설명하는 대로 브리지 모드를 활성화하는 것을 고려해 보세요. ISP 모뎀도 NAT를 수행하는 경우, 먼저 ISP 장치를 브리지로 설정하세요.
유휴 기간 동안 WireGuard 터널이 끊기는 현상: 확인 지속적인 Keep Alive 다음으로 설정되어 있습니다 25 피어 구성에서 초 단위로 설정됩니다.
OpenVPN 인증 실패: ZXKEEP000ZX를 통해 얻은 Windscribe OpenVPN 자격 증명을 사용하고 있는지 확인해 주세요. 자격 증명 받기 메인 계정 로그인 정보가 아닌, OpenVPN 구성 생성기에서 받은 것이 맞는지 확인하세요. 문제가 계속되면 구성 파일을 다시 다운로드해 주세요. .ovpn 문제가 지속되면 구성 파일을 다시 다운로드해 주세요.
설정 후 Google 네트워크의 장치들이 인터넷에 접속할 수 없습니다: 재부팅 순서: 모뎀 먼저, VPN 라우터 다음, 구글 메쉬 주 노드 세 번째입니다. 각 장치 전원을 켜기 전에 30초에서 60초 동안 기다려 주세요. OpenWrt에서는 WireGuard 인터페이스 방화벽 영역이 VPN 포워딩 및 마스커레이딩을 위해 올바르게 구성되었는지 확인하세요. 오래되거나 잘못된 설정 파일일 수 있으니 Windscribe Config Generator에서 설정을 다시 다운로드하세요.
방법 B: 기기별 앱
앱은 연결되지만 속도가 느려요: 현재 위치와 지리적으로 더 가까운 Windscribe 서버로 전환하세요. 모바일의 경우, 네트워크 측 속도 제한을 배제하기 위해 셀룰러 연결에서 Wi-Fi로 또는 그 반대로 전환해 보세요. 데스크톱의 경우, 다른 애플리케이션이 백그라운드에서 대역폭을 사용하고 있는지 확인하세요.
연결 해제 후 Windscribe 방화벽이 모든 트래픽을 차단하고 있습니다: Windscribe 앱의 방화벽은 VPN이 활성화되어 있지 않을 때 모든 트래픽을 차단하도록 설계되었습니다. 정상적인 연결을 복원하려면 Windscribe에 다시 연결하거나 다음에서 방화벽을 비활성화하세요. Preferences > Firewall 연결 해제하기 전에.
브라우저 확장 프로그램이 모든 트래픽을 보호하지 않고 있습니다: Chrome, Firefox 및 Edge 확장 프로그램은 브라우저 트래픽만 처리합니다. 동일한 장치의 다른 앱에서 발생하는 트래픽은 확장 프로그램을 완전히 우회합니다. 기기 전체를 보호하려면 Windscribe 데스크톱 또는 모바일 앱을 설치하세요.
R.O.B.E.R.T.가 필요한 사이트를 차단하는 경우: 내 계정의 보안 아래 차단 카테고리 페이지를 열고 해당 사이트를 차단하는 차단 목록을 끄거나, 사용자 지정 규칙 페이지에서 해당 도메인에 대한 허용 규칙을 추가하세요.
자주 묻는 질문
업스트림 라우터 방법을 사용하려면 유료 Windscribe 계정이 필요한가요?


Google Nest Wifi 또는 Google Wifi 설정에 가장 잘 맞는 VPN 지원 라우터는 무엇인가요?
VPN 라우터를 상위에 추가하면 네트워크 속도가 느려질까요?
이 가이드는 Nest Wifi Pro에도 적용되나요?
설정을 완료한 후 Windscribe 서버 위치를 어떻게 변경하나요?
Windscribe 받기
기기별 앱 방법(방법 B)은 Windscribe 무료 플랜으로 사용할 수 있습니다. 이메일 확인 후 매월 최대 10GB의 데이터를 제공하며, 가입 시 신용카드가 필요하지 않습니다.
상위 라우터 방법(방법 A)은 OpenVPN 또는 WireGuard 설정 파일을 생성하려면 유료 계정이 필요합니다. 두 가지 유료 옵션이 있습니다:
- 프로: 69+ 국가의 모든 서버 위치에 접속하고, 데이터 무제한 사용 및 R.O.B.E.R.T., 사용자 지정 설정 생성을 이용할 수 있어요. 월간 플랜은 $9/월이고, 연간 플랜은 $69/년($5.75/월)이에요. 일시적 포트 포워딩은 프로 전용 기능이에요. 영구 포트 포워딩을 위해서는 구매한 고정 IP가 필요해요.
- 플랜 만들기: 필요한 서버 위치만 선택할 수 있어요. 각 위치는 월 $1이 들어요. 무제한 대역폭과 R.O.B.E.R.T.는 추가로 월 $1이에요. 최소 지출 금액은 월 $3이에요. 고정 IP 자격 요건을 충족하려면 무제한 대역폭 및 R.O.B.E.R.T. 추가 기능이 필요해요.
현재 가격은 다음에서 확인해 보세요: windscribe.com/upgrade 구매하기 전에.