

라우터에서 Windscribe 설정 및 사용 방법 (OpenVPN WireGuard)


개요
라우터에 Windscribe를 설치하면 VPN 프로필에 할당된 기기(휴대폰, 스마트 TV, 게임 콘솔 및 해당 라우터를 통해 연결되는 기타 기기)의 인터넷 트래픽이 VPN을 거쳐요. 모든 기기에 적용하는 옵션이 있는 라우터라면 아래 예외를 제외하고, 라우터에 따라 기본 네트워크의 대부분 기기를 보호할 수 있어요. VPN 앱을 직접 실행할 수 없는 기기에 특히 유용하며, 기기마다 따로 설정하는 대신 연결을 한 번만 구성하면 돼요.
알아두세요: 라우터 VPN은 유용하지만 전체 네트워크를 마법처럼 감춰 주는 투명 망토는 아니에요. 게스트 네트워크나 보조 액세스 포인트의 기기, 같은 라우터에 연결된 기기 사이의 로컬 LAN 트래픽, 라우터 자체의 백그라운드 서비스, 별도의 VPN이나 프록시를 실행하는 기기는 자동으로 터널을 거치지 않아요. 라우터와 구성 설정에 따라 IPv6 트래픽도 터널을 우회할 수 있어요.
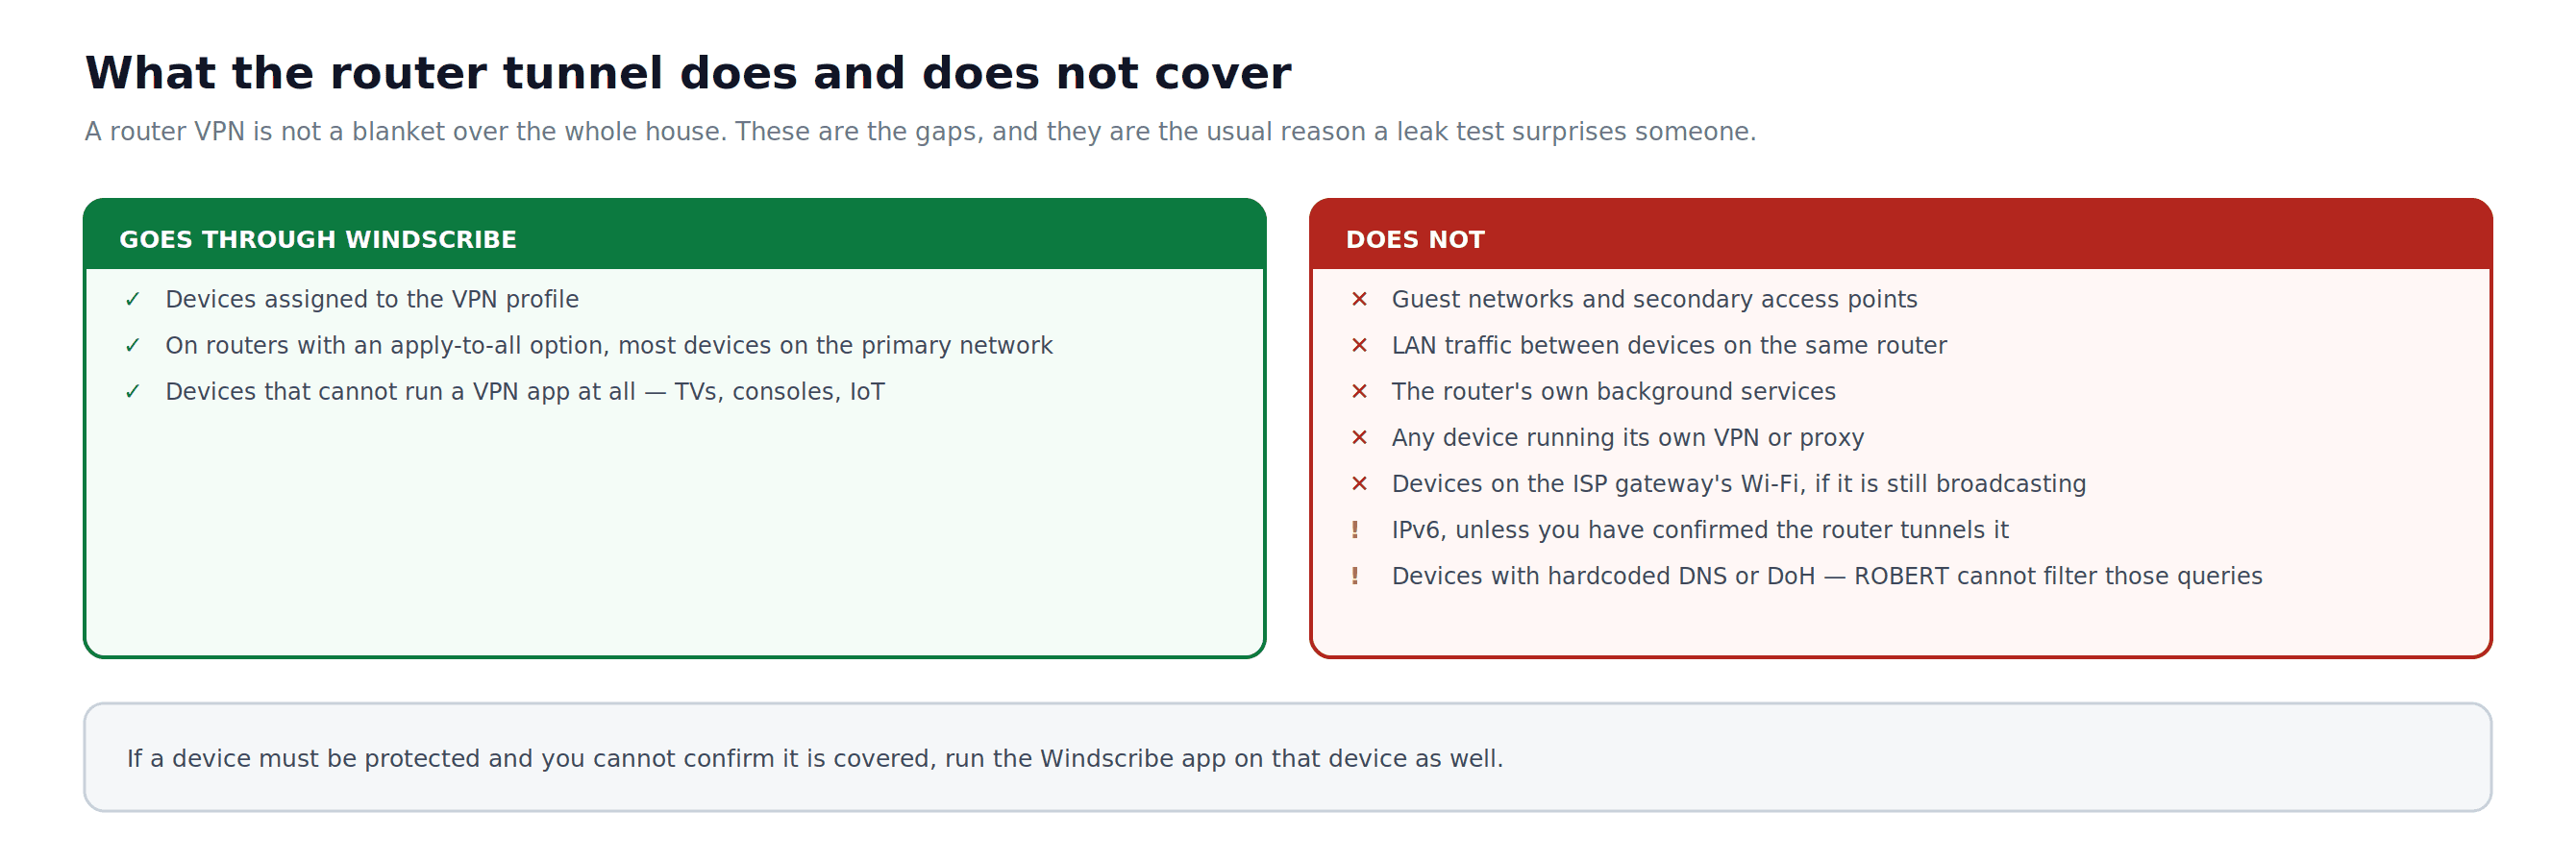
그림 1: 라우터 수준 터널이 보호하는 범위와 유출 테스트에서 놓치기 쉬운 사각지대예요.
참고: 이 가이드에서는 기본(OEM) 펌웨어만 다뤄요. 라우터에서 DD-WRT, OpenWrt 또는 Tomato/FreshTomato를 사용한다면 Windscribe의 기술 자료.
GL.iNet 참고: GL.iNet 기본 펌웨어는 OpenWrt를 기반으로 하지만 GL.iNet 자체 라우터 인터페이스를 사용해요. GL.iNet 표준 펌웨어를 사용한다면 일반 OpenWrt 가이드가 아니라 이 가이드의 GL.iNet 단계를 따르세요. GL.iNet 라우터는 일반적으로 관리자 패널 주소로 192.168.8.1 을 사용해요.
기본 펌웨어의 WireGuard® 지원은 일부 최신 모델로 제한돼요. 2부를 시작하기 전에 현재 라우터 펌웨어에 기본 WireGuard 클라이언트 기능이 포함되어 있는지 확인하세요.
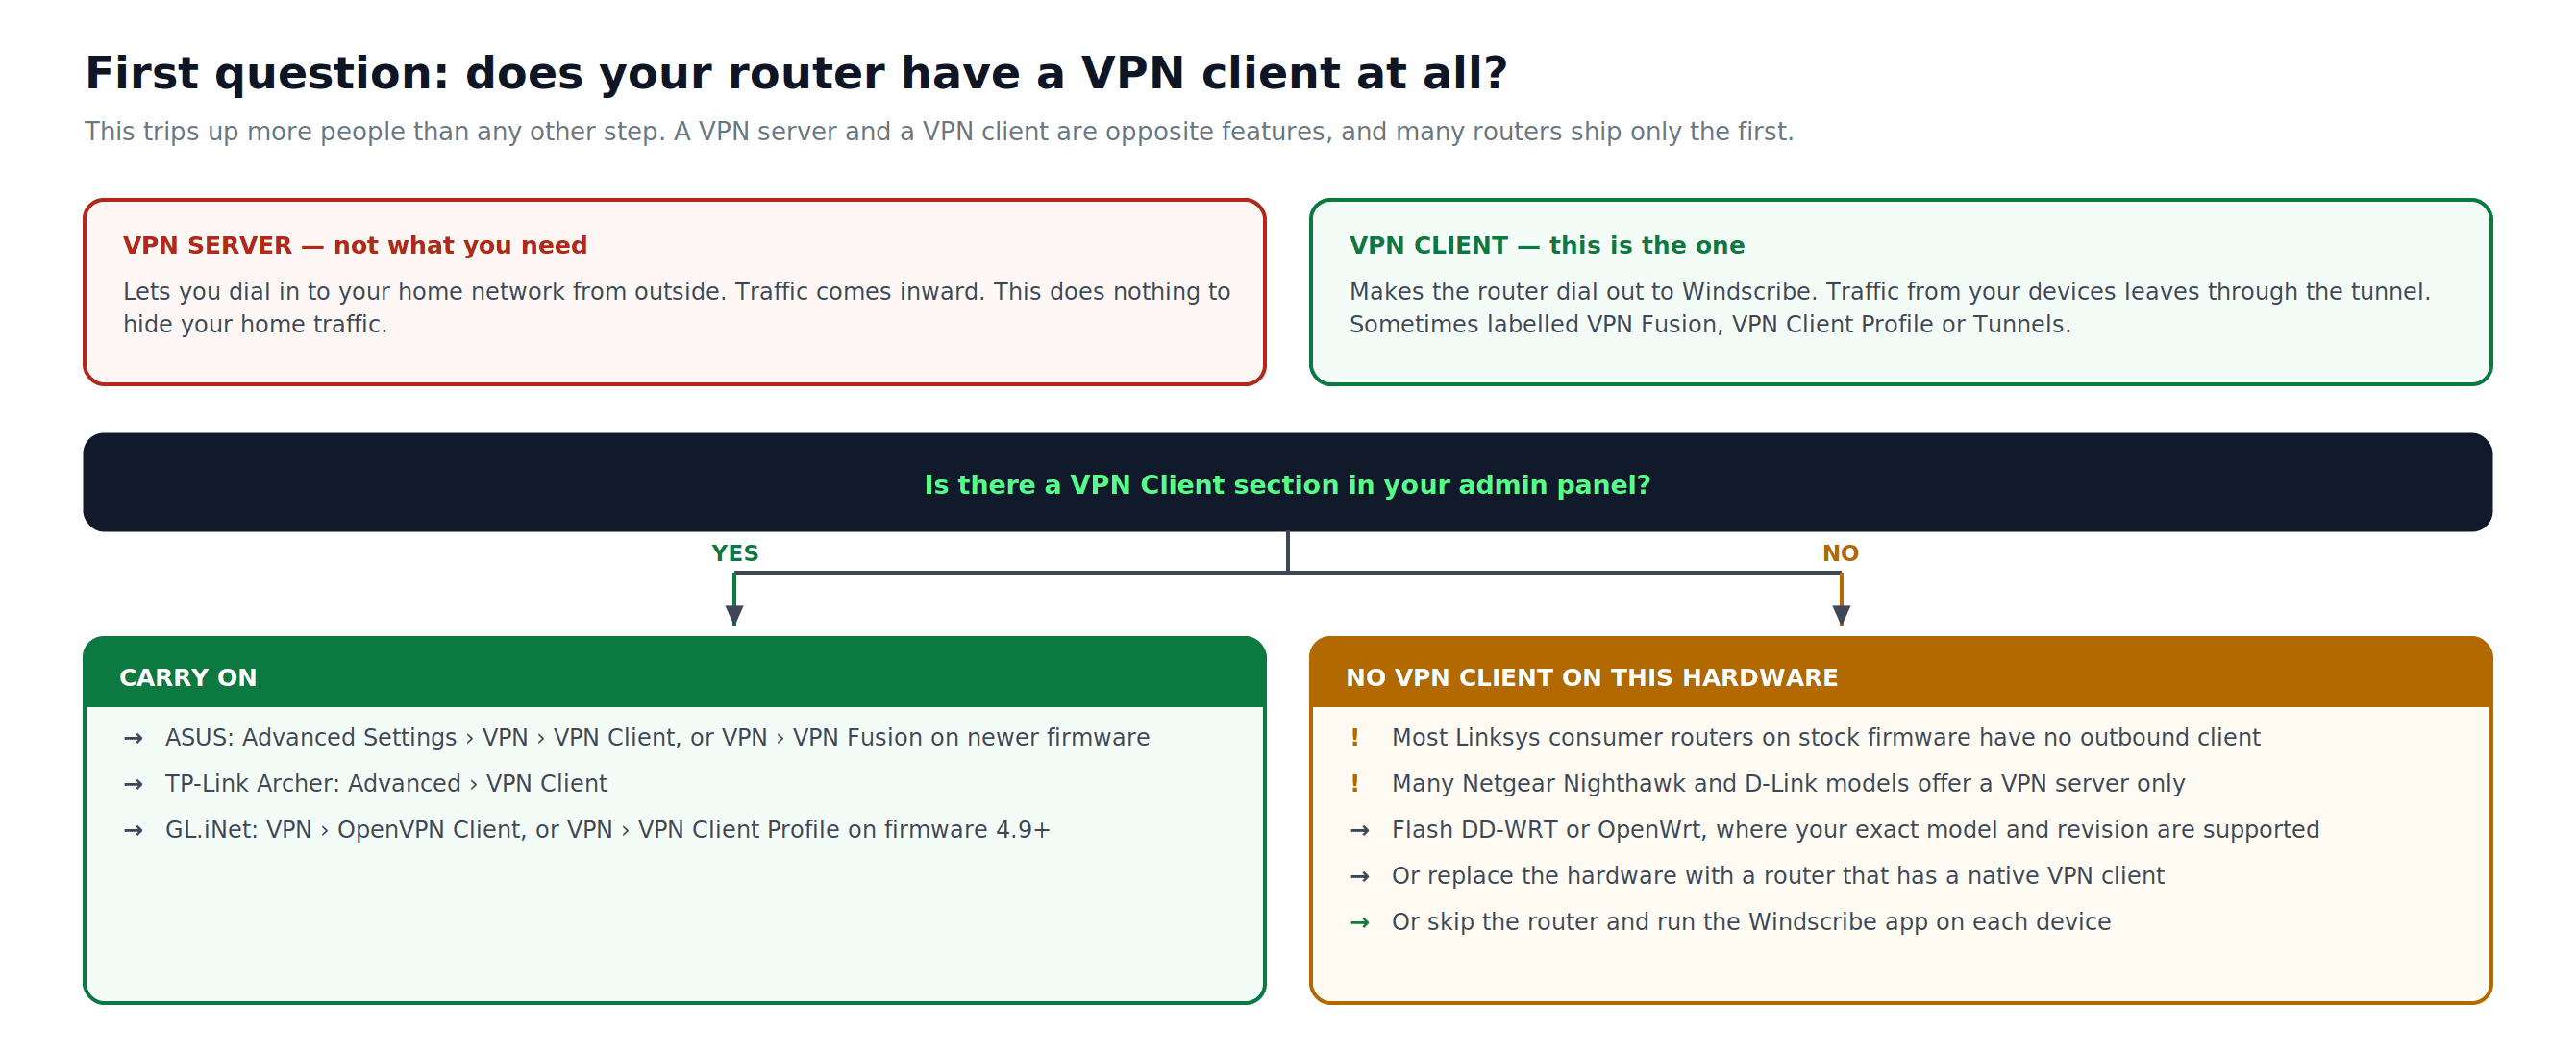
그림 2: VPN 서버와 VPN 클라이언트는 서로 반대되는 기능이에요. 라우터에 어떤 기능이 있는지 확인하는 것이 첫 번째 실질적인 단계예요.
준비물
- Config Generator에 접속하고 구성 파일을 다운로드하는 데 필요한 유료 Windscribe Pro 또는 Build-A-Plan 구독
- 일반적으로 다음 주소에서 접속하는 라우터 관리자 패널:
192.168.1.1또는192.168.0.1 - 라우터 관리자 인증 정보(보통 관리자 비밀번호이며, TP-Link Deco 같은 시스템에서는 앱 또는 클라우드 계정일 수 있어요)
- Ethernet 또는 Wi-Fi로 라우터에 연결된 컴퓨터나 휴대폰
- 중요: 라우터 구성에는 Windscribe 앱의 Firewall이 제공되지 않아요. 터널 연결이 끊겼는데 라우터에 킬 스위치가 없다면, 아무 일도 없었다는 듯 트래픽을 ISP로 보낼 수 있어요. 라우터의 VPN 클라이언트 설정에서 Block traffic if VPN disconnects 또는 이에 해당하는 킬 스위치 옵션을 찾아 이 설정에 개인정보 보호를 맡기기 전에 활성화하세요. 많은 기본 라우터 펌웨어에는 진정한 킬 스위치가 없어요. 라우터에서 이 기능을 제공하지 않는데 연결 차단 우선 보호가 필요하다면 각 기기에서 Windscribe 앱을 사용하세요.
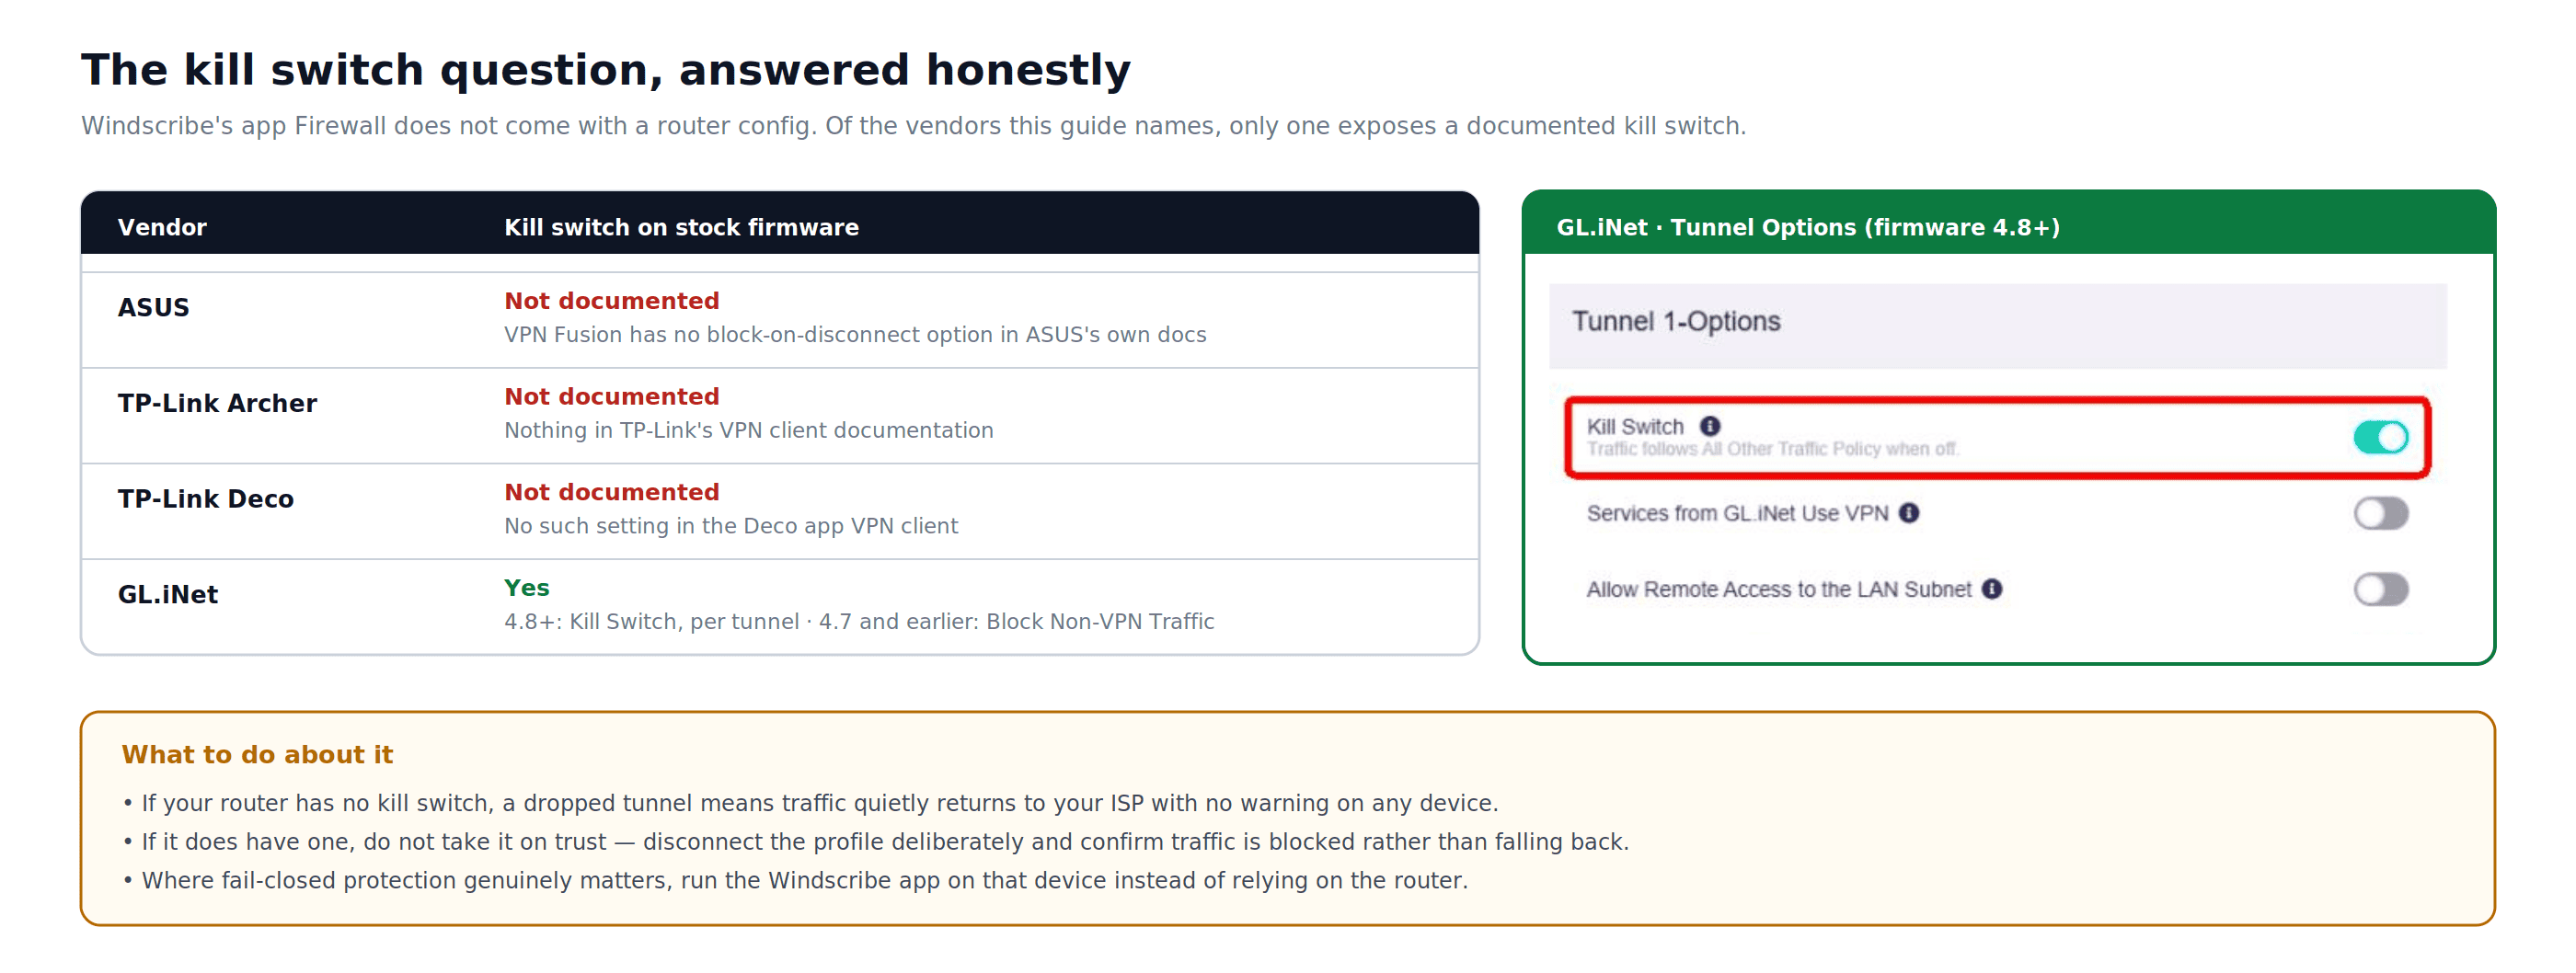
그림 3: 각 제조업체의 공식 문서를 기준으로 확인한 기본 펌웨어의 킬 스위치 지원 여부예요.
시작하기 전에: 관리자 패널의 내보내기 또는 백업 옵션을 사용해 현재 라우터 설정을 백업하세요. 문제가 생겼을 때 원격 연결 없이 VPN 프로필을 비활성화하고 인터넷 연결을 복구할 수 있도록, Ethernet이나 Wi-Fi를 통해 라우터에 로컬로 연결된 상태에서 모든 변경을 진행하세요.
1부: OpenVPN 설정
1단계: OpenVPN 구성 파일 다운로드
- 다음을 열고 Windscribe OpenVPN Config Generator 로그인하세요.
- 드롭다운에서 Location / IP 를 선택하세요.
- 다음 중 Protocol을 선택하세요. 속도를 중시하면 UDP를 권장하고, 불안정하거나 제한된 연결에서는 TCP가 더 안정적일 수 있어요.
- 다음 중 Port를 선택하세요. 잘 모르겠다면 443 을 사용하세요.
- 라우터가 지원하는 OpenVPN Version 을 선택하세요. 잘 모르겠다면 생성기의 호환성 안내와 라우터 문서를 참고하세요.
- 다음 버튼을 클릭해 Download Config
.ovpn파일을 컴퓨터에 저장하세요. - 다음 버튼을 클릭하세요: Get Credentials. 표시된 OpenVPN 사용자 이름과 비밀번호를 복사하세요. 이 정보는 기본 Windscribe 계정 로그인 정보와 달라요.
2단계: 라우터 관리자 패널 접속
- 라우터에 연결된 기기에서 브라우저를 여세요.
- 주소 표시줄에 라우터의 게이트웨이 IP를 입력하세요. 일반적인 예는
192.168.1.1,192.168.0.1이며, 많은 GL.iNet 라우터는192.168.8.1을 사용해요. 잘 모르겠다면 라우터 밑면의 라벨을 확인하세요. - 라우터 관리자 인증 정보로 로그인하세요.
3단계: VPN 클라이언트 섹션 찾기
이동 경로는 제조업체와 펌웨어 버전에 따라 달라요. 다음은 모델에 따라 다를 수 있는 대략적인 시작 경로예요.
- ASUS: Advanced Settings > VPN > VPN Client, 또는 VPN Fusion이 있는 최신 펌웨어에서는 VPN > VPN Fusion > Add Profile > OpenVPN
- TP-Link Archer: Advanced > VPN Client
- GL.iNet: VPN > OpenVPN Client, 또는 펌웨어 4.9 이상에서는 VPN > VPN Client Profile
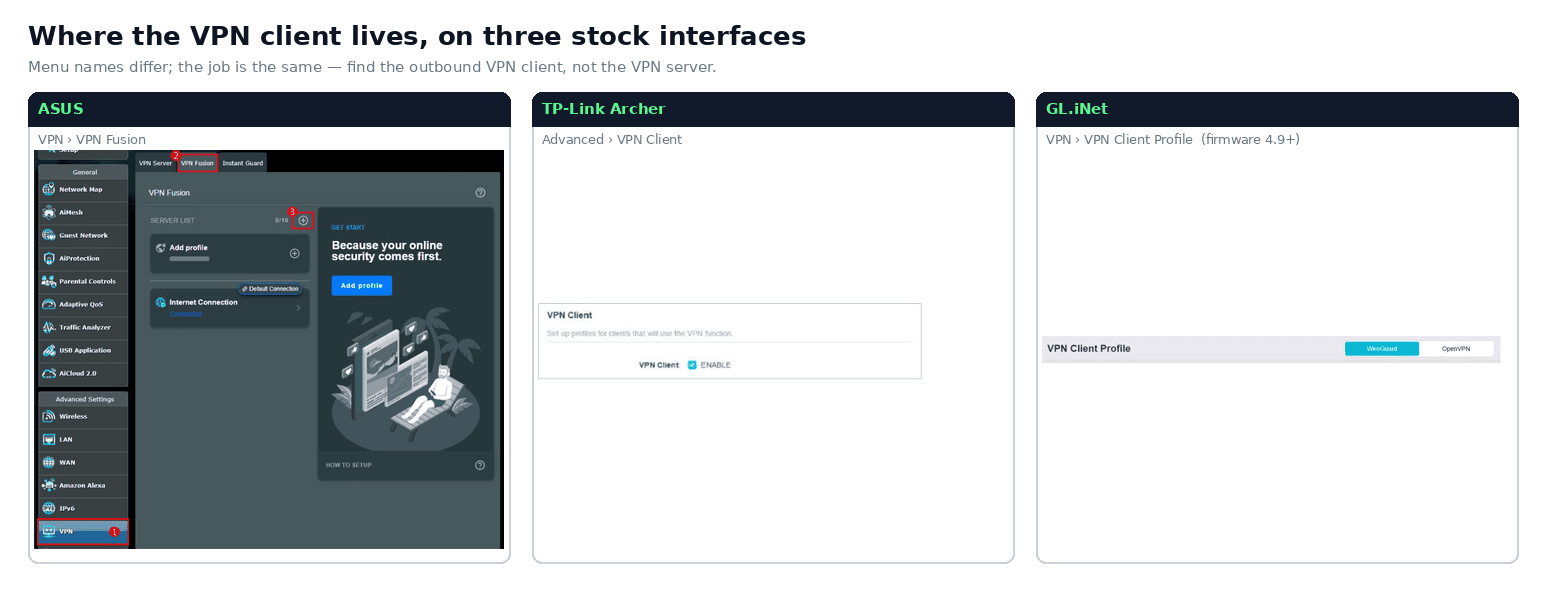
그림 4: 세 가지 기본 인터페이스의 VPN 클라이언트 섹션이에요. 스크린샷: ASUS, TP-Link, GL.iNet.
중요: 기본 펌웨어를 사용하는 많은 라우터는 외부로 나가는 VPN 클라이언트 연결을 지원하지 않아요. 기본 펌웨어를 사용하는 대부분의 Linksys 소비자용 라우터에는 외부 연결용 VPN 클라이언트가 없어요. 계속하기 전에 정확한 모델의 기능 목록을 확인하세요. 많은 소비자용 Netgear Nighthawk 및 D-Link 라우터는 홈 네트워크에 원격으로 접속하기 위한 VPN 서버 기능만 제공하며 외부 VPN 서비스로 연결할 수 없어요. 라우터에 VPN Client 섹션이 없다면 정확한 모델과 하드웨어 리비전이 지원하는 경우 DD-WRT 또는 OpenWrt를 설치하거나, 기본 VPN 클라이언트 기능이 있는 라우터로 교체해야 해요.
4단계: 새 OpenVPN 프로필 추가
- VPN Client 섹션에서 Add Profile 또는 이에 해당하는 버튼을 클릭하세요.
- VPN 유형으로 OpenVPN 을 선택하세요.
- Windscribe에서 다운로드한
.ovpn파일을 가져오세요.- 대부분의 인터페이스에는 파일을 직접 업로드하는 Import 또는 Browse 버튼이 있어요.
- 일부 구형 인터페이스에서는
.ovpn파일의 전체 내용을 텍스트 필드에 붙여 넣어야 해요.
- 기본 Windscribe 계정 로그인 정보가 아니라 Config Generator에서 받은 Windscribe OpenVPN 사용자 이름과 비밀번호를 입력하세요. 아래 ASUS 제조업체 예시에 표시된
admin값은 인터페이스 샘플 데이터이며 Windscribe 인증 정보가 아니에요.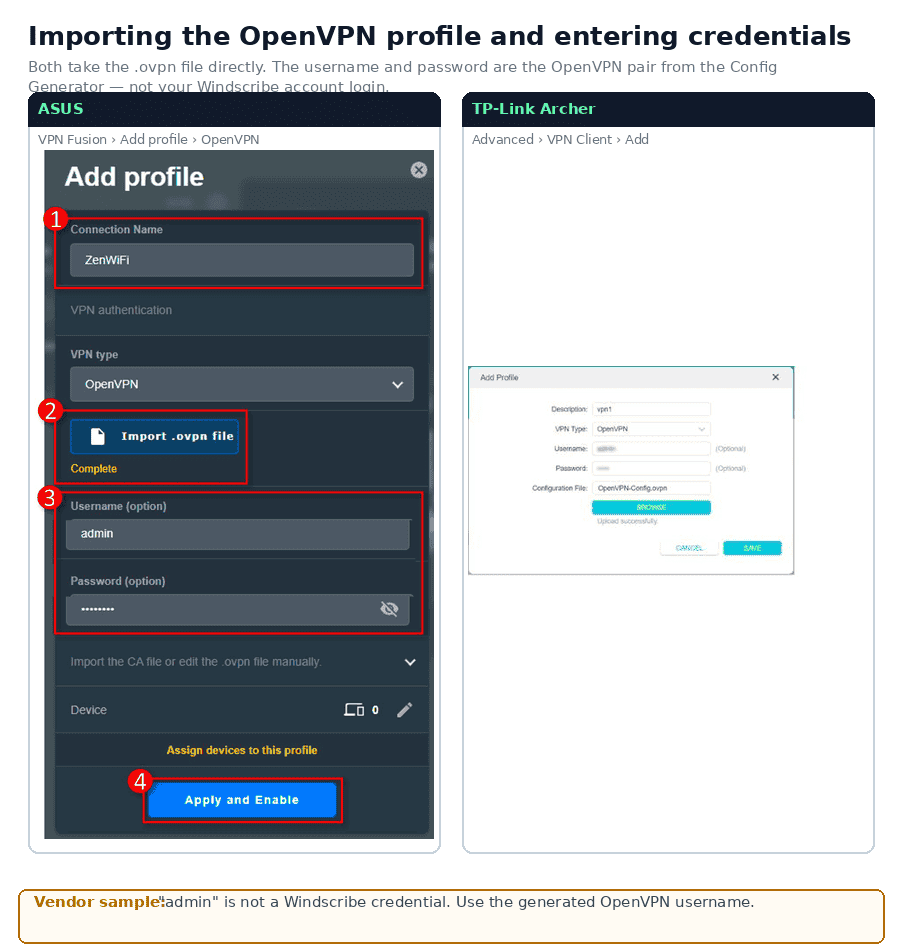
그림 5:
.ovpn파일을 가져오고 OpenVPN 인증 정보 필드를 찾는 방법이에요. ASUS 스크린샷에는 제조업체 샘플 값이 포함되어 있으므로 생성된 Windscribe OpenVPN 인증 정보만 사용하세요. 스크린샷: ASUS, TP-Link. - 프로필을 저장하거나 적용하세요.
5단계: OpenVPN 연결 활성화
- VPN Client 목록에서 생성한 프로필을 찾으세요.
- 다음 버튼을 클릭하거나 켜세요: Connect .
- 상태가 Connected 또는 Active로 바뀔 때까지 기다리세요. Connecting 상태는 아직 터널이 작동하는 상태가 아니에요.
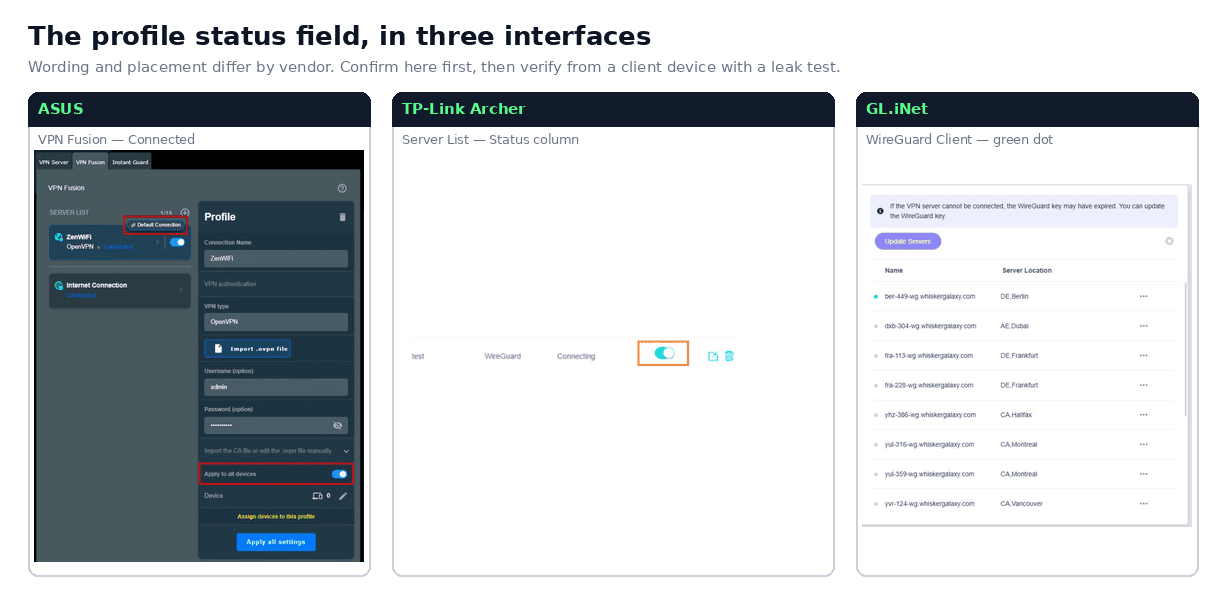
그림 6: 세 가지 기본 인터페이스에서 프로필 상태를 표시하는 위치예요. ASUS는 Connected, TP-Link는 Connecting을 표시하고 GL.iNet은 녹색 상태 점을 보여 줘요. 아래 설명대로 클라이언트 기기에서 실제 터널을 확인하세요. 스크린샷: ASUS, TP-Link, GL.iNet.
IPv6 참고: ISP에서 IPv6를 제공하더라도 기본 라우터 펌웨어의 OpenVPN이 이를 처리한다고 가정하지 마세요. 라우터 또는 WAN 설정에서 IPv6를 비활성화하거나, 연결된 상태에서 ipleak.net 또는 test-ipv6.com 을 열어 ISP의 IPv6 주소가 표시되지 않는지 확인하세요.
2부: WireGuard 설정
호환성 확인
기본 펌웨어의 WireGuard 클라이언트 지원은 일부 모델에서만 제공돼요. 모델과 펌웨어에 따라 다음과 같은 예가 있어요.
- ASUS: 최신 펌웨어와 VPN Fusion을 지원하는 ASUS 모델이에요. 사용하는 모델이 지원되는지는 ASUS WireGuard VPN Client in VPN Fusion 지원 문서에서 확인하세요.
- GL.iNet: 현재 판매되는 대부분의 GL.iNet 모델은 기본 펌웨어에 WireGuard 클라이언트 지원이 포함되어 있지만, 정확한 모델에서 지원되는지 확인하세요.
- TP-Link Archer: 일부 모델과 펌웨어 버전만 지원해요. 계속하기 전에 사용하는 모델과 하드웨어 리비전의 릴리스 노트에서 WireGuard 클라이언트 지원 여부를 확인하세요.
- TP-Link Deco: 일부 모델과 펌웨어 버전만 지원하며, 라우터의 웹 관리자 패널이 아니라 Deco 모바일 앱에서 설정해요. 사용하는 모델과 하드웨어 리비전의 릴리스 노트에서 지원 여부를 확인하세요.
계속하기 전에 라우터 릴리스 노트나 제조업체 기능 목록에서 지원 여부를 확인하세요.
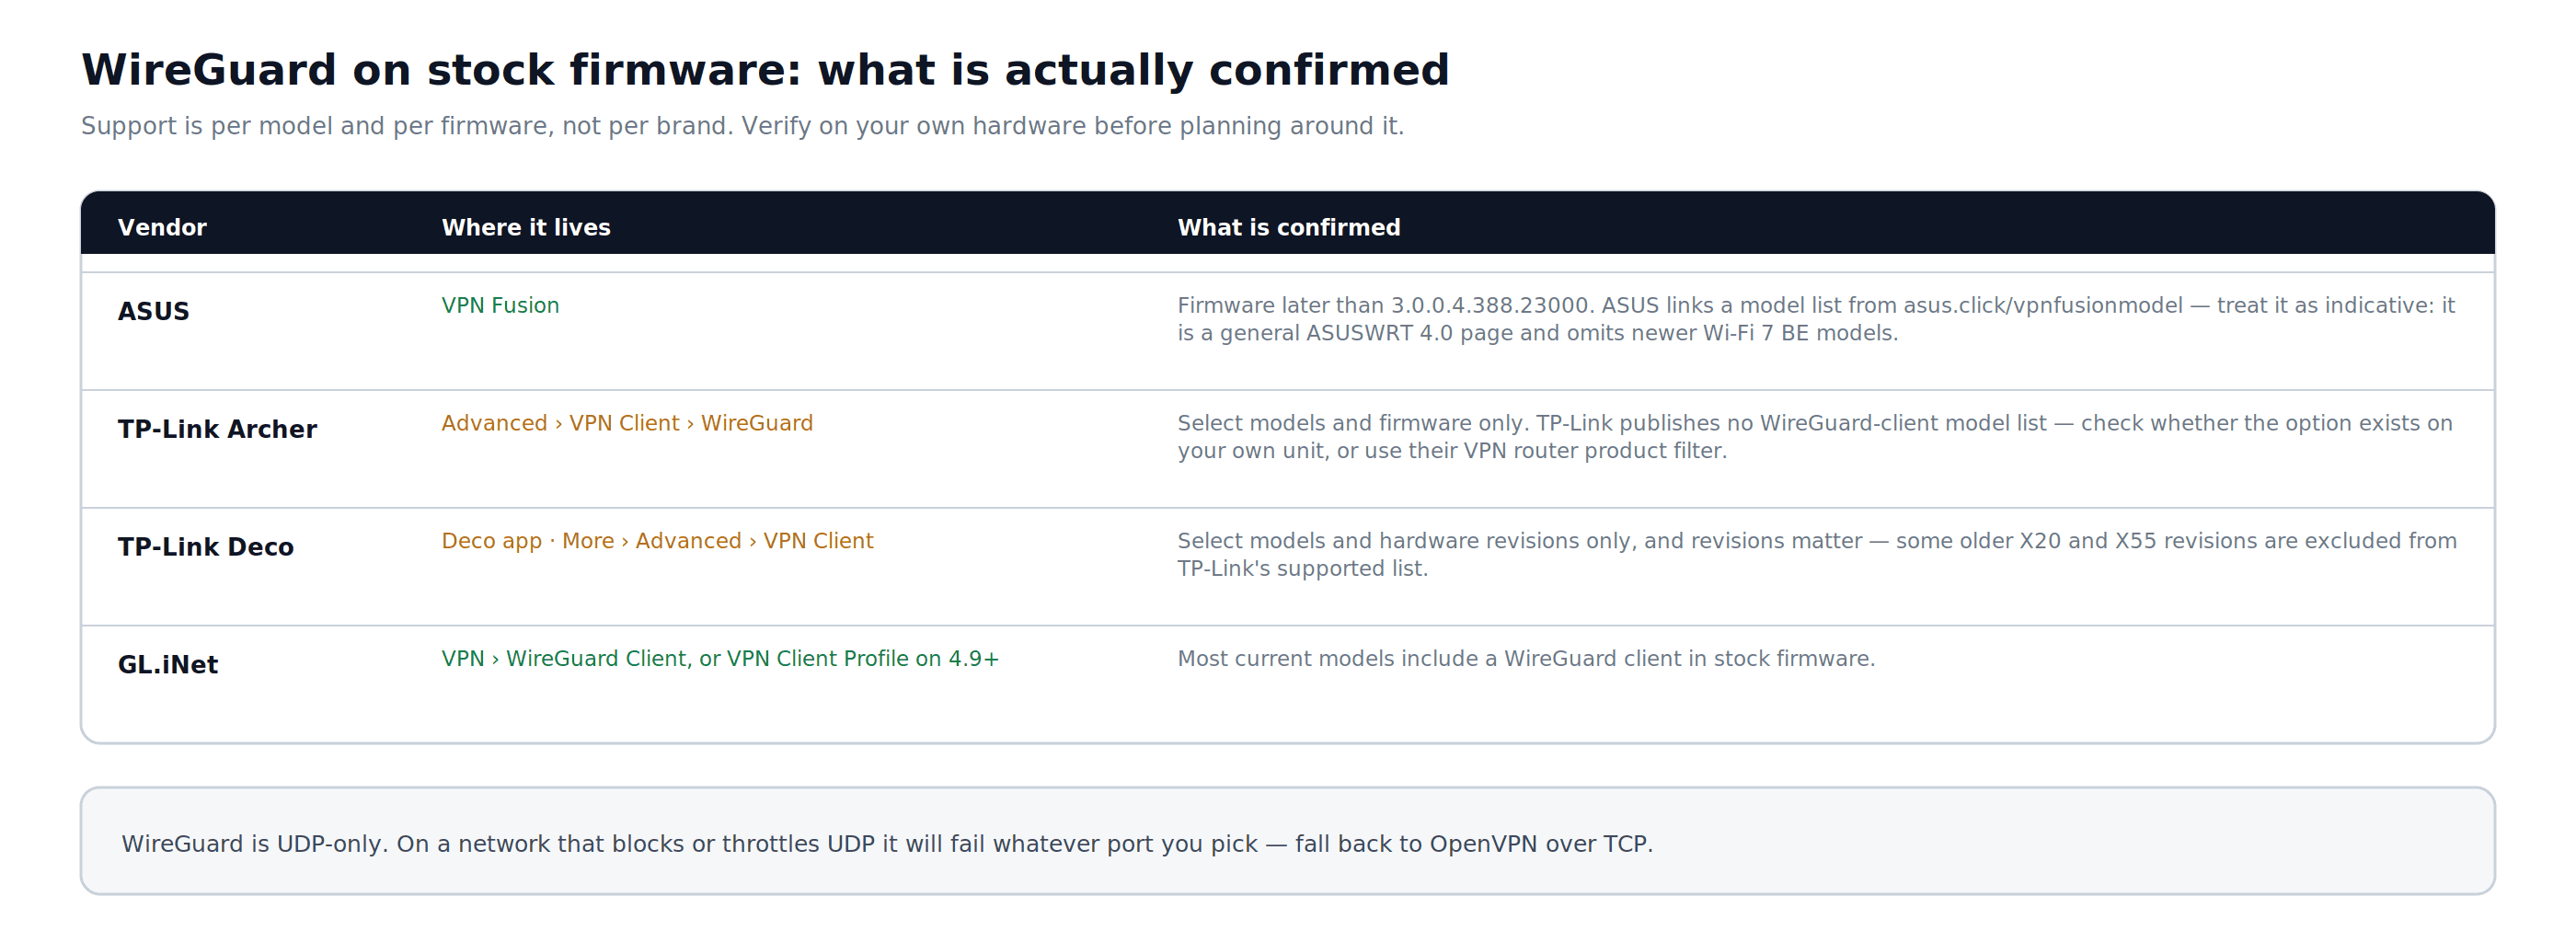
그림 7: 기본 펌웨어에서 WireGuard 지원이 확인되는 위치와 각 제조업체의 공식 목록을 어느 범위까지 신뢰할 수 있는지 보여 줘요.
1단계: WireGuard 구성 생성
- 다음을 열고 Windscribe WireGuard Config Generator 로그인하세요.
- 드롭다운에서 Location 을 선택하세요.
- 다음 중 Port를 선택하세요. 잘 모르겠다면 443 을 사용하세요. WireGuard는 UDP를 사용하므로 UDP를 차단하거나 속도를 제한하는 네트워크에서는 포트와 관계없이 연결이 차단될 수 있어요.
- 다음 항목에서 Key Pair, New Key Pair 를 선택된 상태로 두거나 이전에 생성한 기존 키 쌍을 선택하세요.
- 다음 버튼을 클릭해 Download Config
.conf파일을 저장하세요.
이 파일에는 개인 키, 서버 공개 키, 사전 공유 키, 엔드포인트, 경로, 인터페이스 주소 및 DNS 설정이 들어 있어요. 이 파일을 공유하거나 안전하지 않은 위치에 저장하지 마세요.
2단계: 라우터 관리자 패널 또는 앱 접속
- ASUS, TP-Link Archer 및 GL.iNet 라우터에서는 1부 2단계와 같은 브라우저 기반 단계를 따르세요.
- TP-Link Deco 라우터에서는 휴대폰에서 Deco 앱을 열고 TP-Link 계정에 로그인하세요.
3단계: WireGuard 클라이언트 섹션 찾기
- ASUS, 지원 모델: VPN > VPN Fusion > Add Profile > WireGuard
- GL.iNet: VPN > WireGuard Client, 또는 펌웨어 4.9 이상에서는 VPN > VPN Client Profile
- TP-Link Archer, 지원 모델: Advanced > VPN Client > WireGuard tab
- TP-Link Deco, Deco 앱의 지원 모델: More > Advanced > VPN Client > Add Profile > WireGuard, 그런 다음 구성 가져오기
메뉴 라벨은 모델과 펌웨어 버전에 따라 다를 수 있어요.
4단계: WireGuard 구성 가져오기
- WireGuard 클라이언트 섹션에서 Add Profile, Import또는 이에 해당하는 옵션을 클릭한 다음 Windscribe에서 다운로드한
.conf파일을 업로드하세요.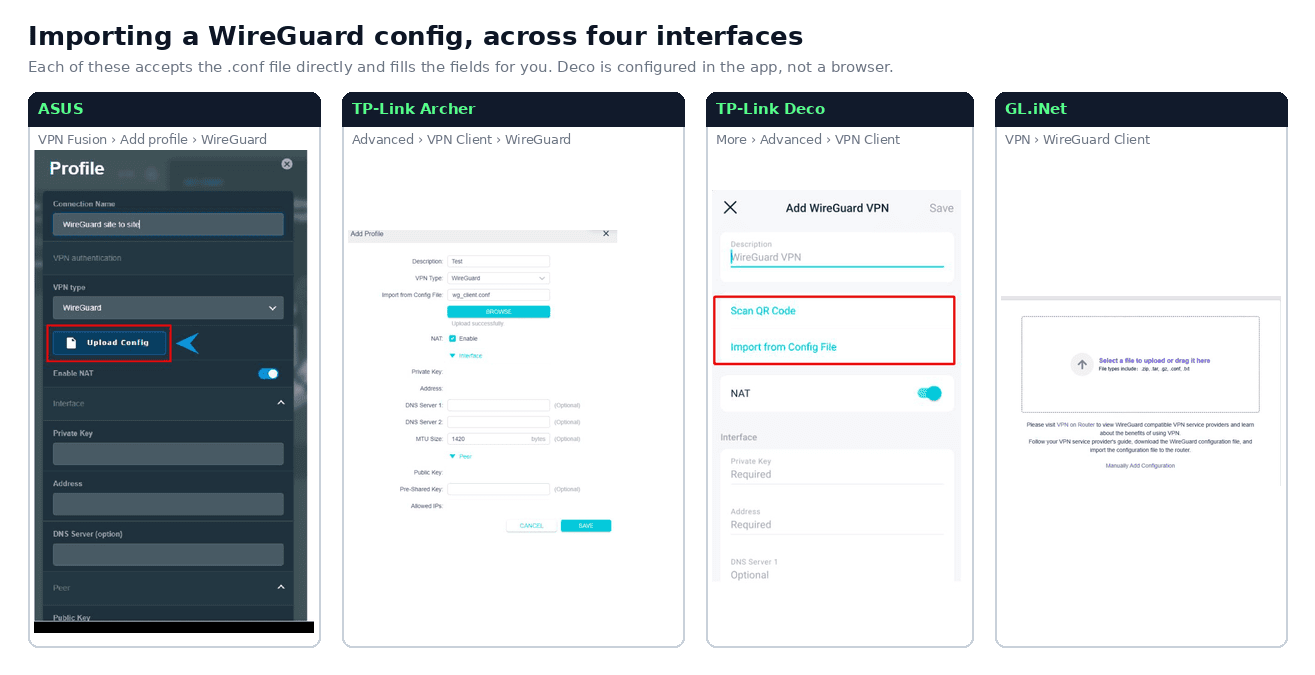
그림 8: Deco 앱을 포함한 네 가지 인터페이스에서 WireGuard
.conf파일을 가져오는 모습이에요. TP-Link Archer 예시에서 값이 입력된 키와 터널 주소는 가림 처리되어 있어요. 스크린샷: ASUS, TP-Link, GL.iNet. - 대부분의 라우터는
.conf파일에서 필드를 자동으로 채워요. 수동 입력이 필요하다면 다운로드한 구성의 모든 값을 다음과 같이 정확히 입력하세요.- Private Key: 클라이언트 키의 출처:
PrivateKey - Address: 생성된 IPv4 주소와 선택적 IPv6 주소의 출처:
Address - DNS: 생성된 Windscribe DNS 값의 출처:
DNS - Public Key: Windscribe 서버 키의 출처:
PublicKey - Preshared Key: 별도로 필요한 값의 출처:
PresharedKey - Allowed IPs:
AllowedIPs의 전체 값을 생성된 그대로 유지하세요. 경로를 추가하거나 제거하거나 범위를 좁히지 마세요. - Endpoint: 서버 주소와 포트의 출처:
Endpoint
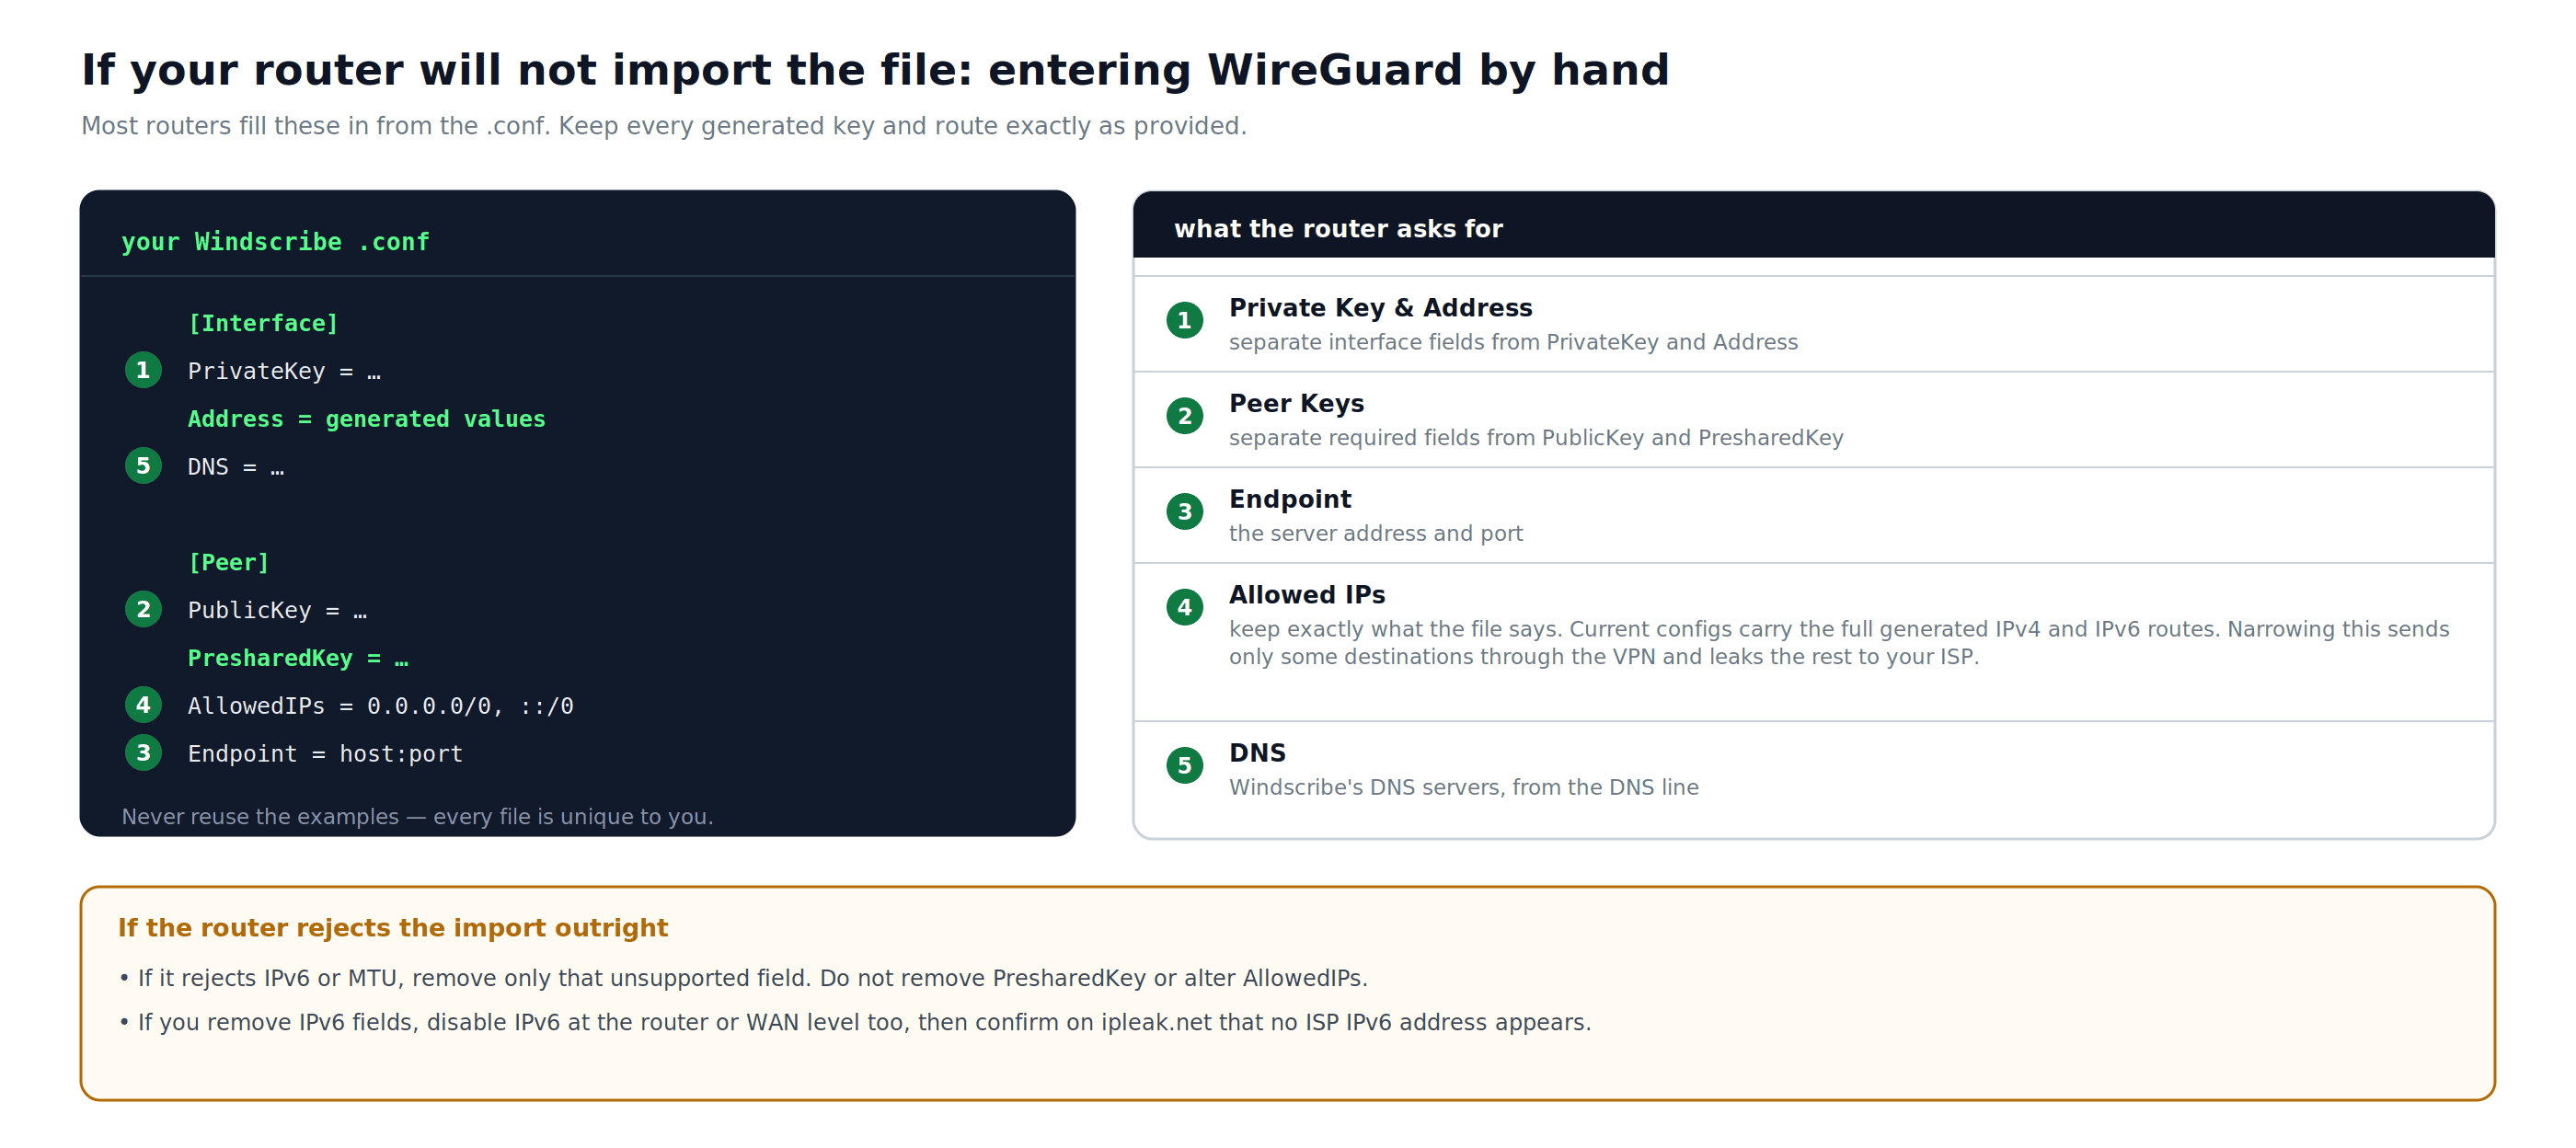
그림 9: 파일을 가져올 수 없을 때 라우터에서 요청하는 필드예요. 생성된 모든 키와 경로를 제공된 그대로 유지하세요.
라우터에서 IPv6 주소나 MTU 줄을 거부하면 해당 펌웨어 문서에서 지원하지 않는다고 명시한 필드만 제거하세요.
PresharedKey를 제거하거나AllowedIPs를 변경하지 마세요. IPv6 필드를 제거했다면 라우터 또는 WAN 수준에서 IPv6를 비활성화하고 ipleak.net 에서 ISP의 IPv6 주소가 표시되지 않는지 확인하세요. - Private Key: 클라이언트 키의 출처:
- 구성을 저장하세요.
5단계: WireGuard 연결 활성화
- 가져온 프로필을 선택하세요.
- 다음 버튼을 클릭하거나 켜세요: Connect .
- 상태 표시기에 Connected 또는 Active가 표시될 때까지 기다리세요.
기기 할당
일부 라우터에서는 각 VPN 프로필을 사용할 기기를 선택할 수 있어요. 라우터에 기기 할당, VPN Fusion, 정책 기반 라우팅 또는 apply to clients 옵션이 있다면 연결을 확인하기 전에 Windscribe를 통해 라우팅하려는 모든 기기에 프로필이 적용되어 있는지 확인하세요.
연결 확인
두 프로토콜 중 하나를 활성화한 뒤 라우터에 연결된 기기에서 터널을 확인하세요.
- 다음을 여세요: Windscribe의 What Is My IP 페이지 또는 ipleak.net. 공개 주소가 일반 ISP 주소가 아니라 VPN 출구 주소인지 확인하세요. 데이터베이스마다 위치 정보 라벨이 다를 수 있으므로 도시 이름만으로는 증명할 수 없어요.
- ipleak.net에서 DNS를 확인하세요. 예상 결과는 Windscribe DNS이며, VPN 출구와 IP나 도시 라벨이 같지 않을 수 있어요. ISP 리졸버나 예상하지 못한 타사 리졸버가 표시되면 검토가 필요해요.
- IPv6를 별도로 확인하세요. VPN을 통해 안전하게 터널링된 IPv6 주소는 괜찮지만 ISP에서 할당한 IPv6 주소는 유출이에요. 라우터가 생성된 IPv6 경로를 터널링할 수 없다면 라우터 또는 WAN에서 IPv6를 비활성화하고 다시 테스트하세요.
ISP 주소나 예상하지 못한 DNS 리졸버가 계속 표시되면 VPN 프로필 연결을 끊었다가 다시 연결한 뒤 재확인하세요. 문제가 계속되면 구성의 입력 오류를 검토하세요.
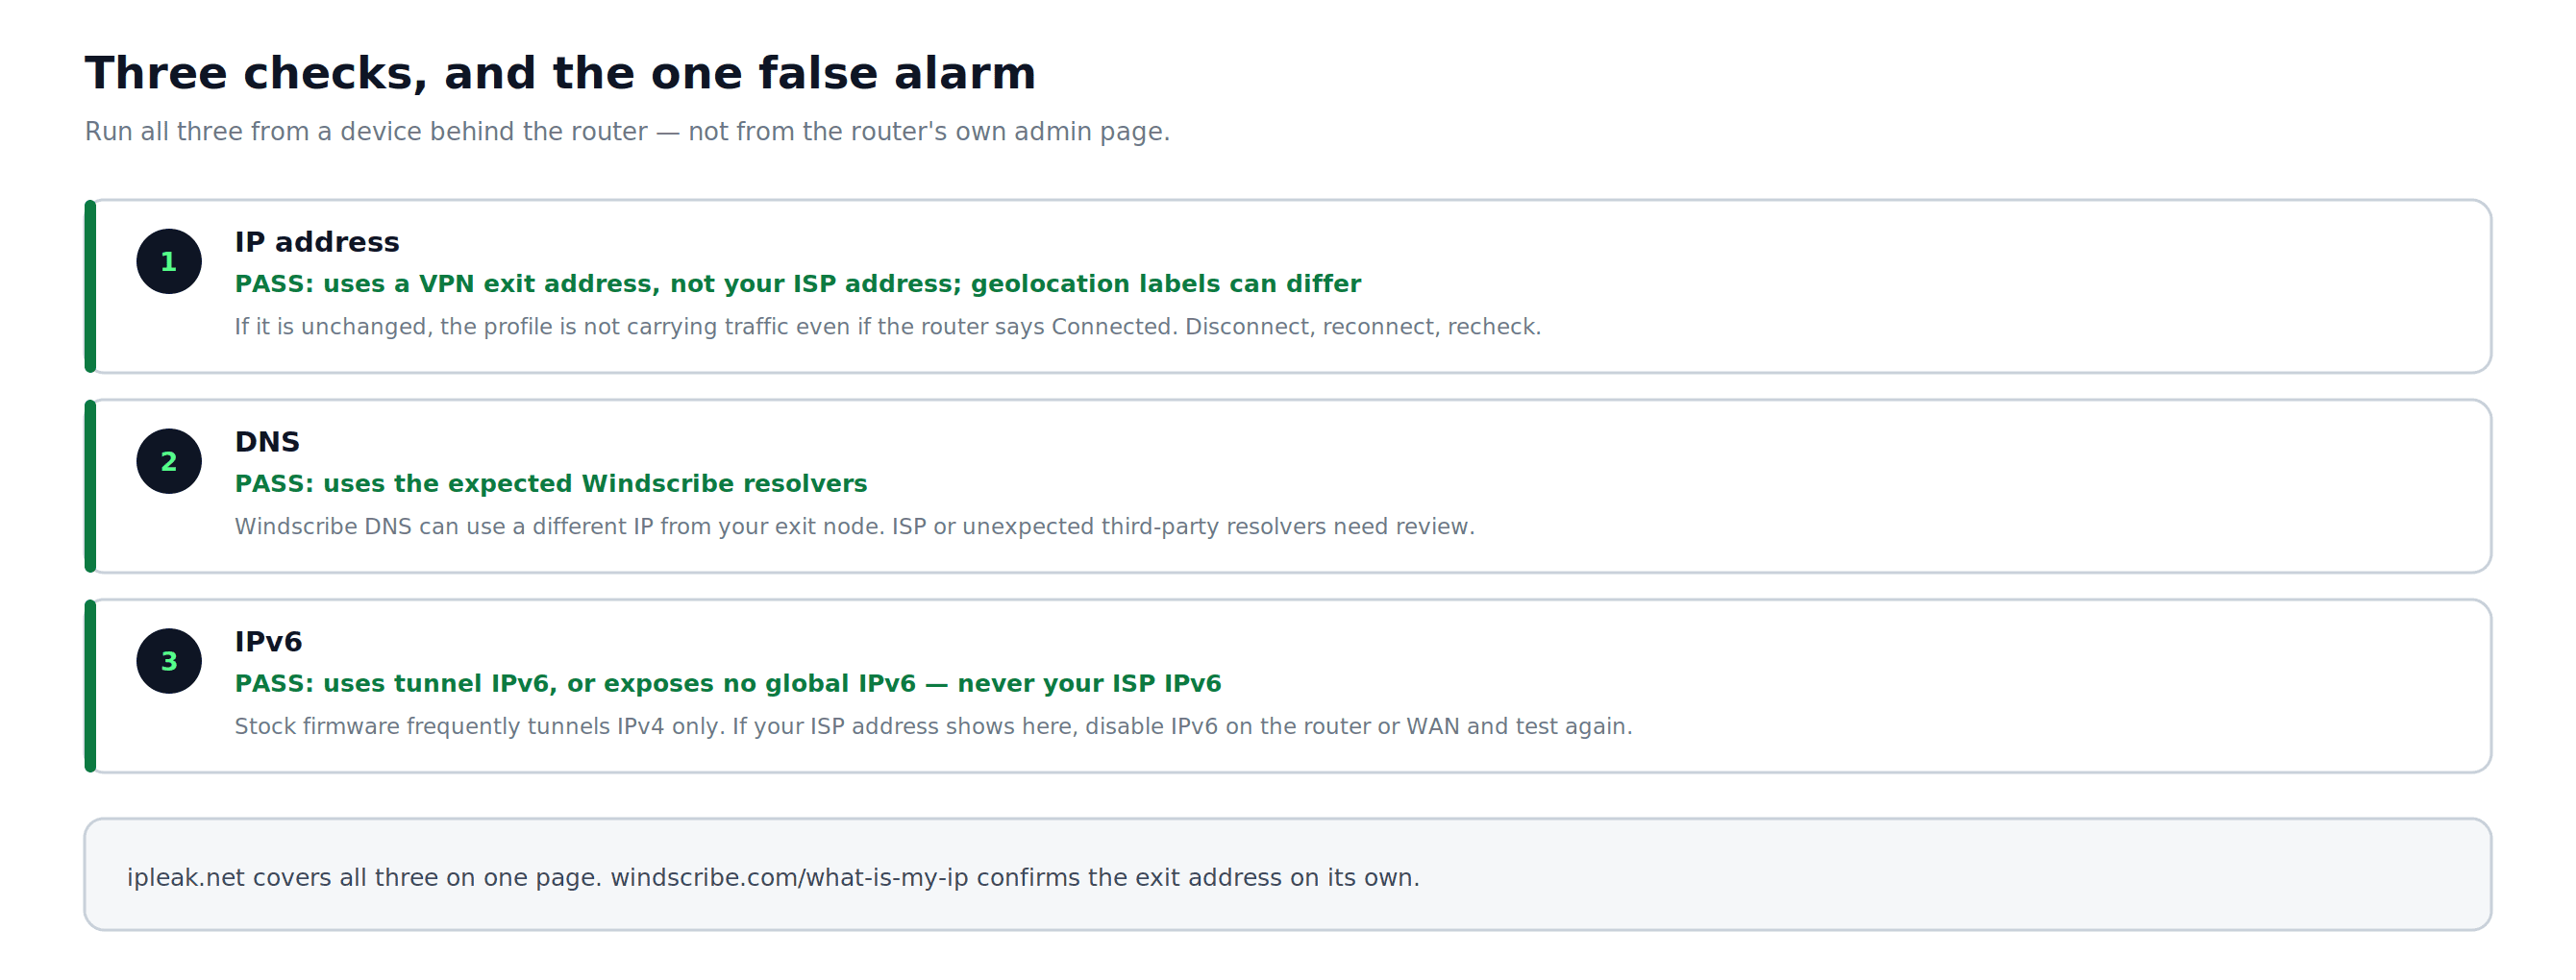
그림 10: DNS 결과가 VPN 출구와 달라 보여도 유출이 아닐 수 있다는 점을 포함한 세 가지 확인 항목이에요.
문제 해결
연결이 설정되지 않음:
- 기본 Windscribe 계정 로그인 정보가 아니라 Config Generator에서 받은 Windscribe OpenVPN 사용자 이름과 비밀번호를 사용하고 있는지 확인하세요.
- OpenVPN에서는 프로토콜을 바꿔 보세요. UDP 대신 TCP를 선택하거나 그 반대로 선택해 새 구성을 다운로드하세요.
- WireGuard에서는
Endpoint필드에 표시된 포트를 확인하세요. WireGuard는 UDP만 사용하므로 일부 제한된 네트워크에서는 포트와 관계없이 차단되거나 속도가 제한될 수 있어요. 443이 작동하지 않으면 사용 가능한 다른 포트로 구성을 다시 생성하세요. 해당 네트워크에서 어떤 UDP 포트도 작동하지 않는다면 OpenVPN over TCP를 사용하세요.
일부 기기가 VPN을 우회하는 것으로 보임:
- 모든 기기에 적용하는 옵션을 지원하는 라우터에서는 일반적으로 기본 네트워크의 기기가 터널을 거치지만, 앞서 설명한 게스트 네트워크, 보조 액세스 포인트, 기기 수준 VPN 또는 프록시, 하드코딩된 DNS, 라우터가 터널링하지 않는 IPv6 트래픽은 예외예요. 일부 ASUS 및 TP-Link 모델처럼 VPN Fusion 또는 기기 수준 할당을 사용하는 라우터에서는 각 기기를 VPN 프로필에 명시적으로 할당해야 할 수 있어요.
속도가 예상보다 눈에 띄게 느림:
- 실제 위치에서 지리적으로 더 가까운 Windscribe 서버를 선택하세요.
- OpenVPN에서는 아직 전환하지 않았다면 TCP에서 UDP로 바꾸세요.
- 같은 라우터 하드웨어에서는 일반적으로 WireGuard가 OpenVPN보다 성능이 좋지만, 실제 속도는 라우터 CPU, 펌웨어 및 VPN 가속 기능의 유무에 크게 좌우돼요.
OpenVPN에서 TLS, 인증서 또는 인증 오류 발생:
- 라우터의 날짜와 시간이 올바르게 설정되어 있는지 확인하세요. 라우터 시계가 틀리면 VPN 핸드셰이크가 실패할 수 있어요. 대부분의 라우터 관리자 패널에는 Administration 또는 Advanced Settings 아래에 시간이나 NTP 설정 페이지가 있어요.
일정 시간 동안 사용하지 않으면 VPN 터널 연결이 끊김:
- 일부 라우터는 유휴 VPN 세션의 연결을 끊어요. VPN 클라이언트 설정에서 Keep Alive 또는 Reconnect on Disconnect 옵션을 찾아 사용 중인 정확한 펌웨어에서 제공한다면 활성화하세요.
- WireGuard에서는 지속적 연결 유지 값을 25초로 설정하는 것이 NAT 시간 초과를 방지하는 일반적인 방법이에요. 이 필드는 라우터의 WireGuard 피어 구성에 표시될 수 있어요.
터널은 연결되지만 웹사이트가 멈추거나 큰 페이지가 로드되지 않음:
- VPN MTU를 기본값에서 조금씩 낮춰 보세요. 라우터에서 이 설정을 제공한다면 일반적인 문제 해결 값은 OpenVPN의 경우 약 1400, WireGuard의 경우 약 1380이에요. 모든 기본 펌웨어에서 제공되는 설정은 아니에요.
이 라우터가 ISP 게이트웨이나 다른 라우터 뒤에 있음:
- VPN 클라이언트는 이 라우터를 게이트웨이로 사용하는 기기만 보호해요. ISP 게이트웨이에서도 Wi-Fi를 송출하는 경우 해당 Wi-Fi에 연결된 기기는 Windscribe 라우터의 VPN을 사용하지 않아요. 보호할 기기를 Windscribe 라우터에 연결하거나, 지원되는 경우 ISP 게이트웨이를 브리지 또는 모뎀 전용 모드로 설정하세요.
라우터 관리자 메뉴가 이 가이드와 다름:
- 옵션 이름과 위치는 모델과 펌웨어 버전에 따라 달라요. 정확한 라우터 모델과 펌웨어 버전을 준비해 Windscribe Help Center 를 방문하세요.
라우터 수준에서 사용할 수 있는 Windscribe 기능 참고
- Split Tunneling: VPN이 기본 라우터 펌웨어에서 실행될 때는 Windscribe 앱의 Split Tunneling을 사용할 수 없어요. 라우터의 정책 기반 라우팅이나 기기별 할당으로 비슷한 라우팅 제어를 할 수 있어요. Windscribe의 앱별 Split Tunneling을 사용하려면 기기에 Windscribe 앱을 직접 설치하세요.
- Firewall protection: Windscribe 앱의 Firewall은 라우터 수준 구성에 적용되지 않아요. 라우터 자체에 킬 스위치가 있을 수 있어요. 이 기능을 활성화한 뒤 VPN 연결을 끊고 트래픽이 ISP로 우회하지 않고 차단되는지 확인해 테스트하세요.
- R.O.B.E.R.T.: R.O.B.E.R.T.는 DNS 요청이 VPN 터널을 통해 Windscribe DNS로 전달될 때만 이를 필터링할 수 있어요. 하드코딩된 DNS 또는 DNS over HTTPS를 사용하는 기기는 라우터 DNS를 우회할 수 있어요.
- Static IPs: Static IP는 라우터 설정에서도 작동해요. 구매하려면 대상 유료 요금제가 필요하며 Build-A-Plan에서는 Unlimited Bandwidth and R.O.B.E.R.T. add-on도 필요해요. Static IP는 연간 추가 기능이에요. 구매 후 Config Generator로 돌아가 Static IP 위치를 선택하고 일치하는 OpenVPN 또는 WireGuard 구성을 생성하세요.
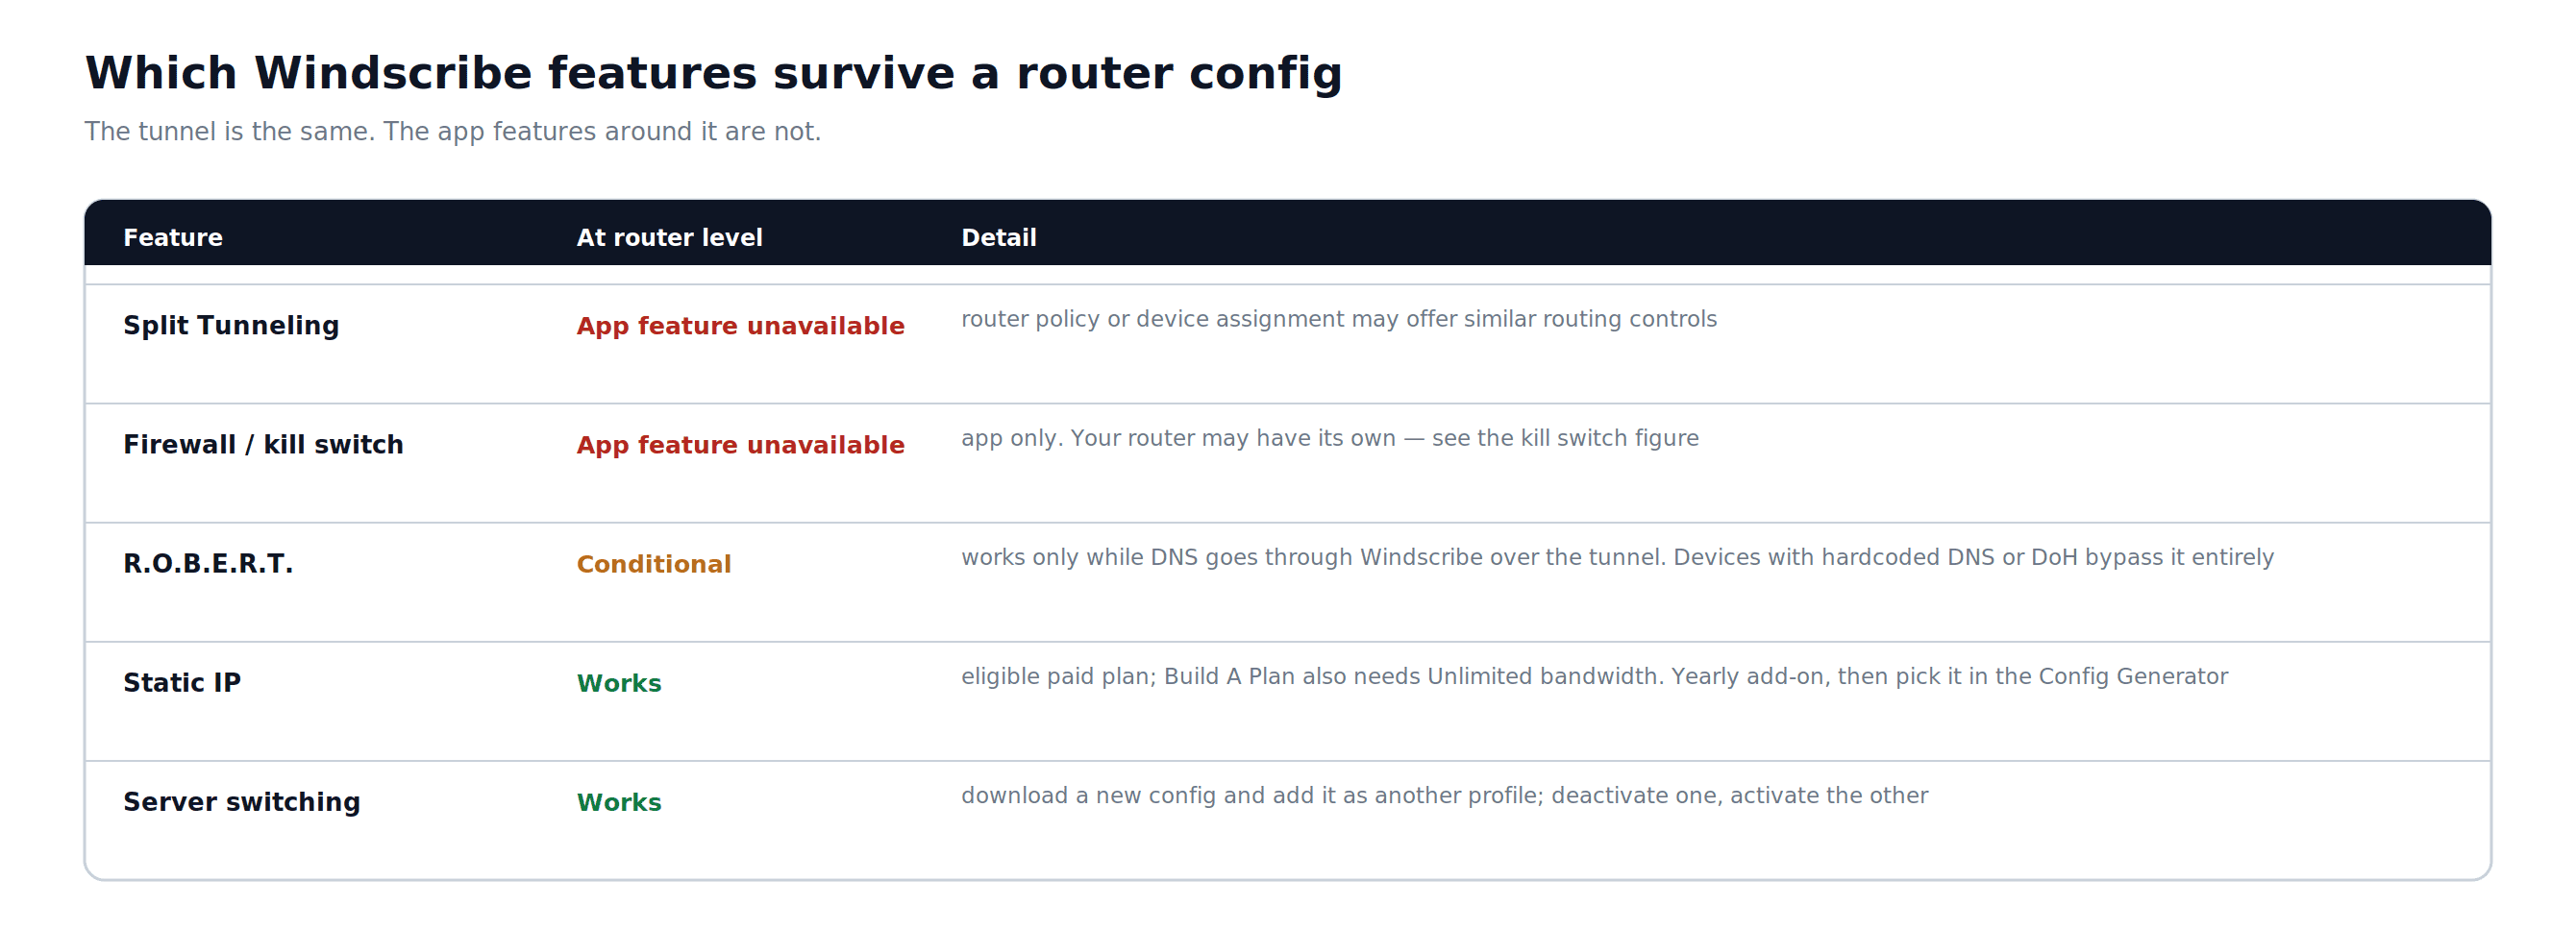
그림 11: 라우터 구성에서도 사용할 수 있는 Windscribe 기능과 앱에서만 사용할 수 있는 기능을 보여 줘요.
자주 묻는 질문
라우터에 VPN을 설정하려면 유료 Windscribe 계정이 필요한가요?


전체 설정을 다시 하지 않고 서버 위치를 변경할 수 있나요?
VPN을 사용하면 인터넷 연결 속도가 느려지나요?
라우터에 연결된 기기에 Windscribe 앱을 설치해야 하나요?
라우터가 VPN 클라이언트 모드를 지원하지 않으면 어떻게 하나요?
Windscribe 요금제 & 가격
라우터 설정에는 유료 Windscribe 요금제가 필요해요. Pro에서는 모든 Windscribe 위치의 구성에 접근할 수 있어요. Build-A-Plan에서는 요금제에 포함된 위치의 구성만 이용할 수 있어요. 현재 요금제 세부 정보와 가격은 Windscribe upgrade page에서 확인하세요.
“WireGuard”는 Jason A. Donenfeld의 등록 상표예요. Windscribe의 Open Source Software Attributions를 확인하세요.