

나만의 프라이빗Windscribe진입점
내 서버에 만드는 프라이빗 진입점. Hydra는 공인 IP가 있는 서버라면 어디든 Windscribe로 들어가는 나만의 통로로 바꿔 주는 작은 오픈 소스 Linux 도구예요.
경로
작동 방식
Hydra 서버는 Windscribe 앱과 Windscribe 사이에서 암호화된 트래픽을 복호화하지 않고 그대로 전달해요. 키나 설정이 필요 없고, WireGuard와 AmneziaWG를 지원해요.
- 내 Windscribe 앱Hydra 프로필을 가져온 상태
- 내 Hydra 서버바이트를 그대로 전달
- Windscribe트래픽을 복호화해 내보냄
- 인터넷내가 방문하는 사이트
왜 써야 할까요
- 차단 해제
차단된 곳에서도 Windscribe에 접속
일부 네트워크와 국가는 알려진 VPN 서버 주소를 차단해요. Hydra 서버의 주소는 어떤 공개 목록에도 없기 때문에 대개 계속 작동해요. 차단되더라도 몇 분이면 새 서버를 띄울 수 있어요. - 개인정보 보호
누가 무엇을 아는지 나누기
Hydra 서버는 내 IP 주소는 보지만 트래픽은 보지 못해요. Windscribe 서버는 Hydra 서버의 IP만 볼 뿐, 내 IP는 절대 보지 못해요. 경로상의 어떤 기기도 둘 다 보지는 못해요. - 제어권
내 인프라, 내 규칙
공인 IPv4 주소가 있는 Linux VPS나 홈 서버라면 무엇이든 사용할 수 있어요. 계정, 키, VPN 자격 증명을 전혀 저장하지 않으며,hydra down을 실행하면 Hydra가 추가한 모든 것이 제거돼요.
가이드 설정
주소를 위치에 매핑하기
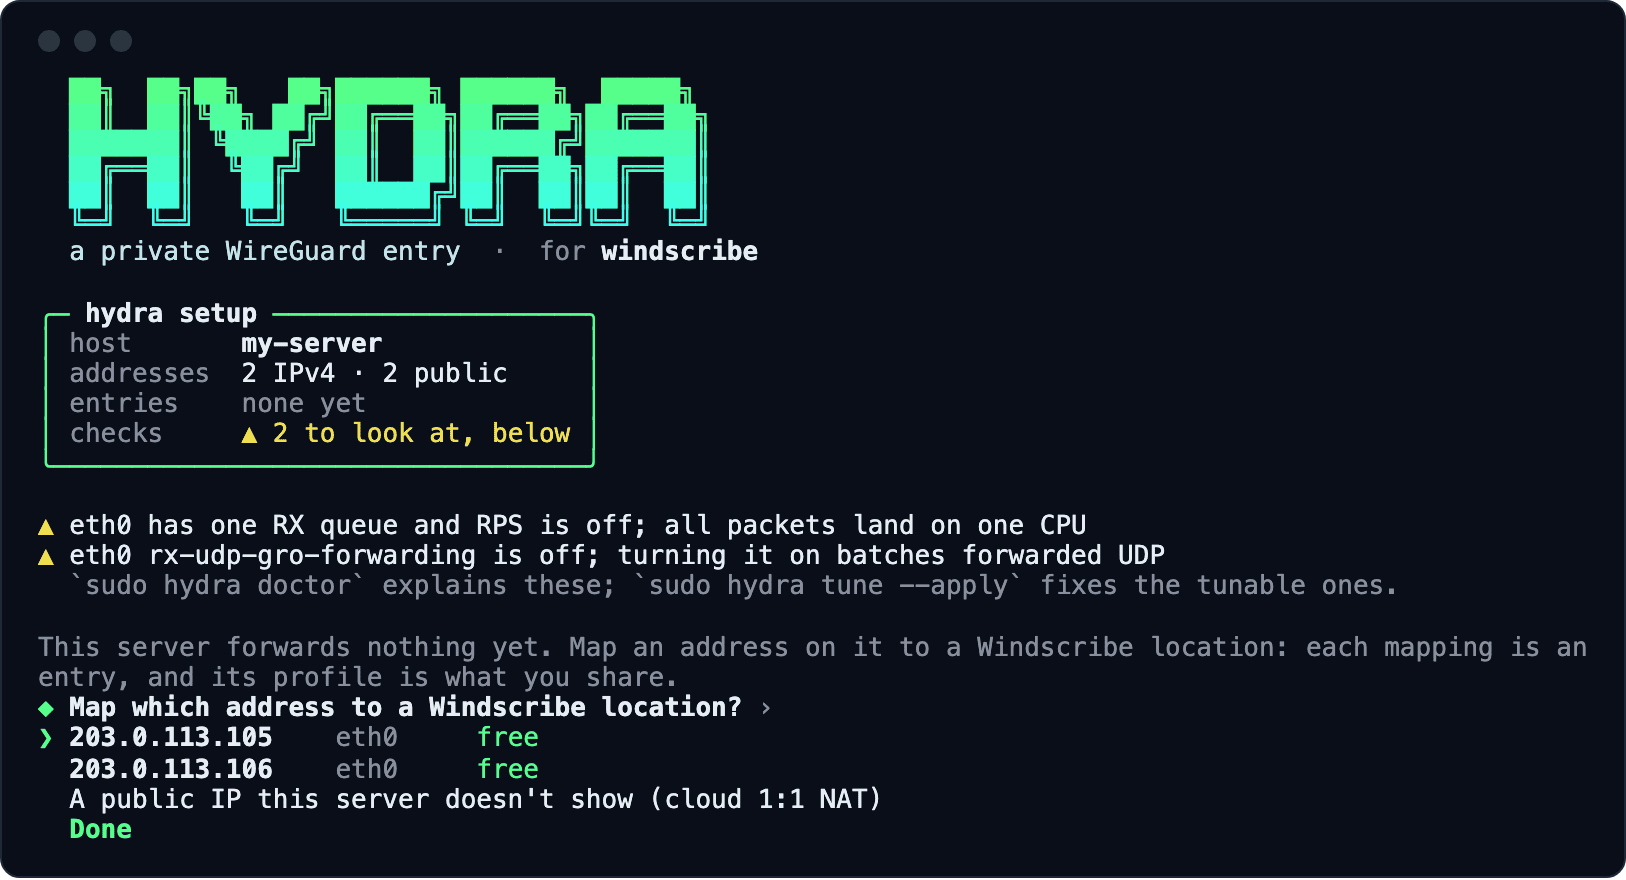
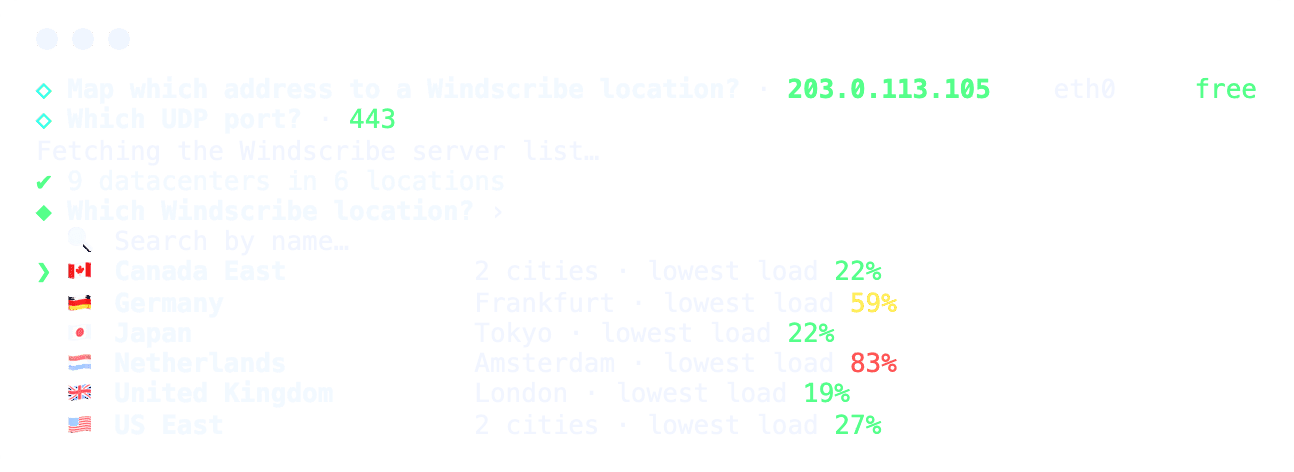
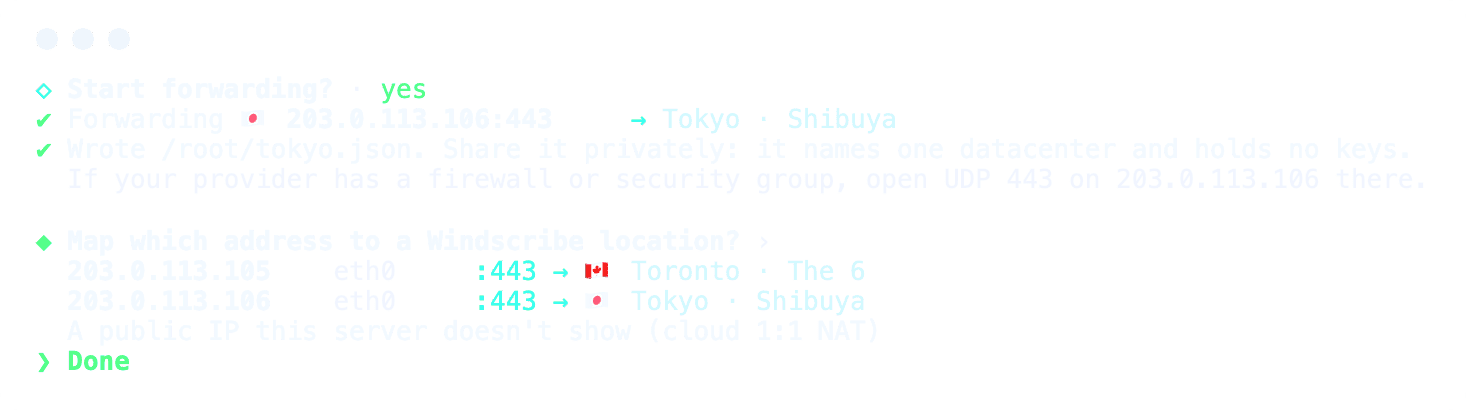
sudo hydra setup이 서버를 점검하고 주소 목록을 보여 줘요. IP 주소를 고른 다음 Windscribe 위치를 고르세요. 부하가 가장 낮은 위치가 먼저 표시돼요.- IP 주소마다 각각 다른 위치를 지정할 수 있어요.
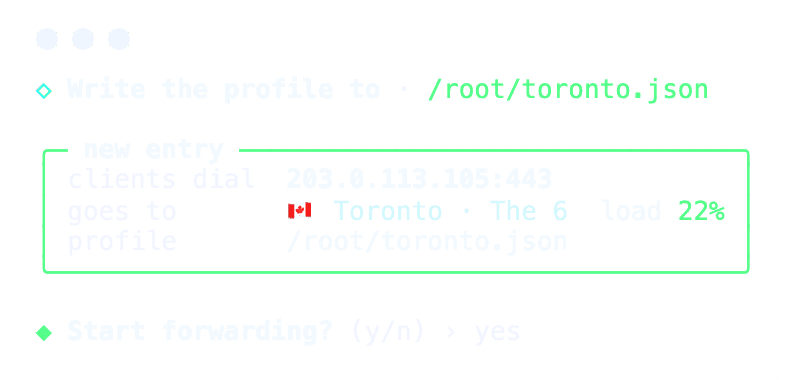
- 매핑할 때마다 공유 가능한 프로필이 만들어져요.
- Hydra는 재부팅 후에도 다시 실행되고 항상 최신 상태를 유지해요.
개인정보 보호
둘 다 보는 서버는 없어요
일반 VPN에서는 서버 하나가 내 실제 IP 주소와 트래픽이 향하는 곳을 모두 볼 수 있어요. Hydra는 그 앞에 별도의 홉을 하나 더 두고, 이 홉은 내가 직접 또는 내가 신뢰하는 사람이 운영해요.
Hydra 서버
내 실제 IP 주소를 볼 수 있어요.
내가 방문하는 사이트는 볼 수 없어요. 터널은 Windscribe까지 암호화된 상태로 유지돼요.
Windscribe VPN 서버
Hydra 서버의 IP 주소만 보고, 내 IP는 절대 보지 못해요.
다른 VPN 서버와 마찬가지로 트래픽이 향하는 곳을 기술적으로는 볼 수 있어요. Windscribe는 이를 검사하거나 기록하지 않아요(개인정보 처리방침 참고).
각 당사자가 기술적으로 볼 수 있는 것
각 당사자가 네트워크에서 기술적으로 볼 수 있는 것으로, 누군가 실제로 들여다보거나 보관하는 것과는 달라요.
| 당사자 | 내 실제 IP 주소 | 내가 누구인지(계정) | 사용하는 Windscribe 위치 | 트래픽이 향하는 곳 |
|---|---|---|---|---|
| Hydra 서버 | 볼 수 있음 | 볼 수 없음 | 볼 수 있음 | 볼 수 없음(암호화됨) |
| Windscribe VPN 서버 | 볼 수 없음(Hydra IP만 보임) | 볼 수 없음(익명 WireGuard 키만 보임) | 해당 없음 | 기술적으로 볼 수 있음, 검사·기록되지 않음 |
| 로컬 네트워크 또는 ISP | 볼 수 있음 | 볼 수 없음 | 볼 수 없음(Hydra IP만 보임) | 볼 수 없음(암호화됨) |
내가 누구인지
어느 서버도 내 사용자 이름, 이메일, 계정 정보를 받지 않아요. VPN 서버는 WireGuard 공개 키로만 내 연결을 식별해요.
트래픽이 향하는 곳
트래픽은 VPN 서버에서 터널을 빠져나가기 때문에, 다른 VPN과 마찬가지로 그곳이 목적지를 볼 수 있는 유일한 지점이에요. Hydra를 쓰면 그 서버가 내 IP까지 볼 수는 없어요.
로그
Hydra는 아무것도 기록하지 않아요. Windscribe는 내 출발지 IP, 사이트, 세션을 기록하지 않아요(개인정보 처리방침 참고). 운영자 자체의 로그는 운영자에게 달려 있어요.
시작하기 전에
알아 둘 점
Hydra는 VPN 서버로부터 내 IP를 숨겨 줘요. 다음은 Hydra가 다루지 않는 부분이에요.
- 앱은 여전히 Windscribe API와 통신해요로그인, 서버 목록, WireGuard 설정은 Hydra 홉을 거치지 않고 일반 API를 통해 내 실제 IP 주소에서 전송돼요.
- Hydra 서버는 내 출구 위치는 알지만 내가 사용하는 IP는 몰라요해당 Windscribe 위치로 전달하기 때문에, 보통 내가 어느 국가나 도시로 나가는지 드러나요.
- 두 홉이 연결될 수 있어요둘 다 지켜보는 사람은 타이밍과 트래픽 양을 대조할 수 있고, 둘 다 운영하는 사람도 마찬가지예요. 직접 운영하거나 신뢰하는 Hydra 서버를 사용하세요.
빠른 시작
몇 분이면 나만의 Hydra 서버를 설정할 수 있어요.
필요한 것:
- 루트 권한
- 공인 IPv4 주소가 있는 Linux 서버(작은 VPS면 충분해요)
nftables와conntrack(apt install nftables conntrack)- 선택한 UDP 포트(기본값 443)가 서비스 제공업체의 방화벽에서 열려 있어야 해요
1. 설치
GitHub에서 Linux용 최신 Hydra 릴리스를 다운로드하세요.
선택 사항: 소스에서 빌드
직접 빌드하고 싶으세요? 최신 Rust 툴체인이 필요해요.
git clone https://github.com/Windscribe/hydra
cd hydra
cargo build --release
sudo install -m 0755 target/release/hydra /usr/local/bin/hydra
2. 서버 점검
FAIL로 표시된 항목은 모두 해결하세요. sudo hydra tune --apply가 대부분의 warn 항목을 자동으로 고쳐 줘요.sudo hydra doctor sudo hydra tune --apply
3. Windscribe 위치를 고르고 Hydra 시작
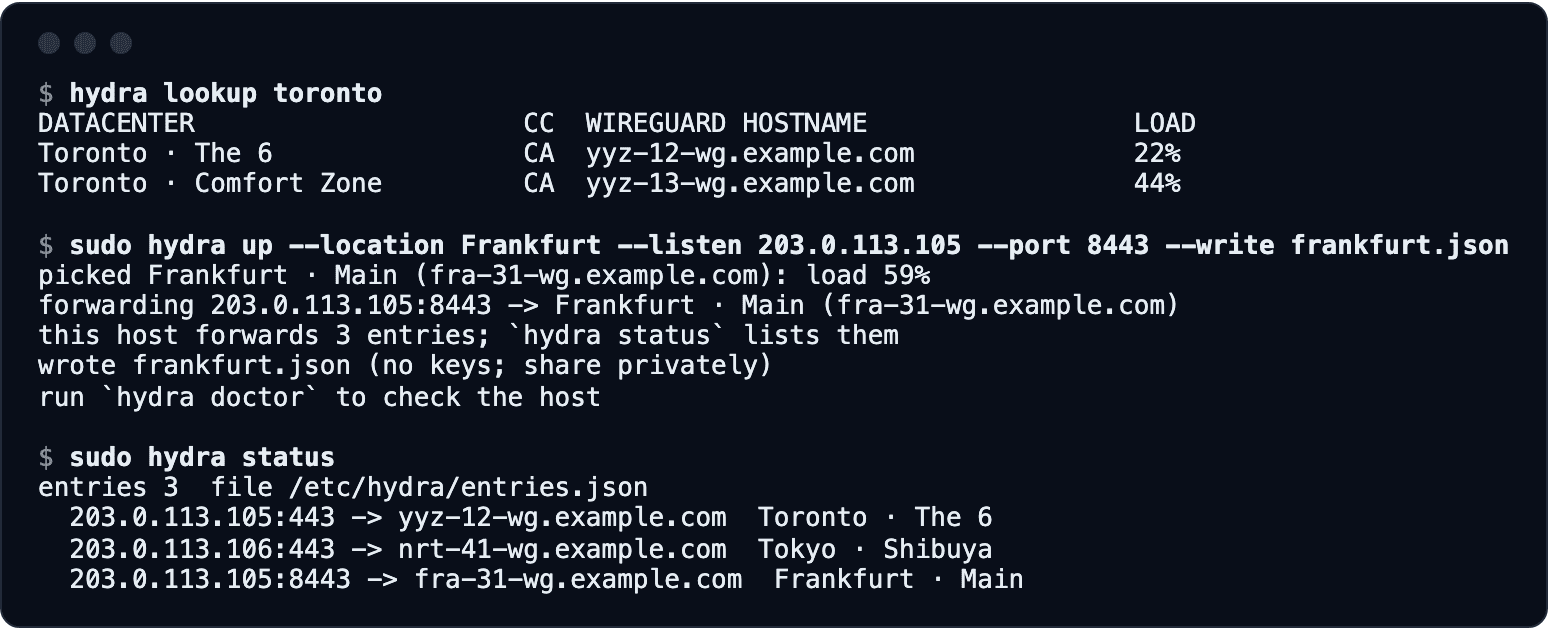
sudo hydra setup을 사용하거나 아래 명령어를 실행하세요. Hydra가 부하가 가장 낮은 데이터 센터를 고르고, 전달을 시작하고, hydra.json을 작성해요. 클라우드 서버(AWS, GCP, Azure, Oracle)에서는 --listen <public IP>를 추가하세요.hydra lookup Toronto sudo hydra up --location Toronto
4. 프로필 공유
hydra.json을 사용할 사람에게만 비공개로 보내세요. 이 파일에는 진입 주소와 위치만 들어 있고, 키나 비밀 정보는 없어요.{
"version": 2,
"kind": "windscribe.hydra.profile",
"hydra_id": "my-server",
"created_at": "2026-10-28T19:00:00Z",
"fronts": [
{
"location": "Toronto · The 6",
"datacenter": "yyz-12-wg.example.com",
"datacenter_id": 12,
"exit_port": 443,
"entry_ip": "203.0.113.5",
"entry_port": 443,
"protocol": "wireguard"
}
]
}5. 재부팅 후에도 계속 실행
sudo hydra setup은 부팅 시 항목을 복원하고 최신 상태로 유지하는 systemd 유닛을 설치해요. 직접 설정하려면:sudo cp contrib/hydra.service contrib/hydra-refresh.service \ contrib/hydra-refresh.timer /etc/systemd/system/ sudo systemctl daemon-reload sudo systemctl enable --now hydra hydra-refresh.timer
Hydra를 중지하려면
sudo systemctl disable --now hydra를 실행하거나, systemd를 사용하지 않는다면 sudo hydra down을 실행하세요.설정 방법
Windscribe 앱에서 Hydra로 연결하기
Hydra 프로필은 Windows, macOS, Linux, Android, iOS용 Windscribe 앱에서 사용할 수 있어요.
 1. 프로필 받기직접 Hydra 서버를 운영하거나, 신뢰하는 사람에게 프로필을 받으세요.
 2. 가져오기앱에서 환경설정 → 연결 → Hydra 프로필을 열고 파일을 가져오세요.
 3. 연결프로필에 맞는 위치를 고르세요. 앱이 자동으로 Hydra를 거쳐 연결해요.
제한 사항
Hydra가 전달하는 것과 전달하지 않는 것.
- IPv4만 지원해요.
- UDP만 지원해요(WireGuard, AmneziaWG). OpenVPN, IKEv2, TCP는 지원하지 않아요.
- nftables가 있는 Linux만 지원해요.
- 로깅, 속도 제한, 접근 제어가 없어요. 프로필만 있으면 누구나 내 서버를 사용할 수 있지만, Windscribe 계정은 여전히 필요해요.
- 대역폭은 송수신 모두 서비스 제공업체의 할당량에 포함돼요.
지금 시작하세요, 나만의 Hydra.
서버에서 Hydra를 시작하고, 프로필을 비공개로 공유한 뒤, Windscribe 앱에서 Hydra를 거쳐 연결하세요.
질문
자주 묻는 질문
Hydra는 VPN 서버인가요?


아니요. Hydra는 암호화된 WireGuard 트래픽을 복호화하지 않고 Windscribe로 전달해요. VPN 역할은 Windscribe가 맡고, Hydra 서버에는 키나 자격 증명이 저장되지 않아요.
Hydra 서버를 운영하는 사람이 내가 온라인에서 하는 일을 볼 수 있나요?
아니요. 터널이 Windscribe까지 암호화된 상태로 유지되므로, Hydra 서버는 내가 방문하는 사이트를 볼 수 없어요. 볼 수 있는 것은 내 실제 IP 주소와 내가 사용하는 Windscribe 위치예요.
Hydra를 쓰면 익명이 되나요?
아니요. Tor의 처음 두 릴레이처럼 2홉 구조이지만, 더 단순하고 익명성을 제공하지 않아요. 프라이버시 수준은 각 홉을 운영하는 사람에게 달려 있고, 앱은 여전히 내 실제 IP에서 Windscribe API에 접속해요.
내 Hydra 서버를 쓰는 사람들도 Windscribe 계정이 필요한가요?
네. 각자 자기 계정으로 로그인해요. 프로필에는 주소만 들어 있고, 키나 비밀 정보는 없어요.
어떤 Windscribe 앱이 Hydra 프로필을 지원하나요?
Windows, macOS, Linux, Android, iOS용 Windscribe 앱이에요. 환경설정 → 연결 → Hydra 프로필에서 프로필을 가져오세요.
Hydra 서버 하나로 여러 위치를 제공할 수 있나요?
네. 서버의 각 IP 주소가 하나의 Windscribe 위치로 전달해요.
sudo hydra setup으로 매핑하고 프로필을 각각 따로 공유하세요.Hydra 서버가 차단되면 어떻게 하나요?
새 서버에서 Hydra를 시작하고 새 프로필을 공유하세요. 몇 분이면 돼요.
Hydra 서버가 다운되면 어떻게 되나요?
앱이 Hydra 서버에 연결할 수 없다고 알려 주고, 그 위치에는 다른 방법으로 연결하지 않아요. 그래서 내 IP가 Windscribe 서버에 닿는 일은 없어요. Hydra를 다시 시작하거나, 환경설정 → 연결 → Hydra 프로필에서 프로필을 삭제하세요.
Windscribe가 서버를 바꿔도 계속 작동하나요?
네. Hydra가 매분 위치 변경을 확인하고 따라가기 때문에, 공유한 프로필이 계속 작동해요.
Hydra는 로그를 남기나요?
Hydra는 아무것도 기록하지 않아요. 운영자가 무엇을 기록하는지는 운영자에게 달려 있으니, 직접 운영하거나 신뢰하는 서버를 사용하세요. Windscribe는 내 출발지 IP, 사이트, 세션을 기록하지 않아요.
서버에서 Hydra를 제거하려면 어떻게 하나요?
sudo hydra down --forget을 실행하세요. Hydra는 nftables 테이블 inet hydra 하나만 만들고 그 외에는 아무것도 만들지 않아요. hydra down은 이 테이블을 제거하고, --forget은 저장된 항목을 삭제해요. systemd 유닛을 설정했다면 먼저 sudo systemctl disable --now hydra hydra-refresh.timer를 실행하세요.Hydra는 오픈 소스인가요?
네. Hydra는 MIT 라이선스로 배포되며, 소스 코드는 GitHub에서 확인할 수 있어요.